चीनी हैकर्स ने 200 से अधिक संगठनों को लक्षित करने के लिए AI-संचालित ARTEX का उपयोग किया – द हैकर न्यूज़
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
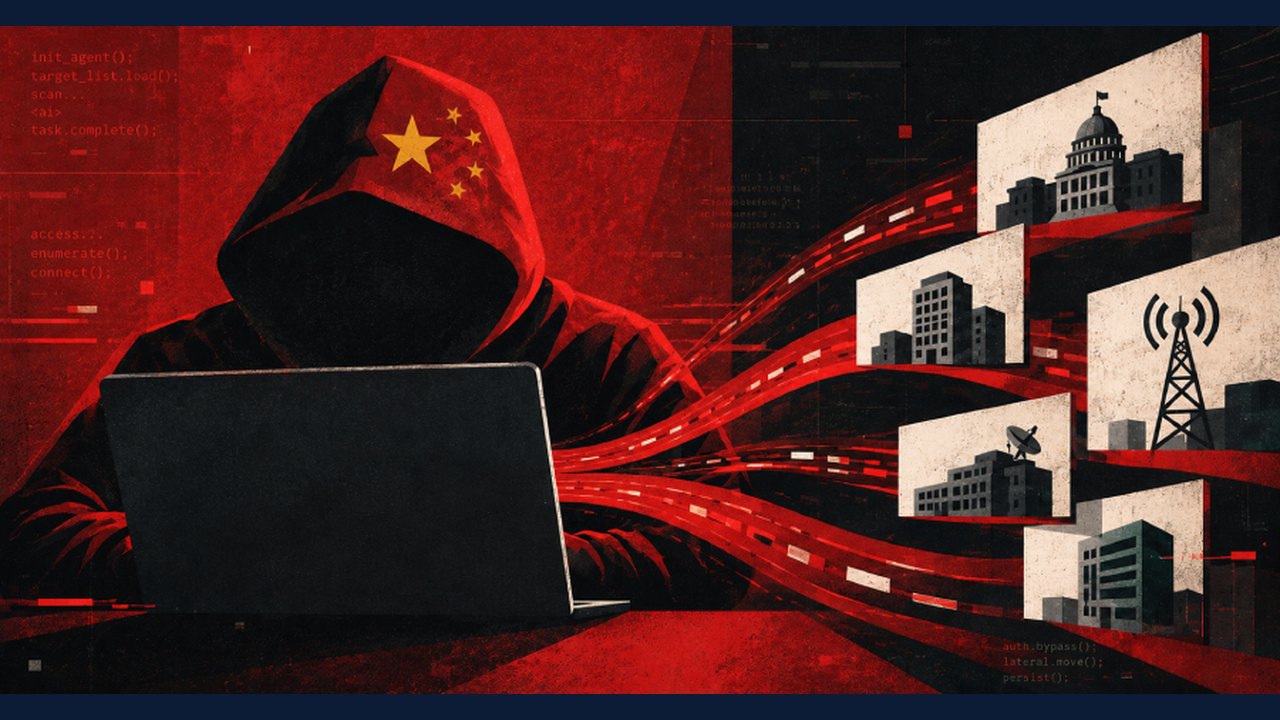
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
सारांश
क्राउडस्ट्राइक ने एक चीनी राज्य-स्पॉन्सर किए गए समूह को वापर पंडा (पूर्व में वेक्सेशियसटेम्पर) के नाम से ट्रैक किया है, जिसने उच्च-मूल्य वाले लक्ष्यों के खिलाफ समवर्ती हमले करने के लिए ARTEX नामक एक गो-आधारित AI-संचालित पेनेट्रेशन टेस्टिंग फ्रेमवर्क का उपयोग किया है।
पुष्टि किए गए लक्ष्य
- लैटिन अमेरिका, मध्य अमेरिका, एशिया और मध्य पूर्व के विदेश मंत्रालय।
- यूरोपीय देश के सरकारी कार्यालय – विदेश मंत्रालय, राष्ट्रपति कार्यालय, प्रधानमंत्री कार्यालय, रक्षा, न्याय, वित्त और खुफिया एजेंसियाँ।
- संयुक्त राज्य अमेरिका में 19 संगठन – दवा, सेमीकंडक्टर, रक्षा, परमाणु और वित्त क्षेत्र में।
- संयुक्त राज्य अमेरिका, बेल्जियम और फिलीपींस में दूरसंचार प्रदाता।
- अतिरिक्त पीड़ित – कम से कम 12 और संगठन, जिनमें अमेरिकी थिंक-टैंक और यूरोपीय सरकारी संस्थाएँ शामिल हैं, पासवर्ड-स्प्रेइंग और क्रेडेंशियल-स्कैनिंग के शिकार हुए हैं।
रणनीतियाँ और तकनीकें
- पोस्ट-एक्सप्लॉइटेशन – नौ पुष्टि किए गए स्थलों पर BLOODALCHEMY (एक ShadowPad व्युत्पन्न) का तैनाती, क्रेडेंशियल स्प्रेइंग, नेटवर्क स्कैनिंग और रिकॉन्सेंसेंस।
- ARTEX ऑर्केस्ट्रेशन – फ्रेमवर्क को DeepSeek और एक अज्ञात सब्सक्रिप्शन-आधारित बड़े भाषा मॉडल (LLM) के साथ जोड़ा गया है। योजनाकार और कार्यकर्ता एजेंटों का एक समूह एक सामान्य लक्ष्य को प्राप्त करने के लिए समन्वय करता है, जिससे प्रारंभिक एक्सेस से होस्ट रिकॉन्सेंसेंस और लैटरल मूवमेंट तक पहुँचा जा सकता है।
- मानवीय निगरानी – एक ऑपरेटर एजेंटों को वेब शेल लिखने, डोमेन एडमिनिस्ट्रेटर पासवर्ड्स निकालने और एंडपॉइंट सेंसर कवरेज को मैप करने का निर्देश देता है।
- स्वचालन का पैमाना – एक एकल घुसपैठ में लगभग 1.4 बिलियन इनपुट टोकन का उपयोग किया गया, जो स्वचालित गतिविधि के पैमाने को दर्शाता है और पूरे ऑपरेशन में कहीं अधिक खपत का संकेत देता है।
- शोषण श्रृंखलाएँ – एक अनसाइन किए गए सुरक्षा दावे मार्कअप भाषा (SAML) दावे और एक XML बाहरी इकाई (XXE) दोष को जोड़ना क्लाउड इंस्टेंस मेटाडेटा सेवा को क्वेरी करने के लिए। इसके बाद एक भूमिका प्राप्त की जाती है जो हजारों इंस्टेंसेस को प्रशासनिक कमांड जारी कर सकती है इससे पहले कि एक्सेस को एक एंटरप्राइज एडमिनिस्ट्रेटर खाते को पुनः प्राप्त करने के लिए बढ़ाया जाए।
- वेब शेल्स की तैनाती, एक उत्पादन कंटेनर वातावरण में रूट एक्सेस प्राप्त करने के लिए एक अप्राधिकृत ऑर्केस्ट्रेशन सेवा का दुरुपयोग, लोकल एडमिनिस्ट्रेटर पासवर्ड सॉल्यूशन (LAPS) पासवर्ड्स को पढ़ना, और एक विशेषाधिकार प्राप्त खाते को प्रतिरूपित करने के लिए संसाधन-आधारित प्रतिबंधित प्रतिनिधिमंडल का लाभ उठाना।
- एजेंट को प्रमाणीकरण कुंजियों का एक सेट प्रदान करना जिसे 2022 से घुमाया नहीं गया था, जिसे फिर उन कुंजियों का उपयोग एक एडमिनिस्ट्रेटर टोकन बनाने और मेलबॉक्स पढ़ने के लिए किया जाता है। अगले चरण में, एजेंट एक उपयोगकर्ता के भेजे गए मेल से पुनः प्राप्त VPN कॉन्फ़िगरेशन का उपयोग करता है, साथ ही एक VPN क्लाइंट कुंजी का उपयोग करता है जो कथित मई 2024 के ईमेल लीक से उत्पन्न हुई है, आंतरिक नेटवर्क तक पहुँचने के लिए।
- इन संलग्नताओं में, एजेंटों ने वेब एप्लिकेशन, क्लाउड सेवाओं, कंटेनर वातावरण, एक्टिव डायरेक्टरी और मेल और VPN इंफ्रास्ट्रक्चर में समानांतर में कई हमले के मार्गों का पीछा किया। क्राउडस्ट्राइक ने समझाया, "जब कोई मार्ग विफल हो गया, तो उन्होंने वैकल्पिक दृष्टिकोणों की ओर रुख किया। यह व्यापकता संभवतः एक एकल ऑपरेटर को मैन्युअल ऑपरेशन के माध्यम से संभव होने की तुलना में अधिक लक्ष्यों के खिलाफ एक साथ अधिक तकनीकों को लागू करने की अनुमति देती है।"
रिपोर्ट की गई दावेदारियाँ और अज्ञात
- रिपोर्ट की गई: समूह के टूलिंग को एक अज्ञात वाणिज्यिक LLM द्वारा संचालित बताया गया है; सटीक सब्सक्रिप्शन मॉडल और डेटा-गोपनीयता निहितार्थों का खुलासा नहीं किया गया है।
- अज्ञात: टाइटन पांडा ने डिफ़ॉल्ट मशीन कुंजियों को कैसे प्राप्त किया, यह अज्ञात है, हालांकि एक कानूनी इकाई के IIS समझौते ने इंटैप टाइम सर्वर को चला रहे एप्लिकेशन की कॉन्फ़िगरेशन फ़ाइल में हार्ड-कोडेड कुंजियों को उजागर किया हो सकता है, जिससे डिफ़ॉल्ट इंस्टॉलेशन चला रहे किसी भी संगठन के खिलाफ व्यूस्टेट डीसियलाइजेशन हमले संभव हो गए हों।
व्यावहारिक निहितार्थ
क्लाउड सेवाओं, रिमोट एक्सेस VPN या उन कर्मियों पर जो चीन की यात्रा करते हैं, उन पर निर्भर करने वाले संगठन उच्च जोखिम में हैं। AI-संचालित एजेंटों का उपयोग हमलावरों के लिए जटिल घुसपैठ अभियानों को अंजाम देने के लिए तकनीकी बाधा को काफी कम करता है, जिससे वेब एप्लिकेशन, कंटेनर, एक्टिव डायरेक्टरी और मेल इंफ्रास्ट्रक्चर में तेजी से समानांतर शोषण संभव हो जाता है।
मूल घोषणा को कैसे सत्यापित करें
- क्राउडस्ट्राइक के सार्वजनिक विश्लेषण की समीक्षा करें जिसमें पूर्ण तकनीकी संकेतक (IOCs, आर्टिफैक्ट हैश) शामिल हैं।
- ARTEX फ्रेमवर्क को प्रतिष्ठित मैलवेयर रिपॉजिटरीज़ (जैसे VirusTotal) पर क्रॉस-चेक करें ताकि इसकी क्षमताओं की पुष्टि की जा सके।
- SAML/XXE शोषण प्रयासों और असामान्य क्रेडेंशियल-स्प्रेइंग पैटर्न के लिए आंतरिक लॉग्स की जाँच करें।
- सत्यापित करें कि क्या आपके संगठन के विदेशी-मंत्रालय या रक्षा अनुबंध सूचीबद्ध क्षेत्रों के साथ मेल खाते हैं।
सिफारिशें
- नेटवर्क सेगमेंटेशन और क्लाउड मेटाडेटा सेवाओं के लिए सख्त न्यूनतम विशेषाधिकार एक्सेस नियंत्रण।
- मल्टी-फैक्टर प्रमाणीकरण और प्रशासनिक क्रेडेंशियल्स का नियमित रोटेशन।
- एंडपॉइंट डिटेक्शन जो वेब-शेल निर्माण, असामान्य LLM-संचालित प्रक्रिया व्यवहार और लैटरल मूवमेंट का पता लगा सके।
- यात्रा जोखिम नीतियाँ उन कर्मियों के लिए जो उच्च-जोखिम वाले क्षेत्रों की यात्रा करते हैं, जिसमें डिवाइस सैनिटाइजेशन और भौतिक सुरक्षा जाँच शामिल हो।
- उद्योग समूहों के साथ खतरे की खुफिया जानकारी साझा करना ताकि उभरते AI-सक्षम टूलिंग से आगे रहा जा सके।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 Open Genjutsu: वीडियो रीकास्टिंग के लिए एक नया लोकल-फर्स्ट टूल
 क्वाड विदेश मंत्रियों की बैठक में आर्थिक दबाव पर चिंता, एआई विस्तार के लिए 85 मिलियन डॉलर की घोषणा
 मेटा ने चीनी स्टार्टअप के साथ मिलकर तैयार किया 'मैक्स' ह्यूमनॉइड रोबोट प्रोटोटाइप
 ड-आई-वाई टेक उत्साही ने मेटा की घोषणा से पहले बनाया एआई तामागोची पेंडेंट
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 यूके आवास और स्थानीय सेवाओं को समझने के लिए एक मार्गदर्शिका
 ओपन सोर्स समुदाय ने 'पेपर्स विद कोड' के लिए नया मंच पेश किया
 Higgsfield AI ने विजुअल ब्रांडिंग के लिए मार्कडाउन-आधारित स्किल सेट पेश किया
 रैंसमवेयर सहयोगियों ने 'फैंटम' फ्रेमवर्क में AI एजेंट्स तैनात किए घुसपैठ स्वचालित करने के लिए, शोधकर्ताओं ने पाया
 nodeterm लाता है स्पेशियल टर्मिनल मैनेजर—AI कोडिंग एजेंट्स के लिए अनंत कैनवास, macOS, Linux और ब्राउज़र में
 ओपन‑सोर्स टूलकिट ने DSM रैंसमवेयर डेटा पुनर्प्राप्ति के लिए प्रमाण‑आधारित कदम पेश किए