cvENGINE ओपन-सोर्स और एआई-संचालित बाहरी आक्रमण सतह मूल्यांकन टूल के रूप में लॉन्च
· GlobeWire Daily Editorial Desk · Source: github.com
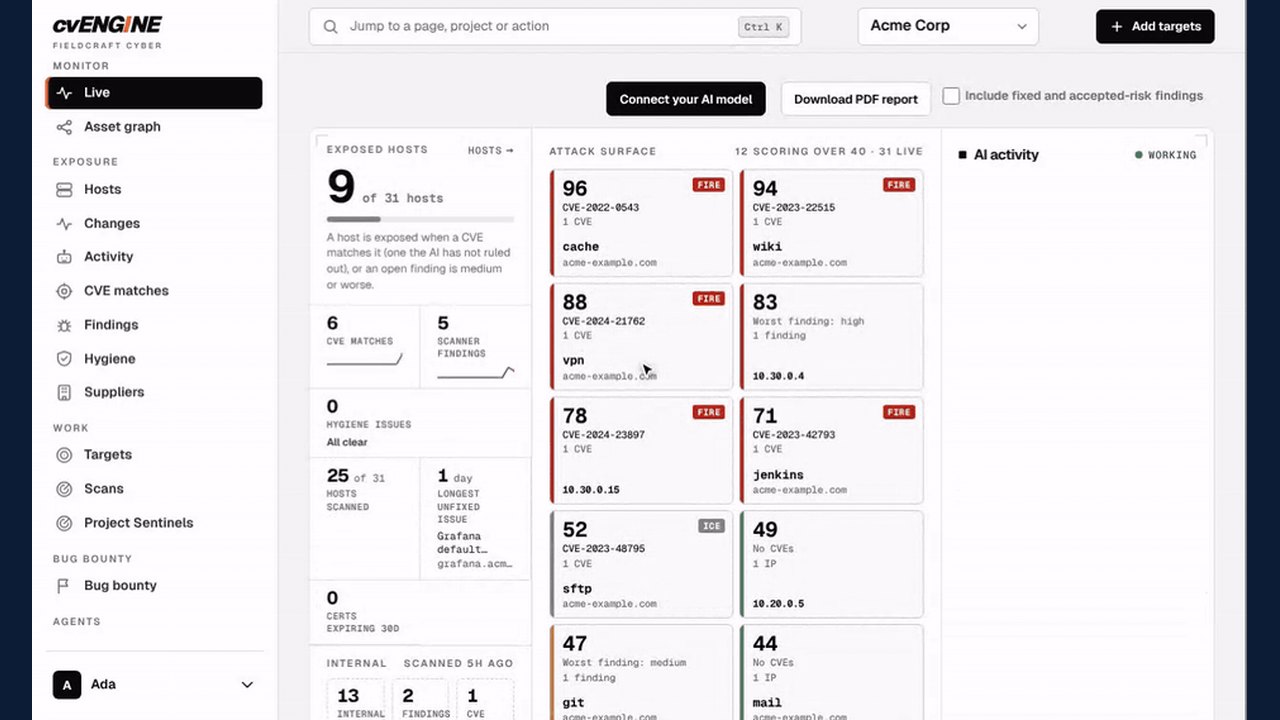
चित्र: GitHub · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
cvENGINE का परिचय
cvENGINE को एक सेल्फ-होस्टेड, ओपन-सोर्स बाहरी आक्रमण सतह मूल्यांकन प्लेटफॉर्म के रूप में पेश किया गया है। यह प्रोजेक्ट एसेट डिस्कवरी, वल्नरेबिलिटी स्कैनिंग और थ्रेट फीड्स को एक निरंतर लूप में जोड़ता है। GitHub पर उपलब्ध प्रोजेक्ट दस्तावेज़ के अनुसार, इस टूल का उद्देश्य संगठनों को उजागर संपत्तियों की पहचान करने और बिना किसी लाइसेंस शुल्क या प्रति-एसेट मूल्य निर्धारण के वास्तविक दुनिया के शोषण डेटा के आधार पर कमजोरियों को प्राथमिकता देने में मदद करना है।
मुख्य विशेषताएं और क्षमताएं
- निरंतर खोज (Continuous Discovery): डोमेन, सबडोमेन, आईपी, पोर्ट, उत्पादों, संस्करणों, टीएलएस कॉन्फ़िगरेशन और तकनीकों को स्वचालित रूप से एक केंद्रीकृत इन्वेंट्री में मैप करता है।
- शोषण रैंकिंग (Exploitation Ranking): वास्तविक दुनिया के शोषण स्रोतों के आधार पर सीवीई (CVEs) को वर्गीकृत करता है और उनका सक्रिय इन्वेंट्री से मिलान करता है।
- एआई ट्राइएज और साक्ष्य: अलर्ट थकान को कम करने के उद्देश्य से निष्कर्षों को पुनरुत्पादित करने के लिए एआई ट्राइएज को रीड-ऑलिव वैलिडेशन जांच के साथ जोड़ता है.
- सेंटिनल्स के साथ वितरित स्कैनिंग: उपयोगकर्ताओं को स्कैनिंग वर्कलोड को वितरित करने के लिए नेटवर्क के भीतर या बाहर सेंटिनल्स नामक हल्के वर्कर नोड्स तैनात करने की अनुमति देता है।
- एकीकृत स्कैनर: व्यापक नेटवर्क परीक्षण के लिए nmap, naabu, Nuclei, testssl.sh और वैकल्पिक OpenVAS एकीकरण जैसे टूल शामिल हैं।
सुरक्षा और तैनाती
लिनक्स सर्वर (जैसे डेबियन या उबंटू) पर डॉकर कंपोज के माध्यम से चलने के लिए डिज़ाइन किया गया यह प्लेटफॉर्म स्थानीय नियंत्रण और गोपनीयता पर जोर देता है। दस्तावेज़ निर्दिष्ट करते हैं कि उपयोगकर्ताओं को अपनी खुद की एआई एपीआई कुंजियाँ लानी होंगी या स्थानीय मॉडल चलाने होंगे।
- सुरक्षा उपाय: रीड-ऑनली जांच का उपयोग करता है, डिफ़ॉल्ट पासवर्ड अनुमान से बचता है, और लूपबैक या क्लाउड मेटाडेटा पतों को बाहर रखता है।
- एक्सेस नियंत्रण: प्रशासनिक पहुंच को सुरक्षित करने के लिए दो-चरण प्रमाणीकरण, आईपी व्हाइटलिस्टिंग और ऑडिट लॉग शामिल हैं।
- लाइसेंसिंग: इसे reNgine 2.x के फोर्क के रूप में GPL-3.0 लाइसेंस के तहत जारी किया गया है।
सत्यापन और अगले चरण
cvENGINE का मूल्यांकन करने में रुचि रखने वाले संगठन GitHub पर आधिकारिक रिपॉजिटरी (`hevnsnt/CVEngine`) की समीक्षा कर सकते हैं। उपयोगकर्ताओं को सलाह दी जाती है कि वे स्थापना आवश्यकताओं को सत्यापित करें, तृतीय-पक्ष क्रेडिट की समीक्षा करें, और किसी भी लक्ष्य नेटवर्क या संपत्ति को स्कैन करने से पहले स्पष्ट प्राधिकरण सुनिश्चित करें।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 ओपन-सोर्स एआई जॉब सर्च एजेंट 'करियर-ऑप्स' लॉन्च, लोकल-फर्स्ट अप्रोच पर आधारित
 GenOffice ने लोकल एडिटिंग और CLI समर्थन के साथ ओपन-सोर्स AI ऑफिस सूट लॉन्च किया
 हॉब (Hob) ने क्लाउड सेवाओं के विकल्प के रूप में मुफ्त, ओपन-सोर्स लोकल AI टूल पेश किया
 मल्टी-प्लेटफॉर्म एआई कोडिंग सहायक के लिए डायग्राम डिज़ाइन ओपन-सोर्स एजेंट स्किल लॉन्च
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।