माइक्रोसॉफ्ट ऑथेंटिकेटर की गंभीर कमियों से एंड्रॉइड ऐप्स चुरा सकते थे सेशन टोकन
· GlobeWire Daily Editorial Desk · Source: www.techradar.com
चित्र: TechRadar · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
माइक्रोसॉफ्ट ऑथेंटिकेटर कमज़ोरी का विवरण
सुरक्षा शोधकर्ताओं ने एंड्रॉइड के लिए माइक्रोसॉफ्ट ऑथेंटिकेटर ऐप में एक गंभीर कमज़ोरी का पता लगाया है, जिसे CVE-2026-80097 के रूप में ट्रैक किया गया है। इस खामी के कारण बिना किसी विशेष अनुमति, उपयोगकर्ता की सहभागिता या लॉगिन क्रेडेंशियल के, दुर्भावनापूर्ण एंड्रॉइड ऐप्स विश्वसनीय माइक्रोसॉफ्ट ऐप्स का रूप धारण करके सेशन टोकन प्राप्त करने में सक्षम थे।
एनक्लेव (Enclave) के शोधकर्ताओं की रिपोर्ट के अनुसार, यह कमज़ोरी फर्जी ऐप्स को केवल सही पैकेज नाम, क्लाइंट आईडी और रीडायरेक्ट यूआरआई प्रस्तुत करके एक्सेस टोकन का अनुरोध करने और प्राप्त करने की अनुमति देती थी। ऑथेंटिकेटर ऐप ने केवल प्रदान किए गए डेटा मापदंडों की जांच की, लेकिन अनुरोध करने वाले ऐप की वास्तविक पहचान का सत्यापन नहीं किया। परिणामस्वरूप, कोई भी ऐप पृष्ठभूमि में उपयोगकर्ता को सचेत किए बिना माइक्रोसॉफ्ट टीम्स जैसी विश्वसनीय सेवा के रूप में खुद को पेश कर सकता था।
संभावित प्रभाव और दायरा
- ईमेल, कैलेंडर और फ़ाइलों तक अनधिकृत पहुंच।
- माइक्रोसॉफ्ट टीम्स चैट संदेशों को पढ़ने और भेजने की क्षमता।
- पास-की निर्माण और विलोपन सहित कुछ प्रमाणीकरण विधियों में संशोधन।
शोधकर्ताओं ने उल्लेख किया कि इस पद्धति ने मैलवेयर के सामान्य चेतावनी संकेतों को दरकिनार कर दिया क्योंकि इसके लिए किसी खतरनाक अनुमति की आवश्यकता नहीं थी। हालांकि, जांचकर्ताओं ने इस बात पर जोर दिया कि यह परीक्षण एक नियंत्रित वातावरण में किया गया था और पैच जारी होने से पहले वास्तविक दुनिया में इसके सक्रिय शोषण का कोई पुख्ता सबूत नहीं मिला है।
सत्यापन और अनुशंसित कदम
माइक्रोसॉफ्ट ने इस सुरक्षा समस्या का समाधान कर लिया है और सभी एंड्रॉइड उपयोगकर्ताओं से तुरंत अपना सॉफ्टवेयर अपडेट करने का आग्रह किया है।
- प्रभावित संस्करण: 6.2606.4246 से पहले के माइक्रोसॉफ्ट ऑथेंटिकेटर एंड्रॉइड संस्करण।
- समाधान: आधिकारिक गूगल प्ले स्टोर के माध्यम से संस्करण 6.2606.4246 या बाद के संस्करण में अपडेट करें।
- बचाव: मोबाइल उपकरणों पर दुर्भावनापूर्ण सॉफ्टवेयर के जोखिम को कम करने के लिए तृतीय-पक्ष ऐप स्टोर से अज्ञात एपीके (APK) फ़ाइलें डाउनलोड करने से बचें।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 चैटजीपीटी के शेयर लिंक में मिली गंभीर सुरक्षा खामी, ओपनएआई ने आठ दिन में सुधारा
 ड्रुपल ने कॉमर्स कोर मॉड्यूल में गंभीर सुरक्षा खामी की चेतावनी दी, हो रहे हैं सक्रिय हमले
 UEFI फर्मवेयर में गंभीर सुरक्षा खामी: दुनिया भर के सर्वर खतरे में
 Android 17 QPR3 Beta 3 हुआ जारी, पिक्सल के लिए 26 बग सुधार शामिल
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
चैटजीपीटी के शेयर लिंक में मिली गंभीर सुरक्षा खामी, ओपनएआई ने आठ दिन में सुधाराड्रुपल ने कॉमर्स कोर मॉड्यूल में गंभीर सुरक्षा खामी की चेतावनी दी, हो रहे हैं सक्रिय हमलेUEFI फर्मवेयर में गंभीर सुरक्षा खामी: दुनिया भर के सर्वर खतरे मेंAndroid 17 QPR3 Beta 3 हुआ जारी, पिक्सल के लिए 26 बग सुधार शामिल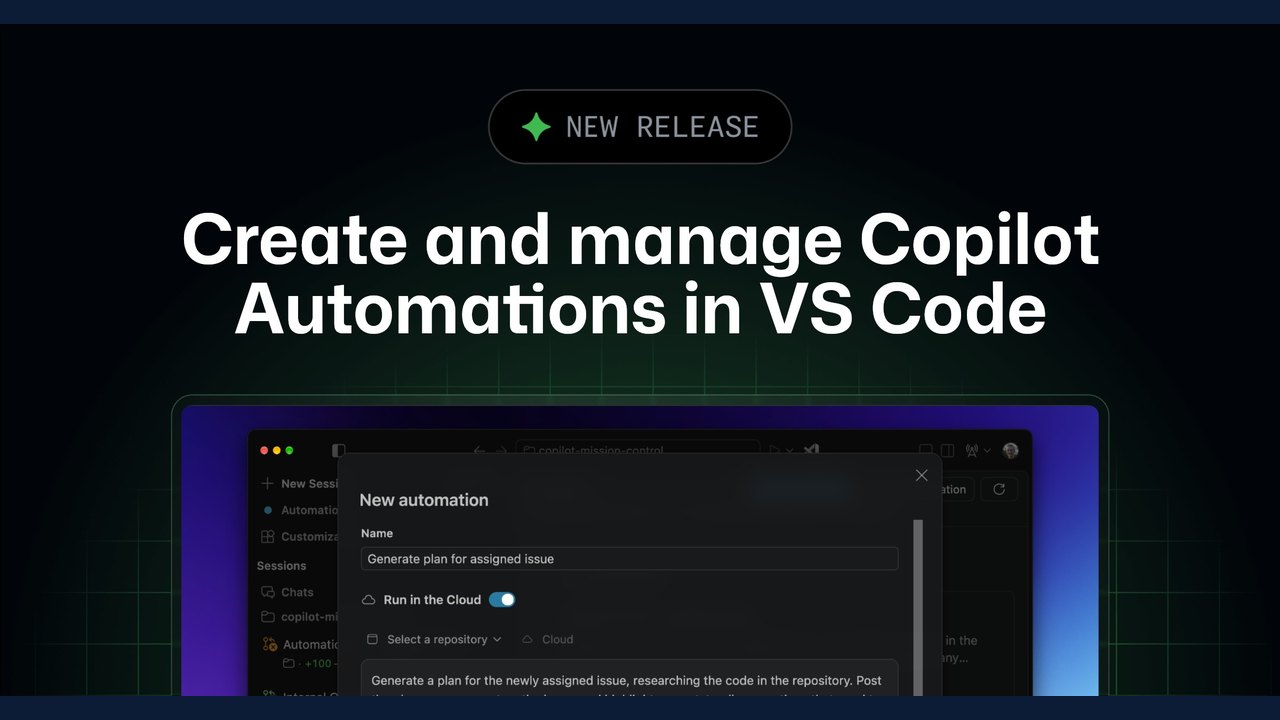 विजुअल स्टूडियो कोड में क्लाउड-आधारित कोपायलट ऑटोमेशन अब उपलब्ध हैं
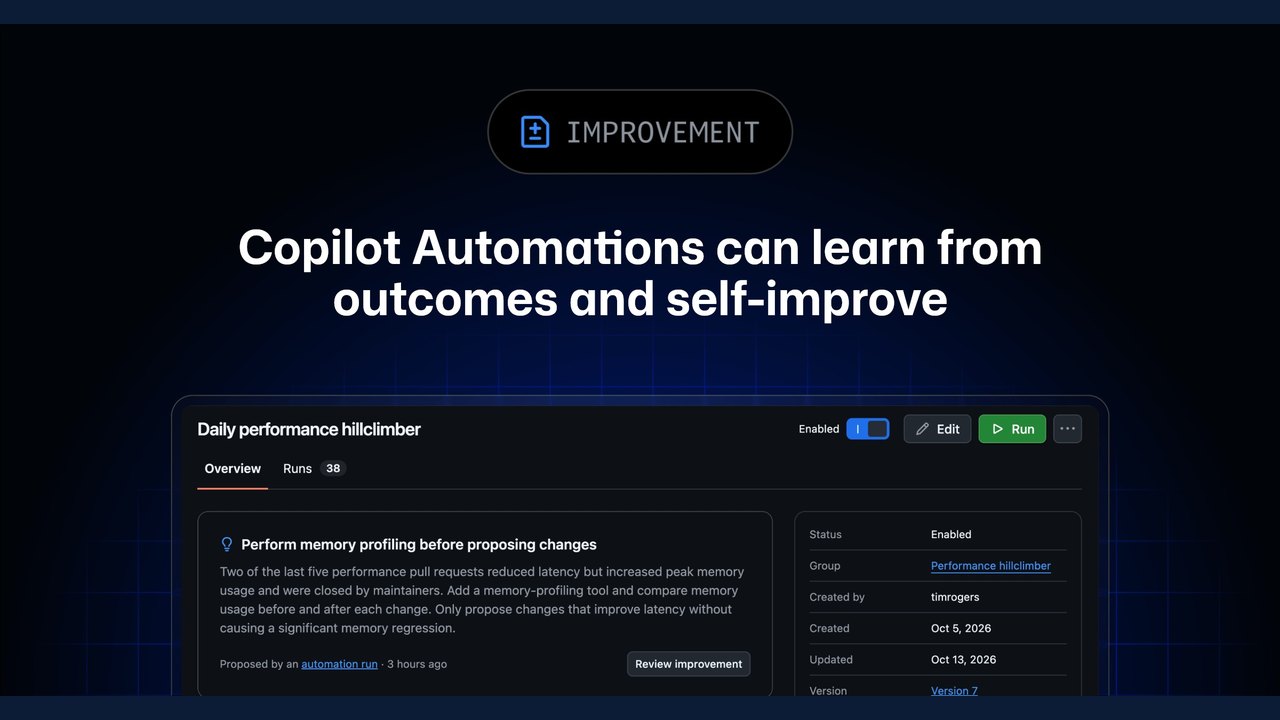 GitHub ने Copilot Automations में परिणाम-आधारित स्व-सुधार क्षमता जोड़ी