एन-एबल सुरक्षा खुलासों की जांच कर रहा है, नए एन-सेंट्रल शोषण सामने आए
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
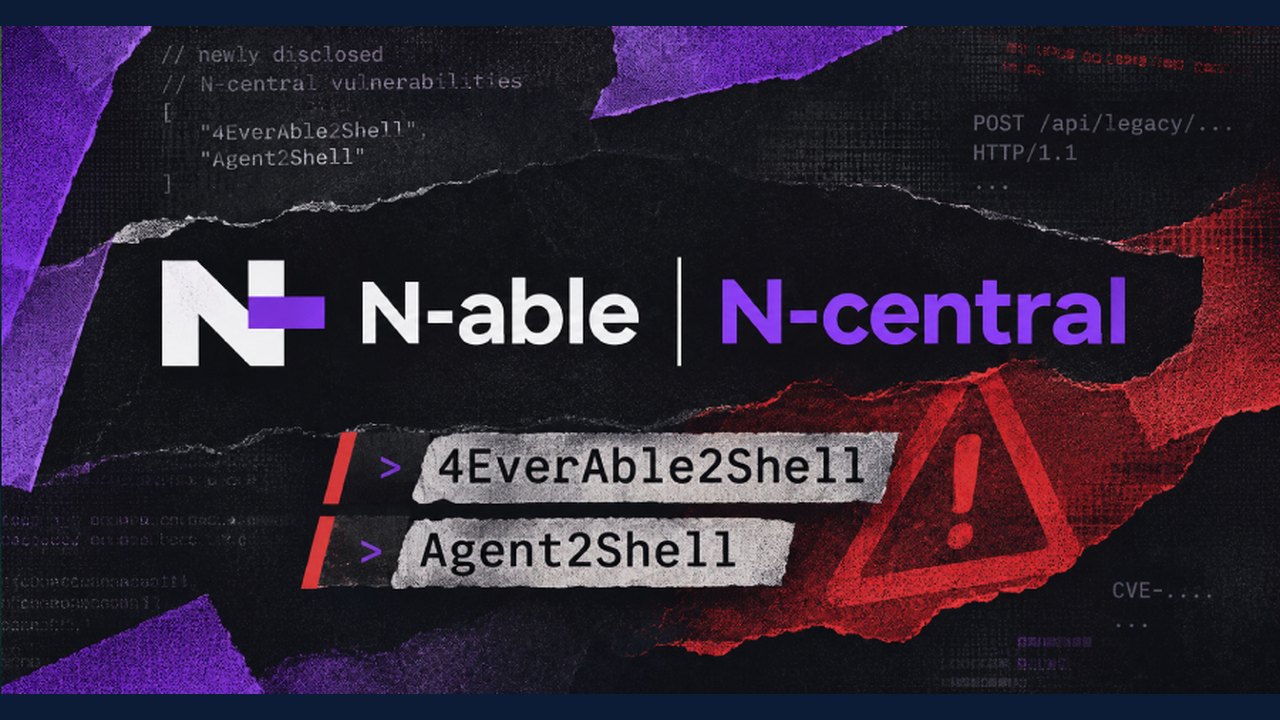
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
एन-एबल (N-able) वर्तमान में ऑन-प्रिमाइसेस एन-सेंट्रल संस्करण 2026.4.1 HF2 को प्रभावित करने वाली नई सुरक्षा कमियों के दावों वाले एक सार्वजनिक खुलासे की जांच कर रहा है। यह विकास कंपनी द्वारा हाल ही में जारी किए गए पैच के बाद सामने आया है।
एन-एबल के एक परामर्श के अनुसार, रिपोर्ट किया गया सर्वर मुद्दा एक गैर-डिफ़ॉल्ट कॉन्फ़िगरेशन पर निर्भर करता है जिसमें लीगेसी एपीआई (Legacy API) चालू है और सार्वजनिक इंटरनेट के संपर्क में है। कंपनी इस बात पर जोर देती है कि लीगेसी एपीआई डिफ़ॉल्ट रूप से बंद रहता है और इसकी अनुशंसा नहीं की जाती है। कंपनी ने ग्राहकों से आग्रह किया है कि यदि यह पहले से बंद नहीं है, तो वे तुरंत लीगेसी एपीआई को अक्षम कर दें। होस्टेड वातावरण इस मुद्दे से प्रभावित नहीं बताए गए हैं।
हालिया खुलासों और नए PoC की पृष्ठभूमि
यह खुलासा संस्करण 2026.4.1.26 जारी होने के कुछ दिनों बाद आया है, जिसे स्वतंत्र सुरक्षा शोधकर्ता सीन बाल्स द्वारा खोजी गई सुरक्षा कमियों को दूर करने के लिए जारी किया गया था। बाल्स ने 4EverAble2Shell और Agent2Shell नामक नए कमियों का खुलासा किया है।
- 4EverAble2Shell: एन-सेंट्रल सर्वर पर रूट विशेषाधिकारों के साथ अप्रमाणित रिमोट कोड निष्पादन को सक्षम करने के लिए रिपोर्ट किया गया।
- Agent2Shell: प्रबंधित विंडोज एजेंटों पर NT AUTHORITY\SYSTEM के रूप में कमांड चलाने के लिए कई शून्य-दिवस कमजोरियों का लाभ उठाने के लिए रिपोर्ट किया गया।
- प्रूफ-of-कॉन्सेप्ट स्थिति: शोधकर्ता ने संकेत दिया कि PoC शोषण एन-सेंट्रल 2026.4 हॉटफिक्स 2 (बिल्ड 2026.4.1.26) के खिलाफ काम करते हैं।
देखी गई स्कैनिंग और हमले की श्रृंखला
थ्रेट इंटेलिजेंस से पता चलता है कि प्रूफ-ऑफ-कॉन्सेप्ट शोषण जारी होने के बाद जांच गतिविधि शुरू हो गई है।
- प्रेविडियन के संस्थापक और सीईओ रयान डेहर्स्ट ने PoC जारी होने के कुछ घंटों के भीतर 4EverAble2Shell के खिलाफ लक्षित एन-सेंट्रल जांच की सूचना दी, जो आईपी पते 157.20.241[.]16 से उत्पन्न हुई थी। रिपोर्टिंग के समय सफल शोषण का कोई सबूत नहीं था।
- थ्रेट इंटेलिजेंस निष्कर्षों में एक हमले की श्रृंखला का वर्णन किया गया है जिसमें अपाचे एक्सिस त्रुटि (CVE-2026-90436) के माध्यम से शुरुआती कोड निष्पादन प्राप्त करने का प्रयास शामिल है, जिसके बाद 4EverAble2Shell का उपयोग करके विशेषाधिकार वृद्धि का प्रयास किया गया।
- वॉचटॉवर ने भी लीगेसी एपीआई सक्षम एन-सेंट्रल बिल्ड को लक्षित करने वाली जांच देखने की सूचना दी है।
व्यावहारिक निहितार्थ और सत्यापन
ऑन-प्रिमाइसेस एन-सेंट्रल इंस्टॉलेशन का उपयोग करने वाले प्रशासकों को यह सुनिश्चित करने के लिए अपने कॉन्फ़िगरेशन की समीक्षा करनी चाहिए कि लीगेसी एपीआई अक्षम है। उपयोगकर्ताओं को आधिकारिक एन-एबल चैनलों के माध्यम से घोषणाओं को सत्यापित करना चाहिए।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 Binance संभावित सुरक्षा समस्या की जांच कर रहा है, अनुमानित 6.3 अरब डॉलर प्रभावित
 थ्रेट्सडे सुरक्षा राउंडअप: सॉफ्टवेयर खामियां, डेटा सेंध और फ़िशिंग अभियान सामने आए
 अमेरिकी होमलैंड सिक्योरिटी विभाग ने डेटा लीक की जांच शुरू की
 बिनेंस ने सुरक्षा उल्लंघन की जांच शुरू की, अरबों की संपत्ति ऑन-चेन फ्रीज