UPI धोखाधड़ी रोकने के लिए NPCI ने Google से Android सुरक्षा मजबूत करने की मांग की
· GlobeWire Daily Editorial Desk · Source: news.abplive.com
चित्र: Sagarika Chakraborty · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
भारतीय राष्ट्रीय भुगतान निगम (NPCI) ने UPI धोखाधड़ी के बढ़ते मामलों को देखते हुए Google के साथ चर्चा शुरू की है। इसका उद्देश्य Android ऑपरेटिंग सिस्टम की उन खामियों को दूर करना है, जिनका उपयोग साइबर अपराधी डिजिटल भुगतान लेनदेन में सेंध लगाने के लिए कर रहे हैं।
धोखाधड़ी का बदलता तरीका
पारंपरिक UPI धोखाधड़ी मुख्य रूप से ग्राहकों को गुमराह करके PIN या OTP हासिल करने पर केंद्रित थी। हालांकि, अब अपराधी Android फोन की तकनीकी खामियों का फायदा उठा रहे हैं:
- स्क्रीन ओवरले: कुछ दुर्भावनापूर्ण एप्लिकेशन 'डिस्पले ओवर अदर ऐप्स' अनुमति का उपयोग करके उपयोगकर्ता के भुगतान ऐप के ऊपर अपनी स्क्रीन दिखा सकते हैं, जिससे संवेदनशील जानकारी चोरी होने का खतरा रहता है।
- APK फाइलें: आधिकारिक स्टोर के बाहर से इंस्टॉल की गई फाइलें अक्सर सुरक्षा सुरक्षा घेरे को दरकिनार कर देती हैं।
- सिस्टम अनुमतियों का दुरुपयोग: अपराधी डिवाइस एडमिनिस्ट्रेशन और एक्सेसिबिलिटी सेवाओं का गलत उपयोग करके वित्तीय लेनदेन में हस्तक्षेप करने की कोशिश कर रहे हैं।
प्रस्तावित सुरक्षा उपाय
भुगतान उद्योग के अधिकारियों ने मांग की है कि अनधिकृत स्रोतों से आने वाले ऐप्स के लिए कड़े नियम लागू किए जाएं। चर्चा का मुख्य बिंदु यह है कि Google किस प्रकार OS स्तर पर सुरक्षा जांच को सख्त बना सकता है ताकि संदिग्ध ऐप्स को संवेदनशील अनुमतियां न मिलें।
साइबर सुरक्षा विशेषज्ञों का मानना है कि केवल ऑपरेटिंग सिस्टम को सुधारना ही काफी नहीं है, बल्कि भुगतान ऐप कंपनियों को भी अपनी सुरक्षा प्रणालियों को और अधिक मजबूत करना होगा। वर्तमान में, किसी भी प्रस्तावित बदलाव के लिए कोई सार्वजनिक समयसीमा निर्धारित नहीं की गई है।
उपयोगकर्ताओं के लिए सुरक्षा सुझाव
डिजिटल लेनदेन को सुरक्षित रखने के लिए उपयोगकर्ताओं को निम्नलिखित सावधानियां बरतनी चाहिए:
- अविश्वसनीय लिंक या अज्ञात स्रोतों से APK फाइलें डाउनलोड करने से बचें।
- किसी भी ऐप को 'डिस्पले ओवर अदर ऐप्स' या अन्य संवेदनशील अनुमतियां देने से पहले सावधानी बरतें।
- भारतीय रिजर्व बैंक (RBI) द्वारा चेतावनी दी गई है कि रिमोट एक्सेस या स्क्रीन-शेयरिंग ऐप्स को इंस्टॉल न करें, क्योंकि इनका उपयोग धोखाधड़ी के लिए किया जा सकता है।
उपयोगकर्ता NPCI या अपने बैंक की आधिकारिक वेबसाइटों पर जाकर सुरक्षा संबंधी दिशा-निर्देशों की पुष्टि कर सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 Google Voice के Android ऐप का नया डिज़ाइन, RCS सपोर्ट मिलने के संकेत
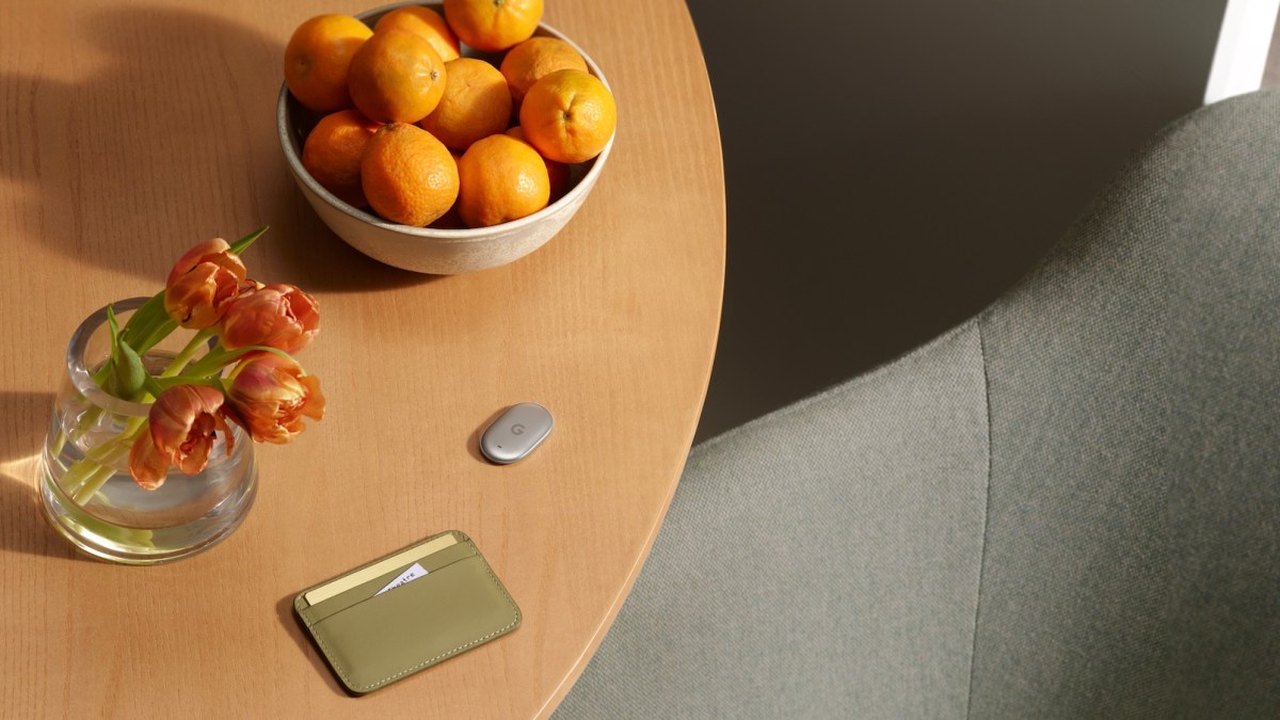 गूगल पिक्सेल टैग हैंड्स-ऑन: एंड्रॉइड उपयोगकर्ताओं को मिला एयरटैग जैसा अपना खुद का ट्रैकर
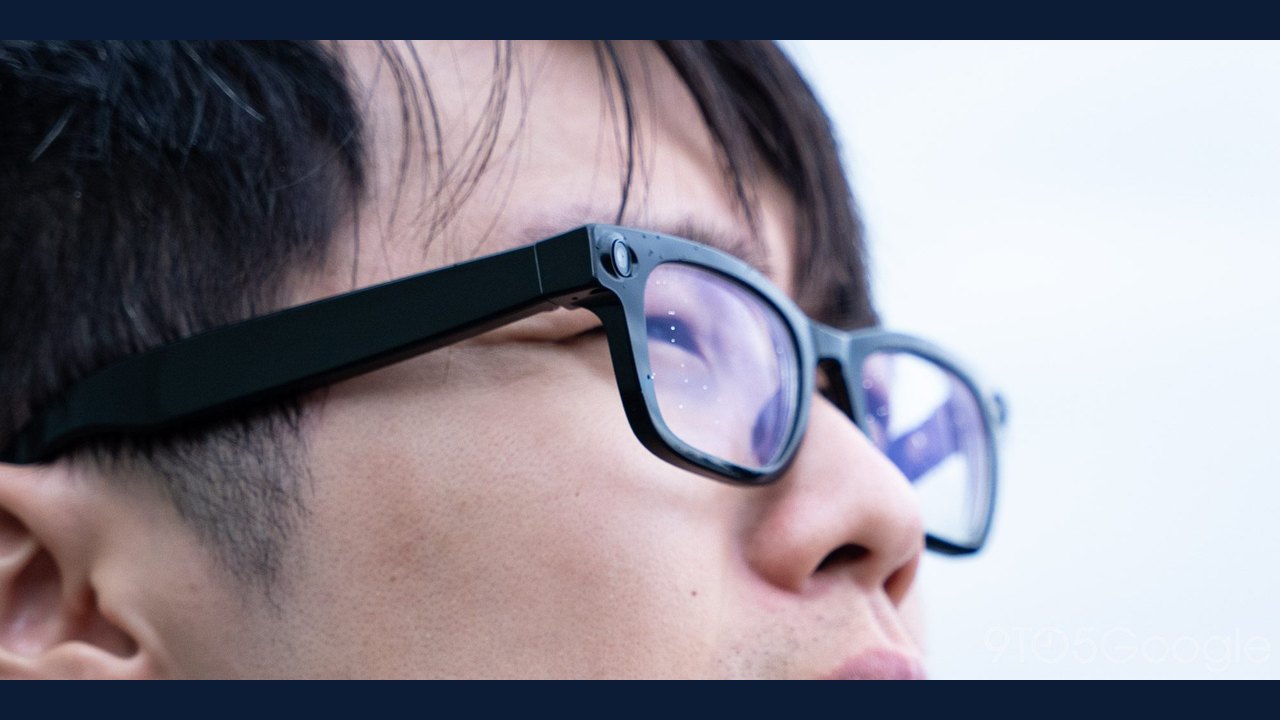 हैंड्स-ऑन: गूगल और सैमसंग के एंड्रॉइड XR चश्मे डिजाइन और गोपनीयता पर केंद्रित
 गूगल के एंड्रॉइड एक्सआर ग्लास कैमरे और गोपनीयता को कैसे संभालते हैं