GTA 6 के हैकर एरियन कुर्टज ने सिस्टम में सेंध लगाने और लीक मामले में दोष स्वीकार किया
· GlobeWire Daily Auto Desk · Source: www.engadget.com
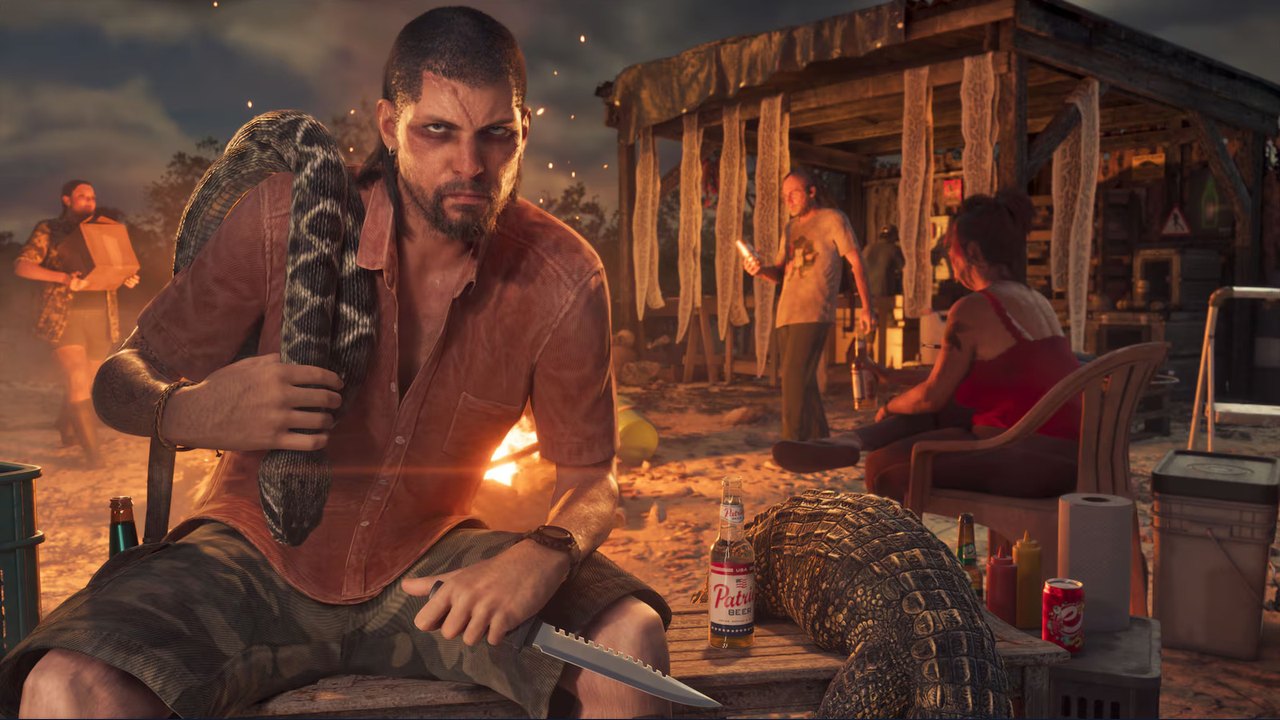
चित्र: Engadget · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
ग्रैंड थेफ्ट ऑटो 6 (GTA 6) के शुरुआती गेमप्ले फुटेज को चुराने और लीक करने के मामले में रॉकस्टार गेम्स के सिस्टम में सेंध लगाने वाले हैकर एरियन कुर्टज ने लंदन के वूलविच क्राउन कोर्ट में कई आरोपों में अपना दोष स्वीकार कर लिया है।
बीबीसी की रिपोर्ट के अनुसार, 21 वर्षीय एरियन कुर्टज ने 2022 में एनवीडिया और उबर जैसे पिछले साइबर हमलों के लिए जमानत पर रहते हुए रॉकस्टार को निशाना बनाया था। पुलिस सुरक्षा के बीच एक होटल के कमरे से काम करते हुए, कुर्टज ने टेलीविजन से जुड़े अमेज़ॅन फायर टीवी स्टिक की मदद से फ़िशिंग हमले को अंजाम दिया। इस सुरक्षा सेंध के कारण उन्हें लगभग एक घंटे के अधूरे GTA 6 गेमप्ले वाले दर्जनों क्लिप और कुछ सोर्स कोड मिल गए थे।
कानूनी कार्यवाही और पृष्ठभूमि
- शुरुआती मामले: कुर्टज ने लैप्सस$ (Lapsus$) हैकिंग समूह के हिस्से के रूप में किशोर अवस्था में ये हमले किए थे।
- चिकित्सा मूल्यांकन: 2023 में तीव्र ऑटिज्म के कारण डॉक्टरों ने कुर्टज को मुकदमे के लिए अयोग्य माना था। जूरी द्वारा अपराध तय किए जाने के बाद एक न्यायाधीश ने अनिश्चितकालीन अस्पताल में भर्ती करने का आदेश दिया था। हालांकि, जनवरी में सुनवाई के लिए फिट पाए जाने के बाद उन्हें एक मानक जेल में स्थानांतरित कर दिया गया था।
- नया दोष स्वीकार: सोमवार को वूलविच क्राउन कोर्ट में सुनवाई के दौरान, कुर्टज ने रॉकस्टार हैक और अन्य अपराधों में अपना दोष स्वीकार कर लिया। उन्हें बाद की तारीख में सजा सुनाई जाएगी।
रॉकस्टार गेम्स पर प्रभाव
रॉकस्टार के अनुसार, 2022 के हैक से उबरने में 5 मिलियन डॉलर का खर्च आया और कर्मचारियों के हजारों घंटे लगे। लीक हुए फुटेज से श्रृंखला के पहले प्रमुख महिला पात्र (ल्यूसिया) के बारे में जानकारी समय से पहले सामने आ गई थी। सुरक्षा घटनाओं के जवाब में, रॉकस्टार ने डेवलपर्स के लिए घर से काम करने पर प्रतिबंध सहित कड़े सुरक्षा उपाय लागू किए।
व्यावहारिक निहितार्थ और सत्यापन
- सत्यापन: पाठक आधिकारिक अदालती बयानों और प्रतिष्ठित समाचार माध्यमों के माध्यम से कानूनी अपडेट की पुष्टि कर सकते हैं।
- सुरक्षा उपाय: इस घटना ने कॉर्पोरेट नेटवर्क में फ़िशिंग और हार्डवेयर एक्सेस नियंत्रणों की समीक्षा की आवश्यकता को रेखांकित किया है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 २०२२ के जीटीए VI लीक के पीछे के हैकर ने अपना जुर्म कबूला
 ल्यूसिया को उजागर करने वाले जीटीए 6 लीककर्ता ने 2022 के रॉकस्टार हैक मामले में दोषी ठहराया
 जोआन यंग मामला: ड्रग्स देकर यौन उत्पीड़न मामले में चार लोग दोषी करार, पूर्व पति ने किया गुनाह कबूल
 जीटीए 6 रिलीज़ से पहले सोनी ने हैकर के दावे के बीच जारी किया नया पीएस5 सुरक्षा अपडेट