ब्लॉकचेन फर्म Chainalysis ने आंतरिक सिस्टम पर डेटा सेंध की दी जानकारी
· GlobeWire Daily Editorial Desk · Source: www.bleepingcomputer.com
चित्र: www.bleepingcomputer.com
ब्लॉकचेन इंटेलिजेंस फर्म Chainalysis ने एक सुरक्षा घटना की घोषणा की है, जिसमें हमलावरों द्वारा "आक्रामक एजेंटिक तकनीकों" (offensive agentic techniques) का उपयोग कर आंतरिक प्रणालियों तक अनधिकृत पहुंच प्राप्त करने का मामला सामने आया है। कंपनी का कहना है कि इस घटना में कुछ ग्राहकों की जानकारी प्रभावित हुई है।
प्रभावित डेटा और स्थिति
कंपनी के अनुसार, हमलावरों द्वारा एक्सेस किए गए डेटा में निम्नलिखित जानकारियां शामिल हैं:
- उपयोगकर्ताओं के पूरे नाम
- ईमेल पते
- यूजर आईडी
- संगठनात्मक भूमिका लेबल (organizational role labels)
Chainalysis ने स्पष्ट किया है कि शुरुआती जांच के आधार पर संवेदनशील जांच डेटा, प्रमाणीकरण क्रेडेंशियल्स (authentication credentials) या सेशन टोकन के अनधिकृत उपयोग का कोई प्रमाण नहीं मिला है। कंपनी यह निर्धारित करने के लिए अभी भी विश्लेषण कर रही है कि किस संगठन के कौन से रिकॉर्ड एक्सेस किए गए थे।
आगे की कार्रवाई और सुरक्षा उपाय
कंपनी ने बाहरी साइबर सुरक्षा विशेषज्ञों की मदद से अपने प्लेटफॉर्म की व्यापक सुरक्षा समीक्षा शुरू कर दी है। प्रभावित ग्राहकों को सतर्क रहने और निम्नलिखित सावधानियां बरतने की सलाह दी गई है:
- टू-फैक्टर प्रमाणीकरण (2FA) सक्षम करें।
- अप्रत्याशित पासवर्ड रीसेट अनुरोधों और प्रमाणीकरण संकेतों पर नजर रखें।
- फंड रिकवरी या भर्ती सेवाओं का दावा करने वाले फर्जी संदेशों और स्कैमर्स से सावधान रहें।
तकनीकी विवरण और अज्ञात पहलू
Chainalysis ने अभी तक घुसपैठ से जुड़े तकनीकी विवरण साझा नहीं किए हैं, जैसे कि किन कमजोरियों का फायदा उठाया गया या हमलावरों के पास पहुंच कितने समय तक थी। यह भी अभी स्पष्ट नहीं है कि क्या हमलावरों ने किसी मौजूदा एजेंटिक ऑफेंसिव फ्रेमवर्क या कस्टम-निर्मित एआई एजेंटों का उपयोग किया था।
कंपनी ने कहा है कि जैसे-जैसे जांच आगे बढ़ेगी, प्रभावित ग्राहकों को और अपडेट दिए जाएंगे। इस घटना की पुष्टि आधिकारिक सुरक्षा प्रकटीकरण और कंपनी द्वारा ग्राहकों को भेजे गए ईमेल के माध्यम से की जा सकती है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 एआई युग में साइबर सुरक्षा: शुरुआती से बग्ग हंटर बनने की प्रक्रिया और चुनौतियाँ
 नई इन्फोस्टीलर मैलवेयर ‘वोल्टा’ में एआई का उपयोग, पीड़ितों की प्रोफ़ाइल बनाने का दावा
 इवांटी कनेक्ट सिक्योर की कमियों पर साइबर सुरक्षा एजेंसी की चेतावनी
 क्लाउडफ़्लेर ने तृतीय तिमाही में १८.२ मिलियन नेटवर्क‑लेयर DDoS हमले रोकें, 38 % वृद्धि
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 हाँगकाँग सिक्सर्स 2026 में भारत पर पाकिस्तान की जीत और सोशल मीडिया प्रतिक्रियाएँ
 ओपन-सोर्स प्रोजेक्ट मैनेजमेंट टूल 'इट्स ए प्लान' लॉन्च, एआई एजेंट करेंगे काम
 गोरखपुर: 12वीं के छात्र ने दिल्ली के व्यक्ति से ठगी में इस्तेमाल एपीके फाइल छह माह पहले बनाई थी
 केपटाउन में दक्षिण अफ्रीका ने श्रृंखला पर कब्जा जमाया, आईसीसी रैंकिंग में शीर्ष पर पहुंची
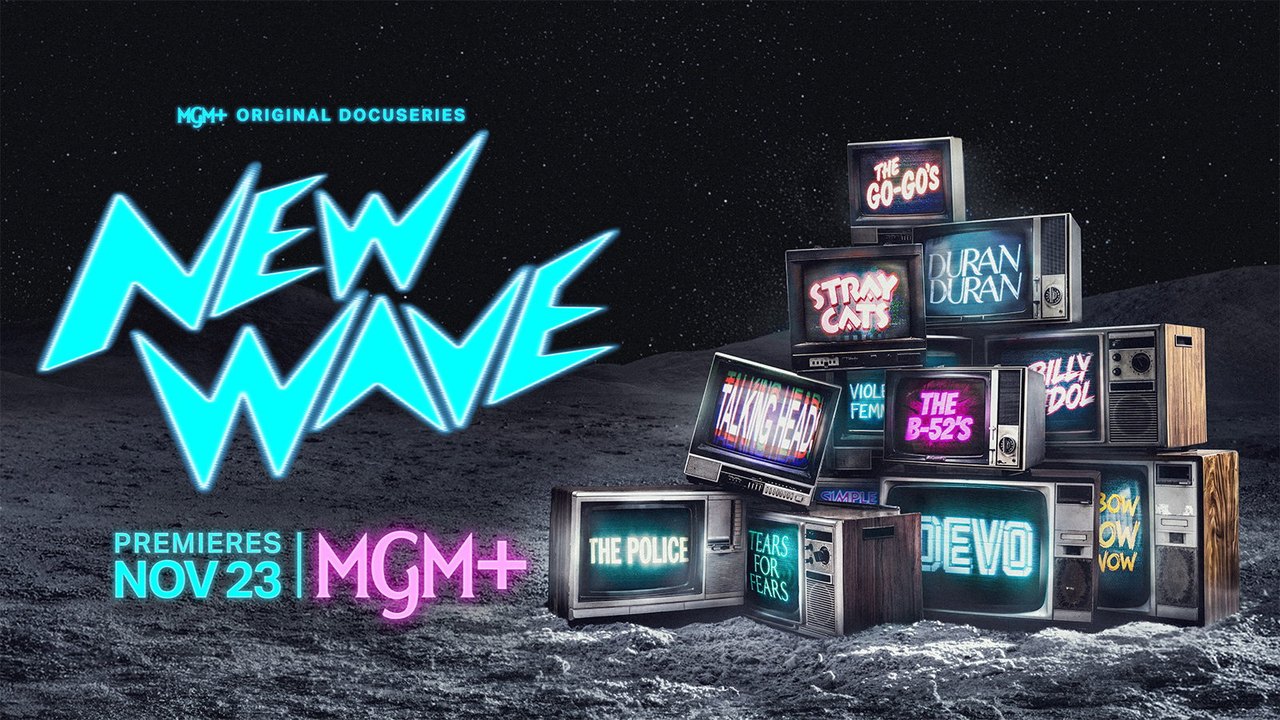 नई डॉक्यूमेंट्री सीरिज 'न्यू वेव' 1977 से 1987 के संगीत सफर को करेगी बयां
 दक्षिण अफ्रीका ने ऑस्ट्रेलिया को पछाड़कर आईसीसी पुरुष टेस्ट रैंकिंग में हासिल किया शीर्ष स्थान