सीएनएन ने अमेरिकी तकनीकी गड़बड़ियों और साइबर अराजकता की चिंताओं के बीच एनएसए नेटवर्क आउटेज की रिपोर्ट दी
· GlobeWire Daily Editorial Desk · Source: deadline.com
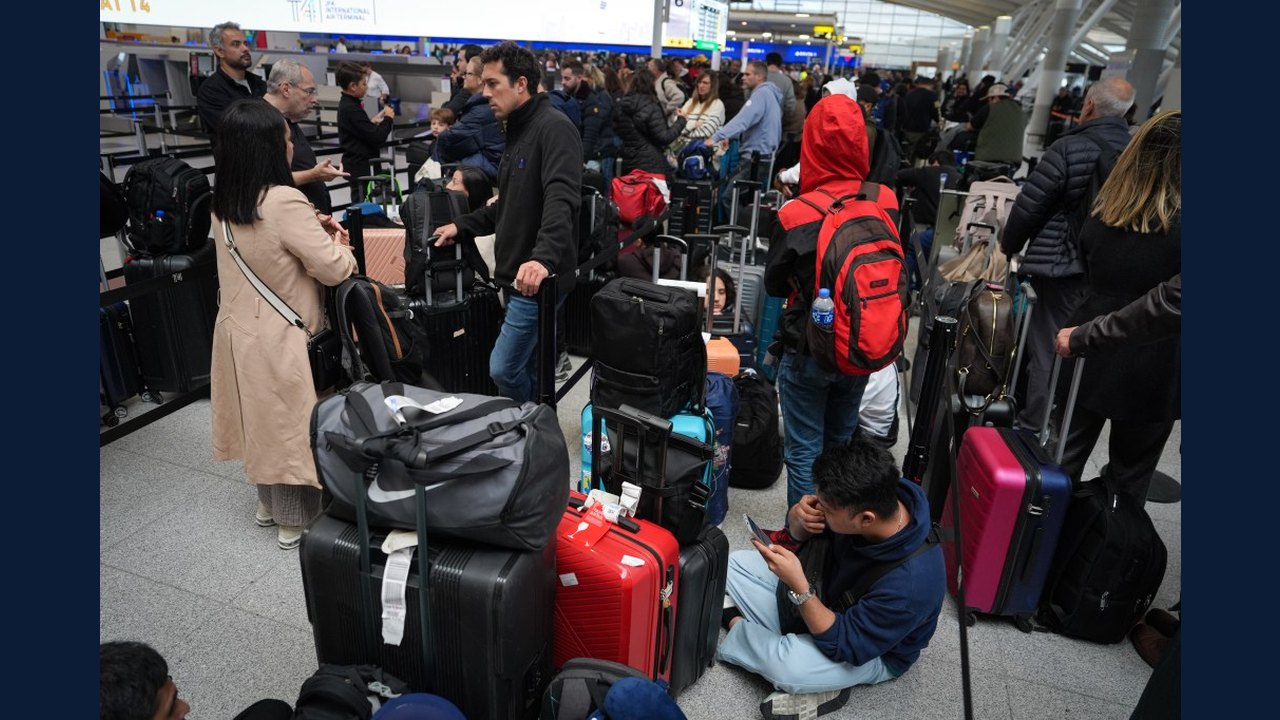
चित्र: Ted Johnson · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
नेशनल सिक्योरिटी एजेंसी द्वारा उपयोग किए जाने वाले वर्गीकृत संचार नेटवर्क को प्रभावित करने वाले एक कथित आउटेज ने संयुक्त राष्ट्र में हाल ही में तकनीकी व्यवधानों की बढ़ती श्रृंखला को और बढ़ा दिया है।
मीडिया रिपोर्टों में हाल की घटनाओं के एक क्रम का उल्लेख किया गया है, जिसमें माइक्रोसॉफ्ट आउटलुक आउटेज, एफएए एयर ट्रैफिक कंट्रोल सिस्टम की गड़बड़ी जिसके कारण उड़ानें बाधित हुईं, ऑनलाइन बैंकिंग व्यवधान और यूनाइटेड एयरलाइंस सिस्टम आउटेज शामिल हैं। टिप्पणीकारों और समाचार आउटलेट्स ने इन घटनाओं के एक साथ होने पर प्रकाश डाला है, जिससे संभावित अंतर्निहित कारणों पर सवाल उठ रहे हैं।
विशेषज्ञ दृष्टिकोण और आधिकारिक प्रतिक्रियाएँ
- व्हाइट हाउस की प्रतिक्रिया: एशिया की यात्रा के दौरान तकनीकी परेशानियों के बारे में संवाददाताओं से बात करते हुए, डोनाल्ड ट्रम्प ने ऐसी घटनाओं को तब होने वाली बात बताया जब प्रणालियाँ बड़ी और शक्तिशाली होती हैं।
- एनएसए नेटवर्क के दावे: अज्ञात स्रोतों का हवाला देते हुए, सीएनएन ने रिपोर्ट किया कि एनएसए नेटवर्क आउटेज से जुड़े साइबर हमले का कोई तत्काल सबूत नहीं था।
- बुनियादी ढांचा जटिलता: साइबर सुरक्षा और बुनियादी ढांचा सुरक्षा एजेंसी के पूर्व निदेशक क्रिस क्रेब्स ने सीएनएन पर नोट किया कि आधुनिक डिजिटल सेवाएं आपस में जुड़े बुनियादी ढांचे, पुरानी तकनीक और लगातार सॉफ्टवेयर पैचिंग पर बहुत अधिक निर्भर करती हैं जो कभी-कभी प्रणालियों को अस्थिर कर सकती हैं।
- सुरक्षा प्लेटफ़ॉर्म के निष्कर्ष: सुरक्षा प्लेटफ़ॉर्म रिपोर्ट यूआरआई ने बताया कि ऑप्टिमाइज़र वेब एक्सपेरिमेंटेशन प्लेटफ़ॉर्म के माध्यम से कई संगठन—प्रमुख मीडिया आउटलेट्स, तकनीकी प्लेटफ़ॉर्म और निगमों सहित—संक्षिप्त रूप से मैलिशियस जावास्क्रिप्ट के संपर्क में आए थे, हालांकि अधिकांश कोड दिन के अंत तक हटा दिए गए थे।
व्यावहारिक निहितार्थ और सत्यापन
डिजिटल लचीलेपन के बारे में चर्चा जारी रहने के कारण, फेडरल कम्युनिकेशन कमीशन ने प्रसारकों, केबल प्रणालियों, उपग्रह रेडियो और वायरलाइन वीडियो प्रदाताओं में एक आपातकालीन चेतावनी प्रणाली परीक्षण निर्धारित किया। अधिकारियों ने नोट किया कि यह परीक्षण कानून द्वारा कम से कम हर तीन साल में एक बार आवश्यक है और चल रही तकनीकी घटनाओं से अलग है।
आधिकारिक साइबर सुरक्षा अपडेट और बुनियादी ढांचा चेतापुष्टियों को सत्यापित करने के लिए, पाठकों को सीधे साइबर सुरक्षा और बुनियादी ढांचा सुरक्षा एजेंसी (CISA) या फेडरल कम्युनिकेशन कमीशन (FCC) जैसी एजेंसियों की घोषणाओं से परामर्श करना चाहिए। तकनीकी व्यवधानों का आकलन करते समय केवल असत्यापित सोशल मीडिया दावों पर भरोसा करने से बचें।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 अमेरिकी खुफिया एजेंसी एनएसए का नेटवर्क और कई टेक सेवाएं हुईं ठप, अधिकारियों ने साइबर हमले के सबूत न होने की बात कही
 एनएसए का आंतरिक नेटवर्क व्यवधान 'निर्धारित नियमित रखरखाव' के कारण हुआ: एजेंसी
 क्या एआई इंटरनेट को तोड़ देगा? उन्नत मॉडलों के विकास और साइबर जोखिमों पर बढ़ती चिंताएं
 जामताड़ा के एक सरकारी स्कूल के 325 छात्रों पर शिक्षा विभाग की नजर, साइबर अपराध से जुड़ी आशंका