हैकर्स ने सीक्रेट चुराने वाले मैलवेयर के वितरण के लिए OVHcloud CLI रिलीज़ को किया हाइजैक
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
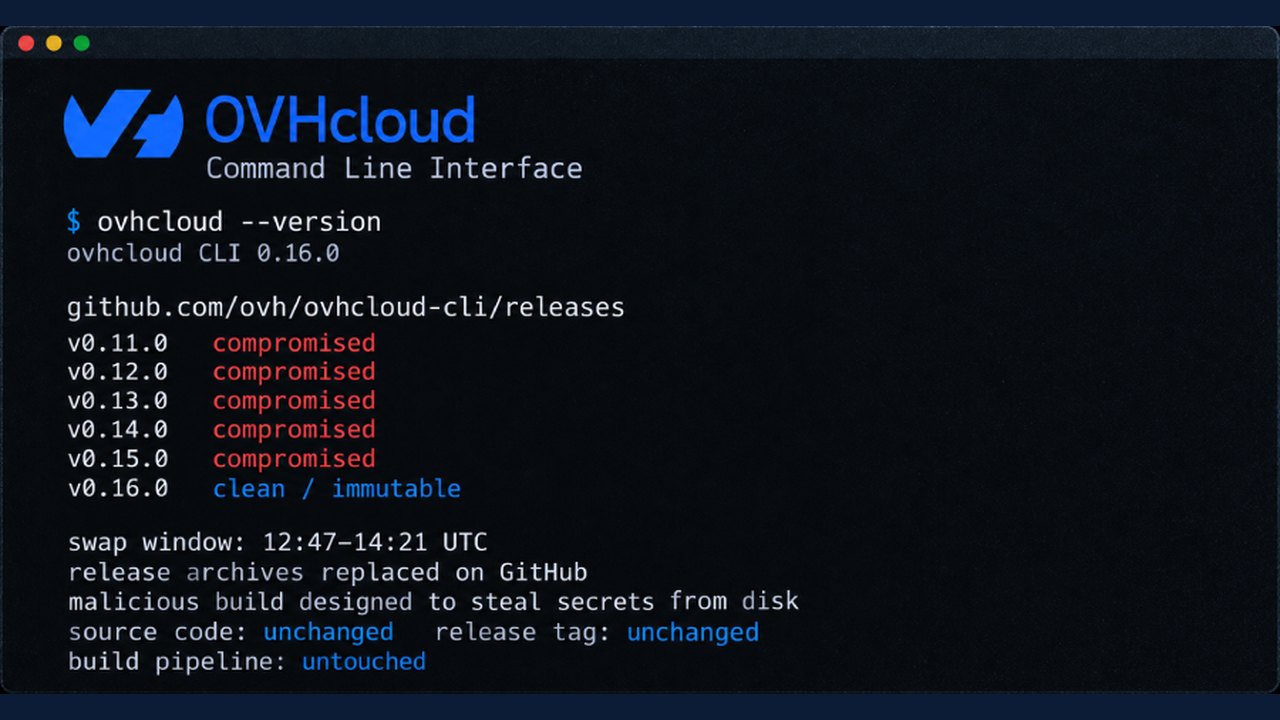
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
घटना का अवलोकन
एक हमलावर ने OVHcloud के कमांड-लाइन इंटरफेस (CLI) टूल की पाँच मौजूदा रिलीज़ पर डाउनलोड आर्काइव को बदलने के लिए एक समझौता किए गए योगदानकर्ता खाते का उपयोग किया। क्लाउड प्रदाता और स्वतंत्र सुरक्षा विश्लेषण के अनुसार, ये दुर्भावनापूर्ण बिल्ड खोजे जाने और हटाए जाने से पहले GitHub पर 94 मिनट तक सक्रिय रहे।
इस घटना से वे उपयोगकर्ता प्रभावित हुए जिन्होंने क्रिप्टोग्राफ़िक हैश की पुष्टि किए बिना निर्दिष्ट विंडो के दौरान OVHcloud CLI को स्थापित या अपडेट किया। OVHcloud ने पुष्टि की है कि घटना के दौरान कंपनी के स्रोत कोड रिपॉजिटरी, रिलीज़ टैग और बिल्ड पाइपलाइन से कोई छेड़छाड़ नहीं की गई थी।
प्रभावित संस्करण और प्लेटफ़ॉर्म
रिलीज़ v0.11.0 से v0.15.0 तक को प्रतिस्थापन से प्रभावित पाया गया। अनधिकृत फ़ाइलें सीधे अप्रैल और सितंबर के बीच प्रकाशित रिलीज़ पर अपलोड की गईं।
- प्रभावित रिलीज़: v0.11.0, v0.12.0, v0.13.0, v0.14.0, और v0.15.0
- अप्रभावी रिलीज़: v0.10.0 और हाल ही में प्रकाशित v0.16.0
- प्रभावित आर्किटेक्चर: macOS (x86_64 और arm64), Linux (x86_64 और arm64), और Windows (x86_64) के लिए विशिष्ट आर्काइव को संबंधित चेकसम फ़ाइलों के साथ बदल दिया गया था।
- अप्रभावी बिल्ड: Linux i386, Windows i386, Windows arm64, और WebAssembly बिल्ड सभी प्रभावित रिलीज़ में अपरिवर्तित रहे।
एक्सपोज़र के रास्ते
घटना की अवधि के दौरान विशिष्ट मार्गों का उपयोग करके CLI को डाउनलोड या अपडेट करने वाले उपयोगकर्ताओं को संशोधित बाइनरी प्राप्त हो सकता था:
- सीधे रिपॉजिटरी से आधिकारिक इंस्टॉल स्क्रिप्ट चलाना।
- पाँच प्रभावित संस्करणों में से किसी के GitHub रिलीज़ पृष्ठ से मैन्युअल रूप से आर्काइव डाउनलोड करना।
- ऐसे CI/CD जॉब या बिल्ड चरण निष्पादित करना जो पिन किए गए क्रिप्टोग्राफ़िक हैश के बिना रिलीज़ कलाकृतियों को लाते हैं।
- असुरक्षित macOS या Linux इंस्टॉलेशन पर CLI के मूल अपग्रेड कमांड का उपयोग करना।
सुरक्षित मार्ग: Homebrew के माध्यम से इंस्टॉल करने वाले उपयोगकर्ताओं को एक्सपोज़र के बजाय विफलता का सामना करना पड़ा, क्योंकि Homebrew मूल SHA-256 हैश को पिन करता है और बेमेल डाउनलोड को अस्वीकार करता है। Docker इमेज, `go install` का उपयोग करने वाले मैन्युअल स्रोत बिल्ड और अपडेट के बिना घटना विंडो से पहले किए गए इंस्टॉलेशन सुरक्षित रहे।
तकनीकी संकेतक
एक ग्राहक ने `go version -m` कमांड का उपयोग करके डाउनलोड की गई Linux arm64 बाइनरी का निरीक्षण करके विसंगति की खोज की। संशोधित बिल्ड में पहचानी गई मुख्य विशेषताएं शामिल हैं:
- एक छद्म-संस्करण स्ट्रिंग (जैसे, `v0.15.1-0.20261013083505-5ead8ef9b43d+dirty`) जो एक अनटैग किए गए कमिट को इंगित करती है।
- एक रिकॉर्ड किया गया कमिट हैश जो आधिकारिक रिलीज़ टैग पॉइंटर से भिन्न है।
- `-ldflags="-s -w"` की उपस्थिति, जिसे वास्तविक OVHcloud संकलन पाइपलाइन में छोड़ दिया जाता है।
सुरक्षा शोधकर्ताओं ने समझौता किए गए योगदानकर्ता खाते को GlassWorm मैलवेयर फ्रेमवर्क से जुड़ी पिछली अभियानों से जोड़ा है, हालांकि संरक्षित सार्वजनिक प्रतियों की अनुपस्थिति के कारण बदले गए पेलोड का प्रत्यक्ष विश्लेषण लंबित है।
अनुशंसित सुधार चरण
क्लाउड प्रदाता के नेतृत्व और सुरक्षा जांचकर्ताओं ने संभावित रूप से समझौता किए गए बिल्ड को चलाने वाले किसी भी व्यक्ति के लिए तत्काल सुधार की सिफारिश की है:
- क्रेडेंशियल्स बदलें: प्रभावित मशीन पर संग्रहीत सभी रहस्यों, API कुंजियों और कॉन्फ़िगरेशन डेटा को समझौता किया हुआ मानें। एक अलग, सुरक्षित डिवाइस से तुरंत क्रेडेंशियल्स बदलें।
- बाइनरी हटाएं: स्थानीय सिस्टम से दुर्भावनापूर्ण CLI बाइनरी को हटाएं।
- सुरक्षित रिलीज़ में अपग्रेड करें: OVHcloud CLI संस्करण v0.16.0 स्थापित करें, जिसे हस्ताक्षरित सत्यापन के साथ एक अपरिवर्तनीय रिलीज़ के रूप में प्रकाशित किया गया है।
- संपत्ति सत्यापित करें: भविष्य के अपडेट डाउनलोड करते समय अखंडता सुनिश्चित करने के लिए आधिकारिक GitHub टूलिंग (`gh release verify-asset`) का उपयोग करें।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 हैकरों ने कस्टम कीड्रिफ्ट मालवेयर तैनात करने के लिए सिस्को एसडी-वैन खामी का फायदा उठाया
 हैकरों ने स्क्रीन-व्यूइंग मैलवेयर से हाई-स्टेक ऑनलाइन पोकर खिलाड़ियों को बनाया निशाना
 गिटहब पर नकली PS5 एमुलेटर्स पासवर्ड चुराने वाले मैलवेयर फैला रहे हैं, नॉर्डवीपीएन ने चेताया
 गूगल ने क्लाउड एजेंट विकास के लिए कोडिंग सहायकों को बेहतर बनाने हेतु agents-cli लॉन्च किया
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
हैकरों ने कस्टम कीड्रिफ्ट मालवेयर तैनात करने के लिए सिस्को एसडी-वैन खामी का फायदा उठायाहैकरों ने स्क्रीन-व्यूइंग मैलवेयर से हाई-स्टेक ऑनलाइन पोकर खिलाड़ियों को बनाया निशानागिटहब पर नकली PS5 एमुलेटर्स पासवर्ड चुराने वाले मैलवेयर फैला रहे हैं, नॉर्डवीपीएन ने चेतायागूगल ने क्लाउड एजेंट विकास के लिए कोडिंग सहायकों को बेहतर बनाने हेतु agents-cli लॉन्च किया ऑनलाइन पोकर खिलाड़ियों को निशाना बनाने वाला एक बड़ा मैलवेयर हमला
 गूगल ने एआई कोडिंग और साइबर सुरक्षा दावों के साथ जेमिनी 4 कार्बन मॉडल की घोषणा की