साइबर हमलों के बीच आरबीआई ने बैंकों से सुरक्षा अनुपालन का मांगा प्रमाण
· GlobeWire Daily Editorial Desk · Source: timesofindia.indiatimes.com
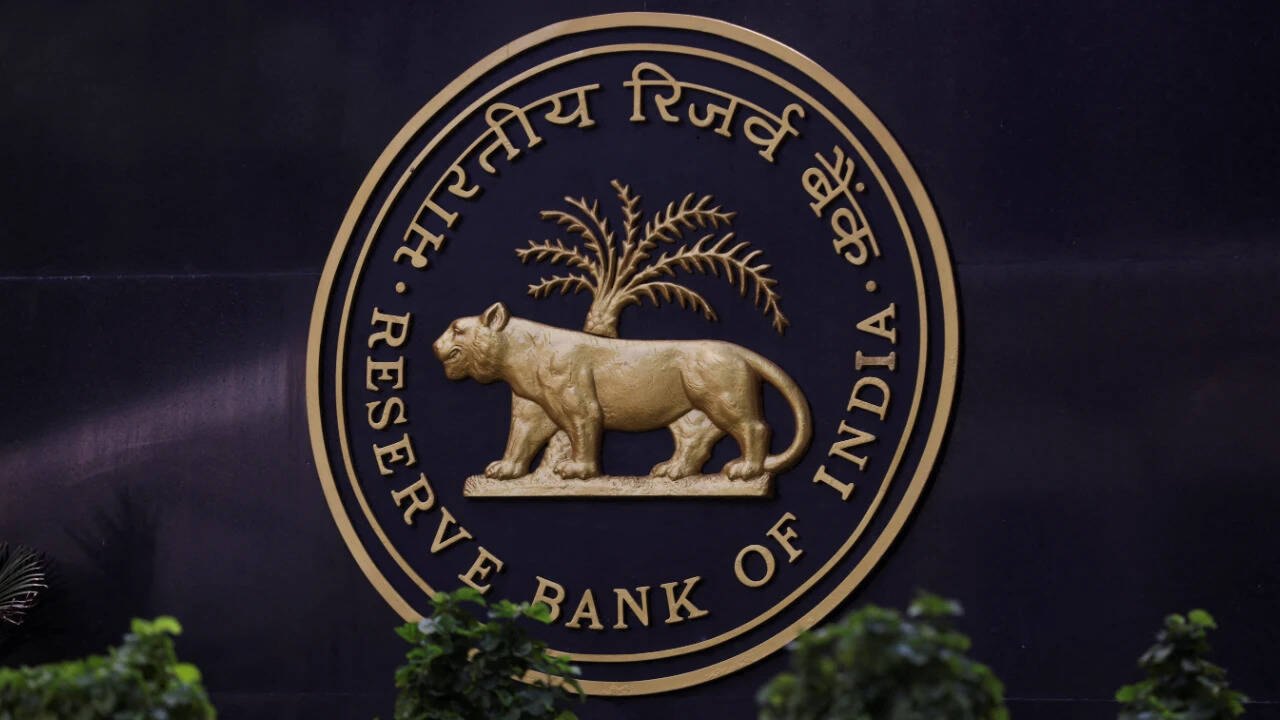
चित्र: The Times of India · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
वित्तीय क्षेत्र की सुरक्षा के लिए नियामक दबाव
भारतीय रिजर्व बैंक (RBI) ने कथित तौर पर वाणिज्यिक बैंकों से अपनी साइबर सुरक्षा को मजबूत करने और मौजूदा नियमों के अनुपालन का ठोस प्रमाण देने को कहा है। यह कदम वित्तीय संस्थानों को निशाना बनाकर किए जा रहे साइबर हमलों में हालिया वृद्धि के बाद उठाया गया है।
मामلي से जुड़े लोगों के हवाले से आई रिपोर्ट के अनुसार, केंद्रीय बैंक इस बात पर नए सिरे से जोर दे रहा है कि वित्तीय संस्थान अपने डिजिटल बुनियादी ढांचे को कैसे सुरक्षित रख रहे हैं। नियामक के मुख्य फोकस क्षेत्रों में एप्लीकेशन प्रोग्रामिंग इंटरफेस (API) और कृत्रिम बुद्धिमत्ता (AI) से जुड़े उभरते जोखिम शामिल हैं।
एपीआई और तृतीय-पक्ष के लिंक में कमजोरियां
एपीआई पारंपरिक बैंकों को गैर-बैंकिंग ऋणदाताओं और फिनटेक कंपनियों से जोड़ने वाले सॉफ्टवेयर ब्रिज के रूप में कार्य करते हैं। सूत्रों का संकेत है कि आरबीआई ने ऋणदाताओं से विशेष रूप से सुरक्षा कमियों के लिए इन इंटरफेस का ऑडिट करने को कहा है।
उद्योग सलाहकारों का कहना है कि छोटे ऋणदाता, एनबीएफसी और तृतीय-पक्ष सेवा प्रदाता अक्सर व्यापक वित्तीय नेटवर्क में कमजोर प्रवेश बिंदुओं के रूप में देखे जाते हैं।
- एपीआई सुरक्षा: डेटा एक्सचेंजों का उचित प्रमाणीकरण और निगरानी सुनिश्चित करना।
- थर्ड-पार्टी जोखिम: बाहरी विक्रेताओं और साझेदार फिनटेक की सुरक्षा स्थितियों का मूल्यांकन।
- एआई तैयारी: एआई-संचालित साइबर खतरों के लिए संगठनात्मक तैयारी का आकलन।
हाल की घटनाएं बढ़ते जोखिमों को उजागर करती हैं
भारत के वित्तीय पारिस्थितिकी तंत्र में हाल की घटनाओं ने नियामक जांच को और बढ़ा दिया है:
- भारतीय स्टेट बैंक: देश के सबसे बड़े ऋणदाता ने हाल ही में लगभग 3,900 ग्राहकों को प्रभावित करने वाले डेटा लीक की सूचना दी, जिसकी सटीक कमजोरी का पता लगाने के लिए जांच जारी है।
- अनधिकृत ट्रांसफर: रिपोर्टों से संकेत मिला कि आईसीआईसीआई बैंक से जुड़े समझौता किए गए एपीआई कनेक्शन के माध्यम से निष्पादित अनधिकृत त्वरित ट्रांसफर के बाद मुंबई के दो गैर-बैंकिंग ऋणदाताओं को वित्तीय नुकसान हुआ।
- सीईआरटी-इन की सलाह: भारत की कंप्यूटर आपातकालीन प्रतिक्रिया टीम ने एक सलाह जारी कर चेतावनी दी कि दुर्भावनापूर्ण तत्व चुराए गए एपीआई क्रेडेंशियल्स का फायदा उठा रहे हैं।
व्यावहारिक निहितार्थ और सत्यापन
वित्तीय संस्थानों पर बेसलाइन अनुपालन से आगे बढ़कर सक्रिय खतरे के समाधान की दिशा में बढ़ने का दबाव बढ़ रहा है। दुनिया भर के नियामक इसी तरह परिष्कृत वित्तीय अपराधों से निपटने के लिए अपनी देखरेख को फिर से कैलिब्रेट कर रहे हैं।
आधिकारिक नियामक निर्देशों और साइबर सुरक्षा सलाह का सत्यापन करने के लिए, संबंधित पक्षों को भारतीय रिजर्व बैंक (rbi.org.in) और सीईआरटी-इन (cert-in.org.in) की आधिकारिक वेबसाइटों पर प्रकाशित प्राथमिक घोषणाओं को देखना चाहिए।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 एल्केमी टेक्नोलॉजी ग्रुप ने साइबर सुरक्षा प्रदाता फ्रीइट डेटा सॉल्यूशंस का अधिग्रहण किया
 साइबर सुरक्षा के उभरते खतरे: सप्लाई चेन से लेकर एआई-आधारित फ़िशिंग तक
 एआई युग में साइबर सुरक्षा: शुरुआती से बग्ग हंटर बनने की प्रक्रिया और चुनौतियाँ
 गाजा में सिमटते दायरे के बीच जातीय सफाए की आशंका बढ़ी, संयुक्त राष्ट्र की चेतावनी
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
एल्केमी टेक्नोलॉजी ग्रुप ने साइबर सुरक्षा प्रदाता फ्रीइट डेटा सॉल्यूशंस का अधिग्रहण कियासाइबर सुरक्षा के उभरते खतरे: सप्लाई चेन से लेकर एआई-आधारित फ़िशिंग तकएआई युग में साइबर सुरक्षा: शुरुआती से बग्ग हंटर बनने की प्रक्रिया और चुनौतियाँगाजा में सिमटते दायरे के बीच जातीय सफाए की आशंका बढ़ी, संयुक्त राष्ट्र की चेतावनी संभावित रूप से अवांछित सॉफ्टवेयर और अनइंस्टॉल की चुनौतियों से निपटना
 एआई साइबर हमलों ने डिजिटल प्रणालियों की सुरक्षा के लिए भारत की तैयारी की परीक्षा ली