ट्रांसपोर्ट फॉर लंदन के साइबर उल्लंघन से 2.65 लाख फोटोकार्ड ग्राहक प्रभावित
· GlobeWire Daily Editorial Desk · Source: www.bbc.co.uk
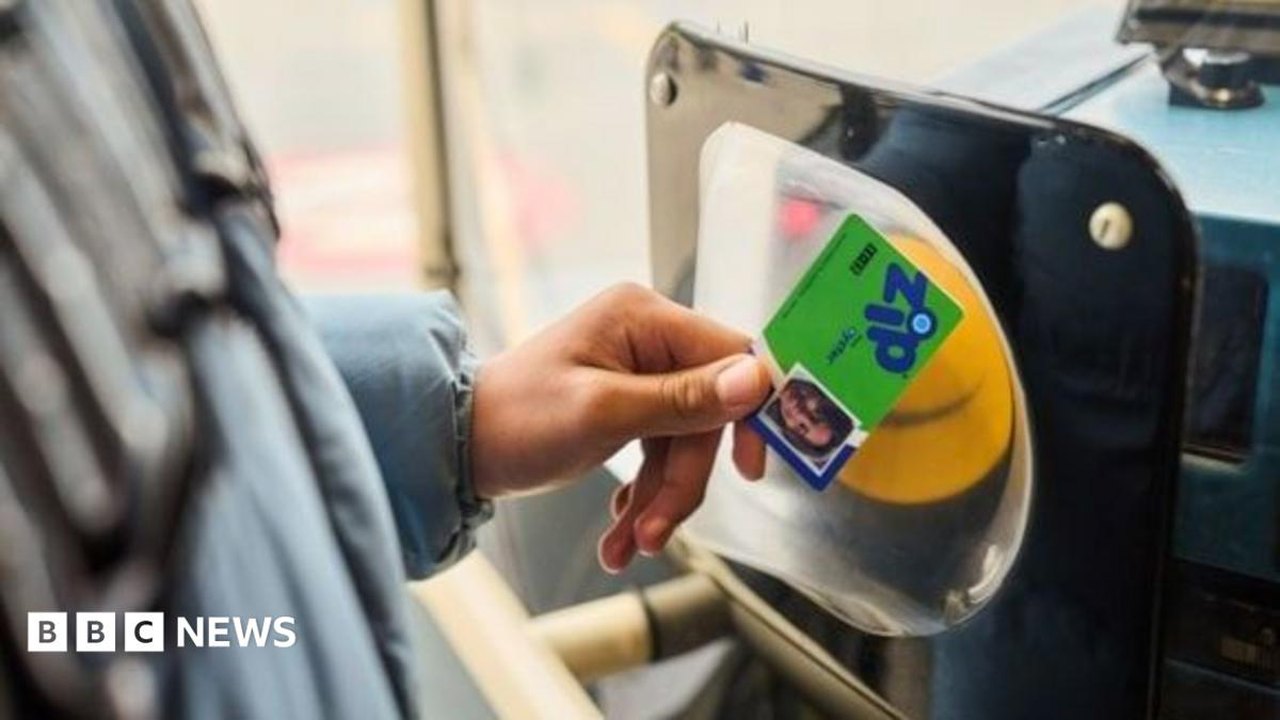
चित्र: BBC News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
ट्रांसपोर्ट फॉर लंदन (TfL) ने अपनी ऑयस्टर फोटोकार्ड वेबसाइट पर एक साइबर सुरक्षा घटना की सूचना दी है, जिसमें लगभग 2,65,000 ग्राहकों का व्यक्तिगत डेटा संभावित रूप से प्रभावित हुआ है। सोमवार को संदिग्ध गतिविधि का पता चलने के बाद, एजेंसी ने अनधिकृत पहुंच को रोकने के लिए फोटोकार्ड वेबसाइट को ऑफलाइन कर दिया है।
डेटा उल्लंघन का प्रभाव
TfL के अनुसार, प्रभावित जानकारी में निम्नलिखित शामिल हैं:
- ग्राहकों के नाम
- ईमेल पते
- घर के पते
- टेलीफोन नंबर
- जन्म तिथियां
- सुरक्षा प्रश्न और उनके उत्तर
TfL ने पुष्टि की है कि इस घटना के दौरान कोई भी पासवर्ड, बैंकिंग विवरण, भुगतान कार्ड की जानकारी या यात्रा का विवरण लीक नहीं हुआ है। इसके अतिरिक्त, प्राधिकरण ने कहा कि ज़िप ऑयस्टर कार्ड रखने वाले बच्चों का डेटा सुरक्षित है।
वर्तमान स्थिति और सलाह
यद्यपि फोटोकार्ड वेबसाइट ऑफलाइन है, जिससे नए आवेदन या नवीनीकरण फिलहाल नहीं हो पा रहे हैं, लेकिन TfL का कहना है कि ग्राहक अपने मौजूदा कार्ड का उपयोग करके यात्रा जारी रख सकते हैं। तत्काल नवीनीकरण या यात्रा इतिहास से संबंधित पूछताछ के लिए, ग्राहक TfL की कस्टमर सर्विस को 0343 222 1234 पर कॉल कर सकते हैं।
TfL ने इस घटना के संबंध में सूचना आयुक्त कार्यालय (ICO) को सूचित कर दिया है। पिछले दो वर्षों में यह दूसरी बार है जब फोटोकार्ड सिस्टम को साइबर सुरक्षा संबंधी चिंताओं के कारण बंद करना पड़ा है। इससे पहले सितंबर 2024 में एक बड़ी घटना हुई थी जिसमें लगभग 1 करोड़ उपयोगकर्ता प्रभावित हुए थे।
ग्राहकों को सलाह दी जाती है कि वे लीक हुई जानकारी के संबंध में संभावित फिशिंग प्रयासों के प्रति सतर्क रहें और पोर्टल के फिर से शुरू होने की जानकारी के लिए TfL के आधिकारिक चैनलों पर नजर रखें।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 जापान एयरलाइंस ने तीसरे पक्ष के डेटा उल्लंघन का खुलासा किया, जिससे 92,000 ग्राहक प्रभावित हुए
 कीपर सिक्योरिटी ने सक्रिय साइबर हमलों के लिए वैश्विक आपातकालीन उल्लंघन प्रतिक्रिया सेवा शुरू की
 उत्तराखंड के हल्द्वानी में साइबर ठगी: सेलिब्रिटी की फर्जी प्रोफाइल बनाकर दो महिलाओं से 80 हजार रुपये ठगे
 ऊबर ने करीब 1.5 लाख ड्राइवरों को डेटा उल्लंघन की सूचना दी, तीसरे पक्ष का प्रदाता प्रभावित