यूके के ऑपरेशन ने कमर्शियल रेफ्रिजरेशन सिस्टम पर साइबर हमले के जोखिम को टाला
· ग्लोबवायर संपादकीय डेस्क · स्रोत: www.theguardian.com
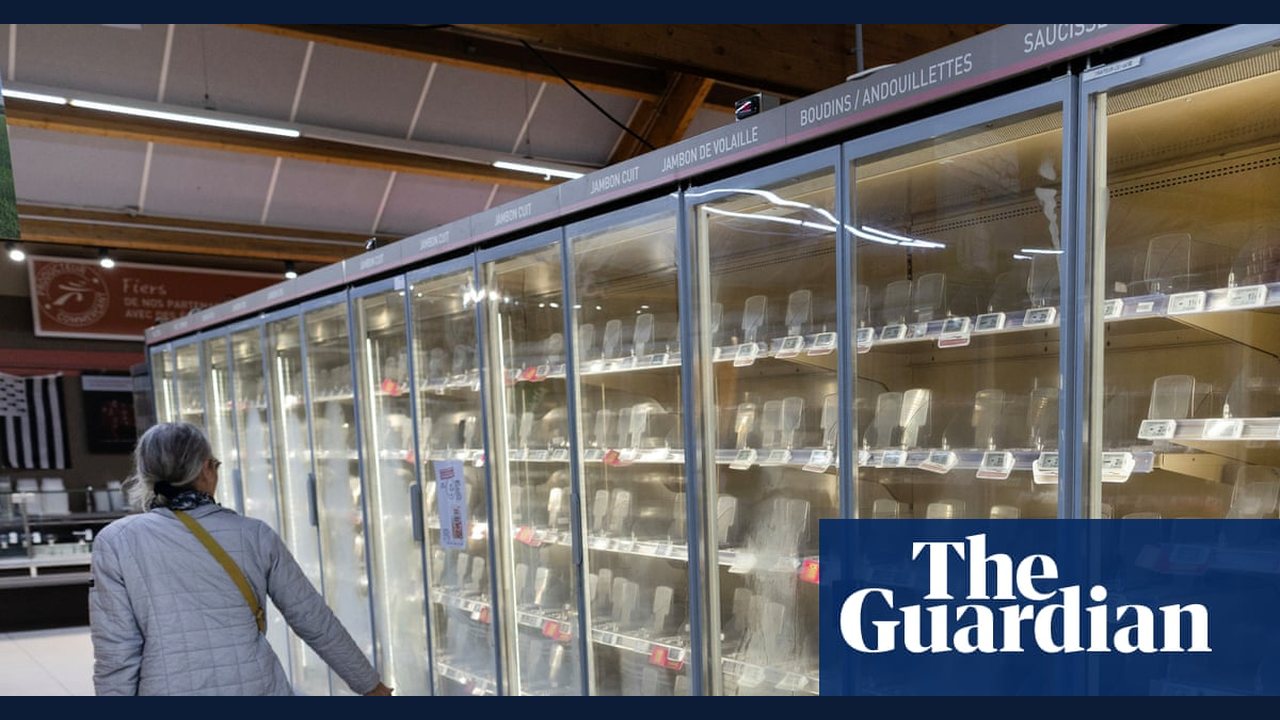
हाल ही में सामने आया है कि एक गुप्त सरकारी साइबर सुरक्षा अभियान ने यूके के सुपरमार्केट, गोदामों, रेस्तरां, पेट्रोल पंपों और स्टेडियमों में कमर्शियल फ्रिज और फ्रीजर को निशाना बनाने वाले साइबर हमले के जोखिम को टाल दिया है। यह कार्रवाई कम से कम सात यूरोपीय देशों और फ्रांस में सैकड़ों खुदरा दुकानों पर हुए हमलों, तथा पेंटागन द्वारा अमेरिकी सैन्य अड्डों पर फ्रिज में खराबी की जांच के बाद सामने आई है।
रिपोर्टों के अनुसार, रिसोर्स डेटा मैनेजमेंट (RDM) द्वारा निर्मित उपकरणों में इस कमजोरी का पता रेफ्रिजरेशन कंसल्टेंसी ओमेगा सॉल्यूशंस के नील मैककॉर्ट ने लगाया था। इसके बाद साइबर सुरक्षा फर्म पेन टेस्ट पार्टनर्स के साथ मिलकर यह जानकारी रिटेल इंडस्ट्री इवेंट के दौरान नेशनल साइबर सुरक्षा केंद्र (NCSC) के साथ साझा की गई, जिससे सरकारी विभागों और खुदरा विक्रेताओं के बीच समन्वित ब्रीफिंग शुरू हुई।
विशेषज्ञों की चेतावनी और उद्योग की प्रतिक्रिया
- कमजोरी का दायरा: शोधकर्ताओं ने चेतावनी दी है कि हालांकि बड़े खुदरा विक्रेताओं को सुरक्षित कर लिया गया है, लेकिन खुले नियंत्रकों (controllers) का उपयोग करने वाले कई छोटे संचालक अभी भी जोखिम में हो सकते हैं।
- निर्माता की कार्रवाई: RDM के मुख्य कार्यकारी गेड इवांस ने कहा कि यह कमजोरी एक परीक्षण वातावरण में पहचानी गई थी, और कंपनी ने पहले पैच रिलीज को तैनात करने तथा ग्राहकों से संपर्क करने के लिए तेजी से कदम उठाए हैं।
- सत्यापन की सिफारिश: ऑपरेटरों को सलाह दी जाती है कि वे डिवाइस कॉन्फ़िगरेशन की जांच करें, अपडेटेड फर्मवेयर लागू करें, और यह सुनिश्चित करें कि नियंत्रक सार्वजनिक इंटरनेट से अलग (isolated) हों।
विशेषज्ञों ने इस बात पर जोर दिया कि इस खोज ने यूरोपीय घटनाओं के समान संभावित व्यवधानों को रोका। संगठन आधिकारिक एनआईसीएस (NCSC) दिशानिर्देशों का परामर्श करके और सीधे अधिकृत उपकरण विक्रेताओं से संपर्क करके अपनी सुरक्षा स्थिति सत्यापित कर सकते हैं।