नई QPACK कमियों से HTTP/3 सर्वर हो सकते हैं क्रैश, 4,000 गुना तक मेमोरी एम्प्लीफायर का खतरा
· GlobeWire Daily Tech Desk · Source: thehackernews.com
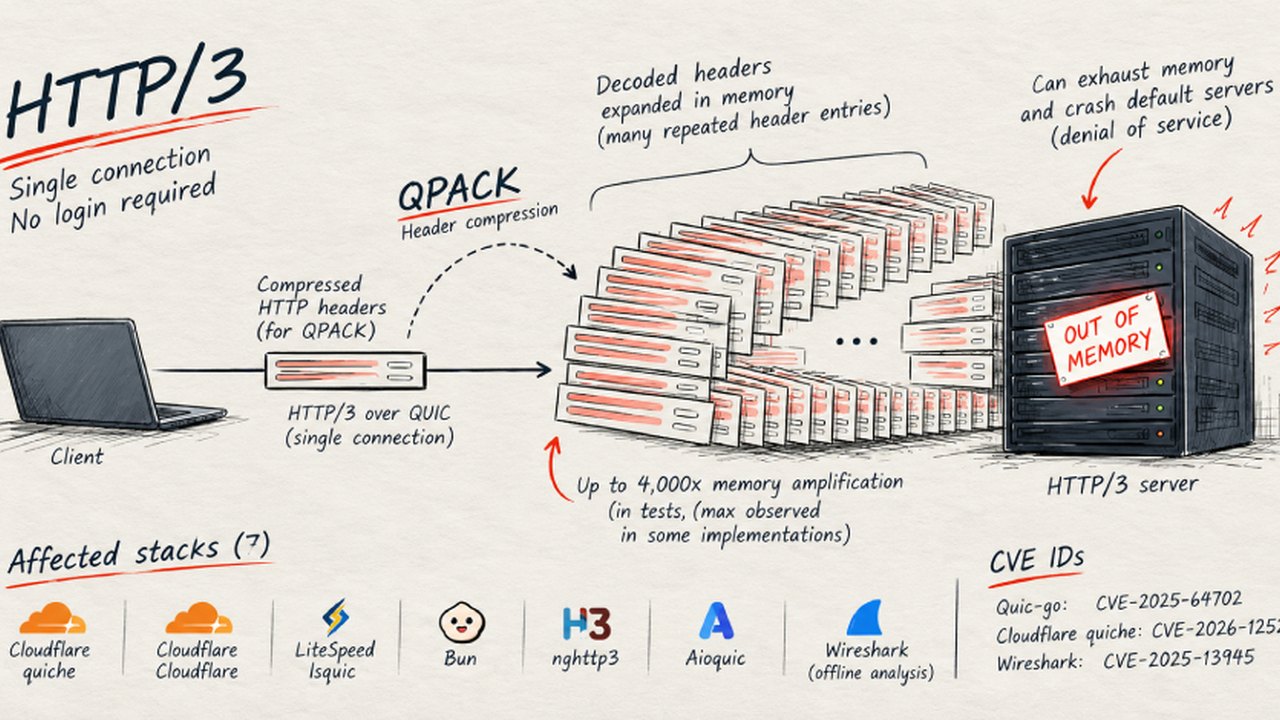
चित्र: The Hacker News — Creative Commons
सुरक्षा फर्म FoxIO ने HTTP/3 वेब सर्वर को प्रभावित करने वाली नई QPACK कमजोरियों का खुलासा किया है। इन कमियों का लाभ उठाकर एक अप्रमाणित दूरस्थ हमलावर केवल एक ही कनेक्शन के माध्यम से कई HTTP/3 सर्वर को क्रैश कर सकता है। सुरक्षा फर्म ने इसके लिए काम करने वाला प्रूफ-ऑफ-कांसेप्ट कोड भी जारी किया है।
कमजोरियों के काम करने का तरीका और प्रभाव
हमलावर संपीड़ित HTTP हेडर का एक छोटा बैच भेजकर सर्वर को मेमोरी में बहुत बड़े सेट तक विस्तारित करने के लिए मजबूर कर सकता है। इससे सर्वर को सामान्य से हजारों गुना अधिक मेमोरी का उपयोग करना पड़ता है, जो डिफ़ॉल्ट सर्वर को क्रैश करने के लिए पर्याप्त है।
FoxIO द्वारा परीक्षण किए गए दस में से सात HTTP/3 स्टैक में इसी श्रेणी की खामी पाई गई। इसका मुख्य कारण QPACK है, जो HTTP/3 द्वारा अनुरोध हेडर को संकुचित करने के लिए उपयोग की जाने वाली योजना है। प्रभावित स्टैक आने वाले संपीड़ित बैच पर तो सीमा (कैप) लगाते हैं, लेकिन अनपैक किए गए परिणाम पर सीमा नहीं लगाते हैं या बहुत देर से लागू करते हैं।
प्रभावित और सुरक्षित स्टैक की स्थिति
quic-go, Cloudflare quiche, lsquic और Wireshark के लिए फिक्स जारी किए जा चुके हैं। हालांकि, खुलासे के समय Bun, h3 Rust लाइब्रेरी और aioquic पैच नहीं किए गए थे। दूसरी ओर, IIS, Envoy, ngtcp2/nghttp3 और Google की quiche को अप्रभावित पाया गया है, क्योंकि वे डिकोडिंग के दौरान अनपैक किए गए हेडर को सीमित करते हैं।
Wireshark का मामला सर्वर की कमियों से अलग है। इसकी समस्या उस समय HTTP/3 dissector को क्रैश कर देती है जब Wireshark की-लॉग फ़ाइल का उपयोग करके ट्रैफ़िक को डिक्रिप्ट करता है।
व्यावहारिक निहितार्थ और पाठकों के लिए सलाह
ऑपरेटर्स को सलाह दी गई है कि वे तुरंत अपने सॉफ्टवेयर को नवीनतम फिक्स्ड रिलीज में अपग्रेड करें। जिन स्टैक के लिए अभी तक फिक्स उपलब्ध नहीं हैं, उनके लिए FoxIO ने अंतरिम उपाय सुझाए हैं:
- Bun: HTTP/3 सर्वर को सार्वजनिक रूप से उजागर न करें।
- mitmproxy: `--set http3=false` पास करके HTTP/3 को बंद कर दें।
- h3 Rust लाइब्रेरी: `max_field_section_size` के साथ एक उचित सीमा सेट करें।
पाठक मूल घोषणा और तकनीकी विवरणों की पुष्टि के लिए [The Hacker News की रिपोर्ट](https://thehackernews.com/2026/10/new-qpack-flaws-can-crash-http3-servers.html) देख सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 GitHub पर उपलब्ध Text-to-CAD टूल: एआई एजेंट्स के जरिए 3D मॉडल डिजाइन करने की सुविधा
 GitHub पर लॉन्च हुआ cpypwn/elf2jb प्रोजेक्ट: जेलब्रoken PS5 कंसोल के लिए स्टैंडअलोन होस्ट
 IKEA फर्नीचर असेंबली अब 3डी में: ओपन-सोर्स टूल 'Bygga' से मैनुअल स्कैनिंग और वॉयस कंट्रोल की सुविधा
 क्या एआई करेगी अदालती मामलों के फैसले? इंग्लैंड के वरिष्ठ जज ने दी अपनी राय
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 करण जौहर ने किया खुलासा: फिल्म क्लैश और 'बच्चा' कहने वाले मैसेज के बाद क्यों किया था वरुण धवन को 'घोस्ट'GitHub पर उपलब्ध Text-to-CAD टूल: एआई एजेंट्स के जरिए 3D मॉडल डिजाइन करने की सुविधा
 कोवो (Coveo) ने वित्त वर्ष 2027 की दूसरी तिमाही के वित्तीय परिणाम किए जारी, एंगलेरा के अधिग्रहण का भी ऐलान
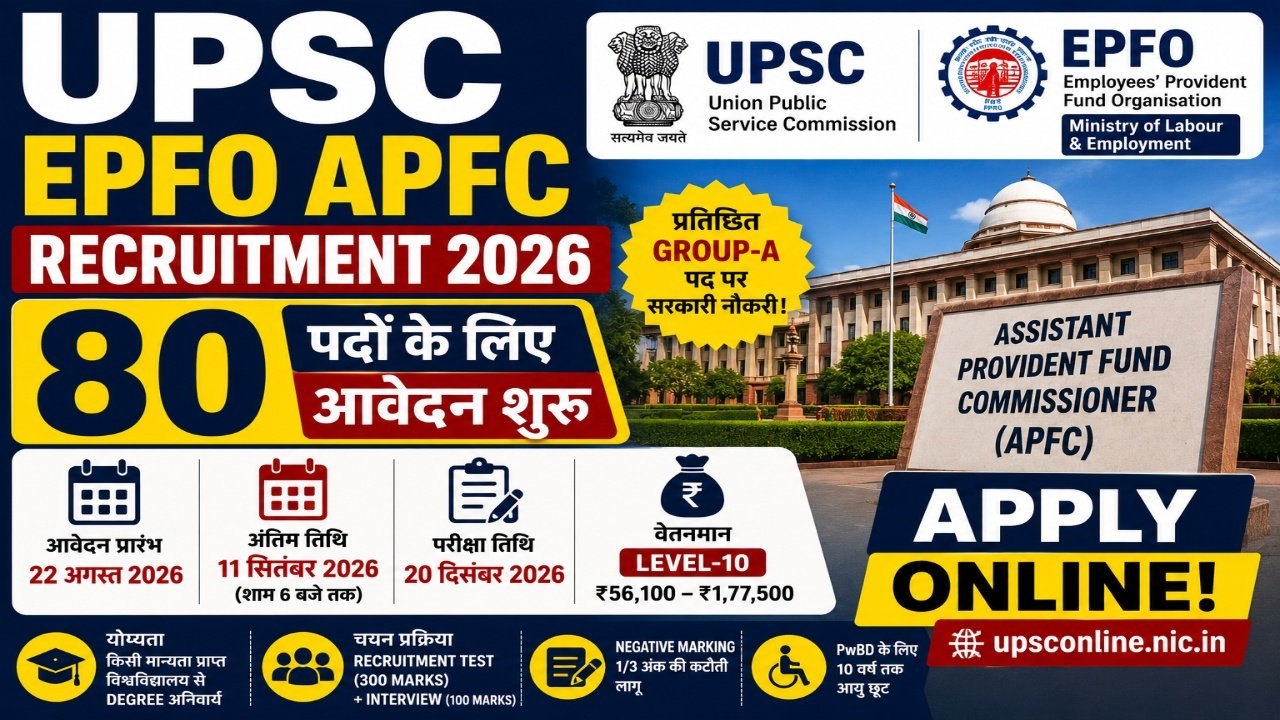 UPSC EPFO APFC Recruitment 2026: 80 पदों पर भर्ती के लिए आवेदन प्रक्रिया शुरू, जानें योग्यता और चयन प्रक्रिया
 UPESSC द्वारा 12,405 प्राथमिक शिक्षक पदों की भर्ती – आवेदन 16 सितंबर से 4 नवंबर 2026 तक
 NIT रायपुर में 37 नॉन‑फैकल्टी पदों की भर्ती: पात्रता, वेतन और अंतिम तिथि की प्रमुख जानकारी