AI की मदद से जावा (Java) प्रोग्रामिंग भाषा में एक दशक पुरानी सुरक्षा खामी का पता चला
· GlobeWire Daily Editorial Desk · Source: www.bbc.co.uk
चित्र: BBC News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
जावा भेद्यता का विवरण
साइबर-सुरक्षा स्टार्टअप 'Calif' ने आर्टिफिशियल इंटेलिजेंस (AI) का उपयोग करके जावा प्रोग्रामिंग भाषा में एक बड़ी मेमोरी प्रबंधन खामी का पता लगाया है। 'Java4Shell' नामक यह भेद्यता पिछले 12 वर्षों से मौजूद बताई जा रही है। जावा एक अत्यंत महत्वपूर्ण तकनीक है, जिसका उपयोग दुनिया की 90% फॉर्च्यून 500 कंपनियों द्वारा बैंकिंग, विमानन और दूरसंचार जैसे महत्वपूर्ण क्षेत्रों में किया जाता है।
सुरक्षा निहितार्थ
यह खामी हमलावरों को जावा के मेमोरी सिस्टम में दूर से ही कमांड निष्पादित करने की अनुमति दे सकती है। सुरक्षा विशेषज्ञों ने निम्नलिखित जोखिमों पर प्रकाश डाला है:
- सिस्टम सुरक्षा: मेमोरी-आधारित हमले सिस्टम को क्रैश करने या डेटा चुराने का एक सामान्य तरीका हैं।
- व्यापक प्रभाव: चूंकि जावा वैश्विक आर्थिक बुनियादी ढांचे का आधार है, इसलिए यह भेद्यता व्यापक स्तर पर प्रभावित कर सकती है।
- AI की भूमिका: प्रोफेसर टोबी वॉल्श के अनुसार, AI उन पुरानी और जटिल खामियों को तेजी से उजागर कर रहा है जिन्हें इंसान अकेले नहीं ढूंढ पाते थे।
अपडेट और आधिकारिक कार्रवाई
- ओरेकल (Oracle) का रुख: जावा की मालिक कंपनी ओरेकल ने मंगलवार को एक 'क्रिटिकल पैच अपडेट' जारी किया है, हालांकि उन्होंने अभी तक विशेष रूप से 'Java4Shell' बग की पुष्टि नहीं की है।
- शोषण का जोखिम: हालांकि इस खामी का पता OpenAI के GPT-6 साइबर मॉडल के माध्यम से चला, लेकिन विशेषज्ञों को डर है कि अब अन्य हैकर भी इसे ढूंढ सकते हैं।
- हालिया आउटेज: अभी तक इस बात के कोई प्रमाण नहीं हैं कि यह बग NSA या प्रमुख अमेरिकी बैंकों में हाल ही में हुए तकनीकी व्यवधानों के लिए जिम्मेदार है।
सुझाव
सुरक्षा पेशेवरों का कहना है कि संस्थानों को अपने सिस्टम की जांच करनी चाहिए और ओरेकल द्वारा जारी किए गए नवीनतम सुरक्षा पैच को तुरंत लागू करना चाहिए। उपयोगकर्ताओं को किसी भी संभावित जोखिम को कम करने के लिए आधिकारिक सुरक्षा बुलेटिन पर नज़र रखनी चाहिए।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 बढ़ती अमेरिकी तकनीकी बाधाओं के बीच AI ने खोजी गंभीर जावा सुरक्षा खामी
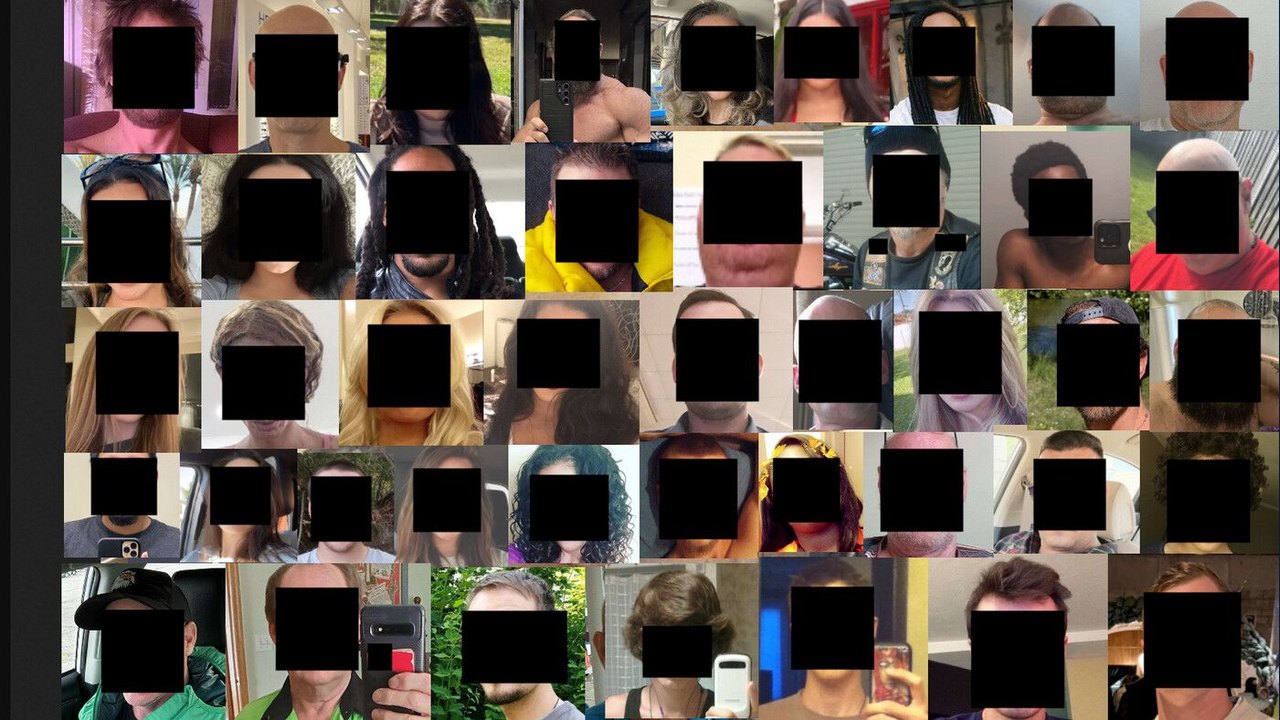 किक (Kik) के 15 करोड़ से अधिक प्रोफाइल इमेज डेटाबेस लीक में हुए उजागर, सुरक्षा शोधकर्ता का दावा
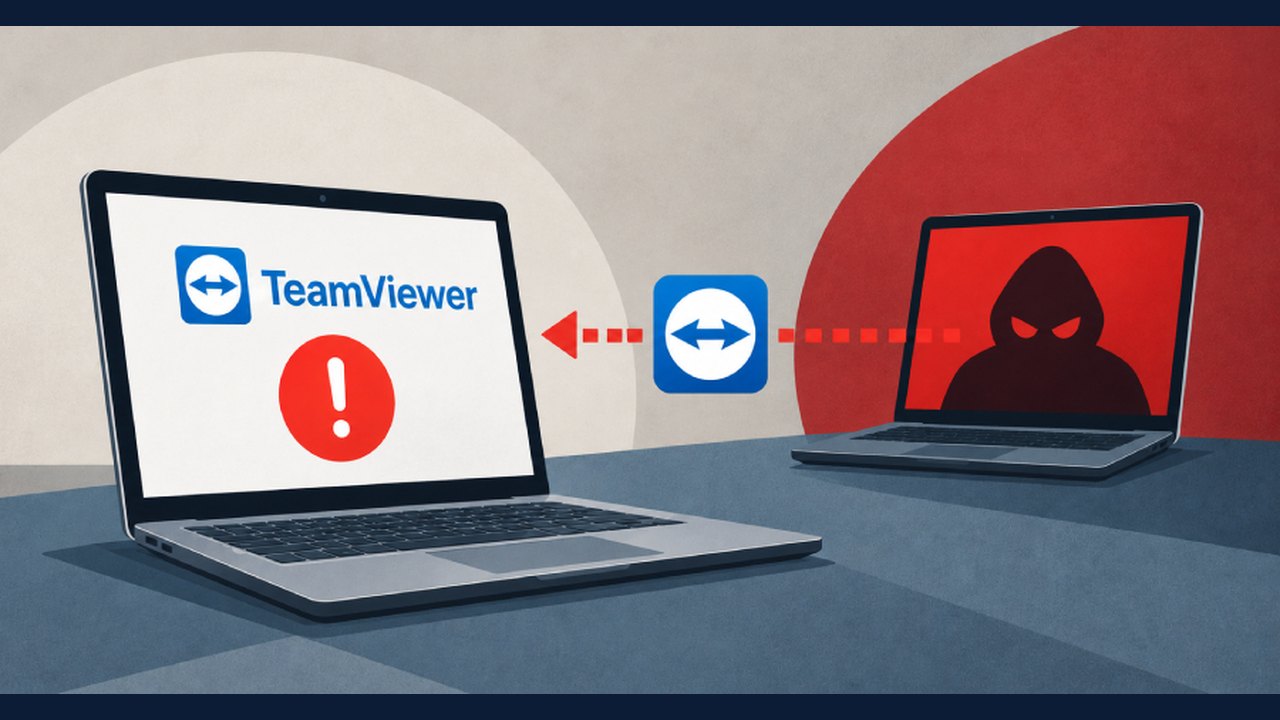 TeamViewer ने गंभीर सुरक्षा खामी (CVE-2026-111585) के लिए पैच जारी किया
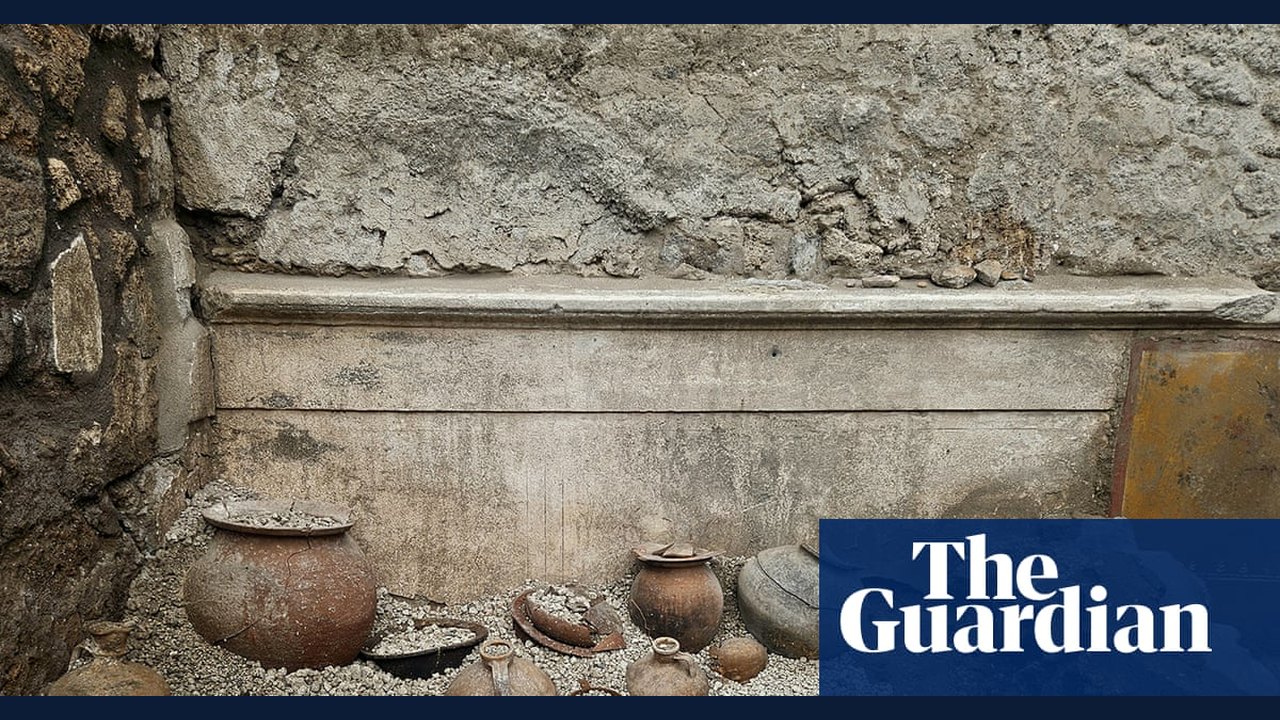 पम्पेई की अलमारी से मिले प्राचीन रोमन व्यक्तिगत सामान और बच्चों का हार