नकली AI ऐप्स ने क्रिप्टो माइनर फैलाने के लिए हस्ताक्षरित निष्पादन योग्य फाइलों का दुरुपयोग किया
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
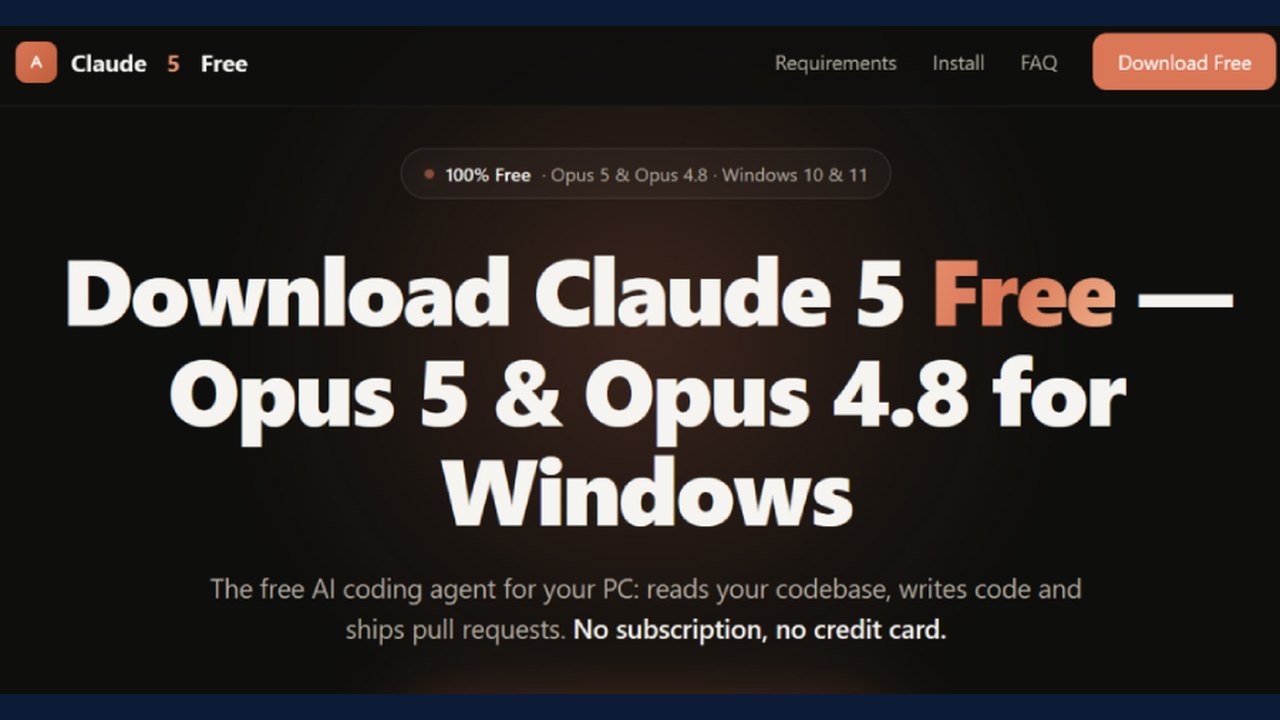
सुरक्षा शोधकर्ताओं ने "योबा" (Yoba) नामक एक दुर्भावनापूर्ण अभियान का खुलासा किया है, जो एंथ्रोपिक क्लाउड (Anthropic Claude) और ओपनएआई चैटजीपीटी (OpenAI ChatGPT) जैसे लोकप्रिय एआई टूल के लिए फर्जी डेस्कटॉप एप्लिकेशन वितरित कर रहा है। चेक पॉइंट रिसर्च के विश्लेषण के अनुसार, हमलावर उपयोगकर्ताओं को दुर्भावनापूर्ण लोडर और क्रिप्टोकरेंसी माइनर डाउनलोड करने के लिए धोखाधड़ी वाले GitHub प्रोजेक्ट्स और एसईओ पॉइजनिंग रणनीति का उपयोग कर रहे हैं।
हमला कैसे काम करता है
इस अभियान में भ्रामक GitHub रिपॉजिटरी और समर्पित GitHub.io लैंडिंग पेज स्थापित करना शामिल है जो GPT-5.6 Sol, GPT-6 Astra, और Claude Opus जैसे गैर-मौजूद या भविष्य के AI डेस्कटॉप ऐप्स का विज्ञापन करते हैं। डाउनलोड को वैध दिखाने के लिए, हमलावर DLL साइडलोडिंग नामक तकनीक का उपयोग करते हैं।
- वैध बाइनरी: डाउनलोड की गई ज़िप फ़ाइलों में OpenAI या Anthropic की प्रामाणिक, हस्ताक्षरित निष्पादन योग्य फाइलें (जैसे Setup.exe) शामिल होती हैं।
- दुर्भावनापूर्ण साइडलोडिंग: वैध निष्पादन योग्य फाइल के साथ `winmm.dll` नामक एक दुर्भावनापूर्ण DLL फाइल रखी जाती है, जिससे मैलवेयर को अप्रत्यक्ष रूप से निष्पादित करने और मानक सुरक्षा सुरक्षा को बायपास करने की अनुमति मिलती है।
बचाव और विश्लेषण-विरोधी तकनीकें
रिपोर्ट किए गए निष्कर्ष बताते हैं कि YobaDropper में सैंडबॉक्स वातावरण और सुरक्षा विश्लेषण से बचने के लिए कई परिष्कृत जांच शामिल हैं:
- चेकसम सत्यापन: दुर्भावनापूर्ण DLL एक हार्ड-कोडेड हैश मान के माध्यम से होस्ट निष्पादन योग्य के नाम को सत्यापित करता है, यह सुनिश्चित करता है कि यह केवल तभी चलता है जब इसे इच्छित रूप से लॉन्च किया जाए।
- विलंबित निष्पादन: मैलवेयर निष्पादन को रोकने और स्वचालित सैंडबॉक्स समय सीमा समाप्त होने से बचने के लिए 12 दिनों से अधिक के व्यापक स्लीप लूप का उपयोग करता है।
- भौगोलिक बहिष्करण: संक्रमण सक्रिय रूप से रूस, बेलारूस और कई मध्य एशियाई देशों सहित विशिष्ट क्षेत्रीय कीबोर्ड लेआउट के साथ कॉन्फ़िगर की गई मशीनों को छोड़ देता है।
कमांड-एंड-कंट्रोल और अंतिम पेलोड
एक बार प्रारंभिक जांच पास हो जाने के बाद, संक्रमण श्रृंखला `wmpdmc.exe` जैसी सिस्टम यूटिलिटीज का उपयोग करके दूसरी DLL साइडलोडिंग प्रक्रिया शुरू करती है। लोडर एक निर्धारित कार्य के माध्यम से निरंतरता स्थापित करता है और टेलीग्राम और फ़ाइल-होस्टिंग सेवाओं से एन्क्रिप्टेड कमांड प्राप्त करने के लिए Google के DNS-over-HTTPS (DoH) API के साथ एक डोमेन जनरेशन एल्गोरिथ्म (DGA) का उपयोग करता है। अंत में, अंतिम पेलोड `svchost.exe` जैसे वैध सिस्टम प्रक्रियाओं में XMRig क्रिप्टोकरेंसी माइनर को इंजेक्ट करता है।
व्यावहारिक निहितार्थ और सत्यापन
यह गतिविधि इस बात पर प्रकाश डालती है कि कैसे हमलावर कृत्रिम बुद्धिमत्ता उपकरणों में सार्वजनिक रुचि का फायदा उठाते हैं और GitHub जैसे विश्वसनीय प्लेटफार्मों का दुरुपयोग करते हैं। उपयोगकर्ताओं को AI सेवाओं के लिए डेस्कटॉप क्लाइंट डाउनलोड करते समय सावधानी बरतने की सलाह दी जाती है, यह सुनिश्चित करते हुए कि सॉफ्टवेयर सख्ती से आधिकारिक विक्रेता वेबसाइटों से प्राप्त किया गया है। मूल घोषणाओं और तकनीकी संकेतकों को चेक पॉइंट रिसर्च जैसी फर्मों के सुरक्षा अनुसंधान प्रकाशनों के माध्यम से सत्यापित किया जा सकता है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 नकली AI ऐप्स और SEO पॉइज़निंग के ज़रिए क्रिपटो जैकिंग मालवेयर फैलाने का नया साइबर अपराध अभियान
 गूगल ने एआई एजेंट एकीकरण के विस्तार के लिए 'कनेक्टेड ऐप्स प्लेटफॉर्म' लॉन्च किया
 शिपवर्ड्स फ्रेमवर्क क्लाउडफ्लेयर पर कीवर्ड-आधारित एआई साइटें लॉन्च करने के लिए जारी
 रिंग सिक्योरिटी के लिए थर्ड-पार्टी एआई ऐप्स की दुनिया: फीचर्स, लागत और गोपनीयता जोखिम
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
नकली AI ऐप्स और SEO पॉइज़निंग के ज़रिए क्रिपटो जैकिंग मालवेयर फैलाने का नया साइबर अपराध अभियानगूगल ने एआई एजेंट एकीकरण के विस्तार के लिए 'कनेक्टेड ऐप्स प्लेटफॉर्म' लॉन्च कियाशिपवर्ड्स फ्रेमवर्क क्लाउडफ्लेयर पर कीवर्ड-आधारित एआई साइटें लॉन्च करने के लिए जारीरिंग सिक्योरिटी के लिए थर्ड-पार्टी एआई ऐप्स की दुनिया: फीचर्स, लागत और गोपनीयता जोखिम एआई स्टोरेज सीपीयू को दरकिनार करने के लिए FADU ने एसएसडी के भीतर फाइल सिस्टम जोड़ने का प्रस्ताव रखा
 एआई प्रशिक्षण में फेयर यूज़ का समर्थन करने वाले विशेषज्ञों और अधिवक्ताओं के संक्षिप्त विवरण