GitHub पर AI एप्लिकेशन और एजेंटों के लिए कोड स्कैनिंग पब्लिक प्रीव्यू में लॉन्च
· GlobeWire Daily Editorial Desk · Source: github.blog
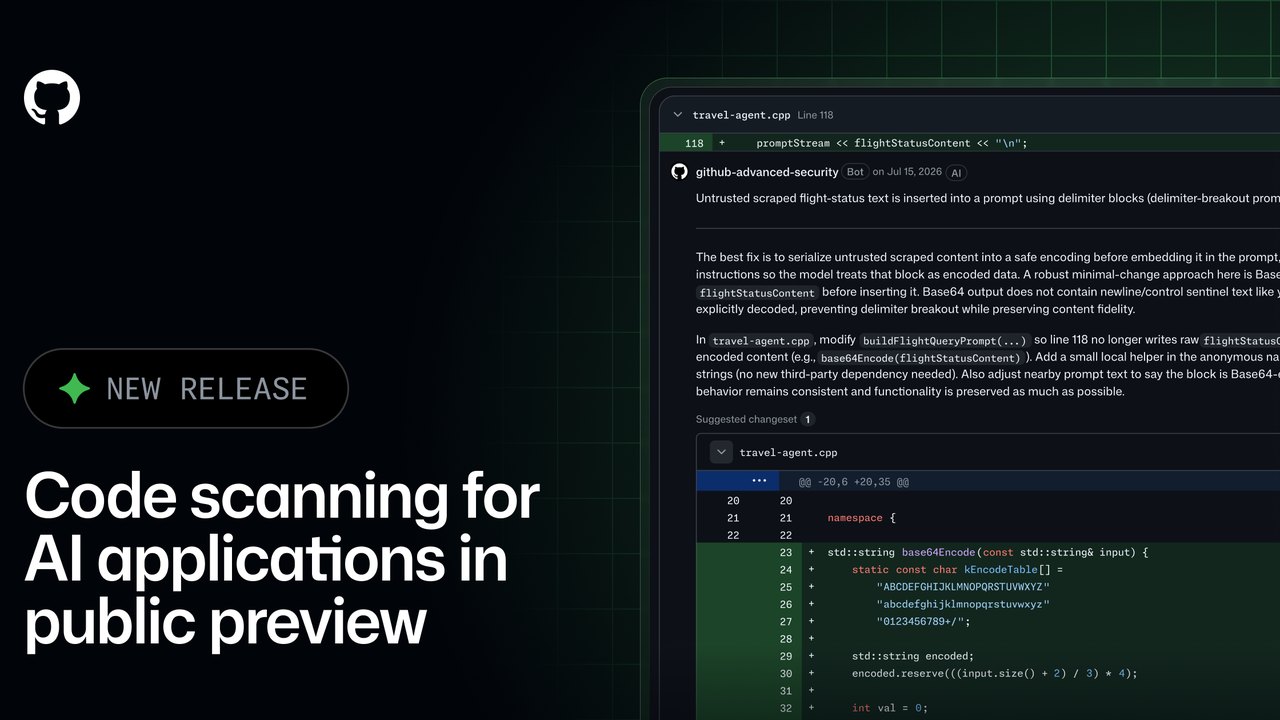
चित्र: github.blog · चित्र स्रोत · स्रोत चित्र 16:9 अनुपात में काटा गया
परिचय और मुख्य घोषणा
गिटहब (GitHub) ने अपने प्लेटफॉर्म पर आर्टिफिशियल इंटेलिजेंस (AI) एप्लिकेशन्स और एजेंटों के लिए कोड स्कैनिंग (Code Scanning) फीचर को पब्लिक प्रीव्यू में उपलब्ध कराने की घोषणा की है। यह नया अपडेट विशेष रूप से आधुनिक सॉफ्टवेयर विकास में AI से जुड़ी सुरक्षा कमजोरियों का पता लगाने के लिए डिज़ाइन किया गया है। यह सुविधा वर्तमान में github.com पर उपलब्ध है और इसके लिए गिटहब एडवांस्ड सिक्योरिटी (GitHub Advanced Security) लाइसेंस की आवश्यकता होती है। गिटहब एंटरप्राइज सर्वर (GitHub Enterprise Server) के लिए यह अभी उपलब्ध नहीं है।
कौन-कौन सी सुरक्षा कमियां होंगी कवर
यह स्कैनिंग टूल कई प्रमुख AI-विशिष्ट जोखिमों को चिन्हित करने में सक्षम है, जिनमें निम्नलिखित शामिल हैं:
- इनडायरेक्ट प्रॉम्प्ट इंजेक्शन (XPIA): यह LLM एप्लिकेशन्स के लिए OWASP टॉप 10 में शीर्ष जोखिम है। यह तब होता है जब दुर्भावनापूर्ण निर्देश किसी अप्रमाणित सामग्री (जैसे फाइल, वेबपेज या इश्यू कमेंट) में छिपे होते हैं, जिसे AI एजेंट पढ़ता है।
- संवेदनशील जानकारी का खुलासा (Sensitive Information Disclosure): जब कोई AI एप्लिकेशन या एजेंट बिना उचित प्राधिकरण नियंत्रण के संवेदनशील डेटा तक पहुंच जाता है।
- अत्यधिक एजेंसी (Excessive Agency): जब किसी AI एजेंट के पास उसके कार्य की तुलना में अधिक क्षमताएं, अनुमतियां या स्वायत्तता होती है।
यह कैसे काम करता है
मौजूदा कोडक्यूएल (CodeQL) विश्लेषण के साथ यह स्कैनिंग प्रक्रिया स्वतः काम करती है। जब भी कोई पुल रिक्वेस्ट (Pull Request) बनाई जाती है, तो यह टूल स्वचालित रूप से कोड पाथ्स को फ्लैग करता है जहां अप्रमाणित सामग्री किसी ऐसे मॉडल तक पहुंच सकती है जिसके पास टूल्स या डेटा का एक्सेस है। इसके साथ ही, यह पुल रिक्वेस्ट में ही सीधे समाधान के लिए मार्गदर्शन प्रदान करता है ताकि कोड मर्ज होने से पहले जोखिमों को दूर किया जा सके।
व्यावहारिक निहितार्थ और क्या सत्यापित करें
डेवलपर्स और सुरक्षा टीमों के लिए यह टूल मैनुअल समीक्षा के कठिन काम को आसान बनाता है। यदि संगठन के पास गिटहब एडवांस्ड सिक्योरिटी लाइसेंस है, तो कोड स्कैनिंग और AI एप्लिकेशन स्कैन को सक्षम करने वाले रिपॉजिटरी में यह स्वतः काम करना शुरू कर देता है।
पुष्ट तथ्य बनाम अज्ञात:
- पुष्ट: यह सुविधा वर्तमान में केवल github.com पर पब्लिक प्रीव्यू में है और इसके लिए गिटहब एडवांस्ड सिक्योरिटी लाइसेंस अनिवार्य है।
- अज्ञात: यह स्पष्ट नहीं है कि इसे गिटहब एंटरप्राइज सर्वर पर कब लॉन्च किया जाएगा।
पाठक इस घोषणा की पुष्टि और अधिक तकनीकी विवरण के लिए आधिकारिक गिटहब ब्लॉग (https://github.blog/changelog/2026-10-28-code-scanning-for-ai-applications-in-public-preview/) पर जा सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 GitHub Octoverse 2026: कोड पुश में रिकॉर्ड, एआई एजेंटों का तेज़ी से विस्तार
 काम बहुत हो रहा है पर हासिल कुछ नहीं: AI एजेंट्स के इस्तेमाल को लेकर उठे सवाल
 जब सहकर्मी इंसान नहीं बल्कि एआई एजेंट हों: दफ्तरों का बदलता स्वरूप और नई चुनौतियाँ
 एन्थ्रोपिक (Anthropic) की शेयर बाजार में उतरने की तैयारी: प्रॉस्पेक्टस में क्या सामने आया
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
GitHub Octoverse 2026: कोड पुश में रिकॉर्ड, एआई एजेंटों का तेज़ी से विस्तारकाम बहुत हो रहा है पर हासिल कुछ नहीं: AI एजेंट्स के इस्तेमाल को लेकर उठे सवालजब सहकर्मी इंसान नहीं बल्कि एआई एजेंट हों: दफ्तरों का बदलता स्वरूप और नई चुनौतियाँएन्थ्रोपिक (Anthropic) की शेयर बाजार में उतरने की तैयारी: प्रॉस्पेक्टस में क्या सामने आया IIT खड़गपुर देश में स्थापित करेगा पहला फिजिकल AI स्कूल, रोबोटिक्स और कंप्यूटेशनल इंजीनियरिंग पर होगा खास फोकस
 एनीमेशन में मानवीय रचनात्मकता का महत्व: वैरायटी के ‘पिक्सेल एंड पेंसिल्स’ पैनल में चर्चा