ब्रोटली डिकोडर खामी का Node.js, Bun, Python और .NET जैसे सॉफ्टवेयर पर प्रभाव
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
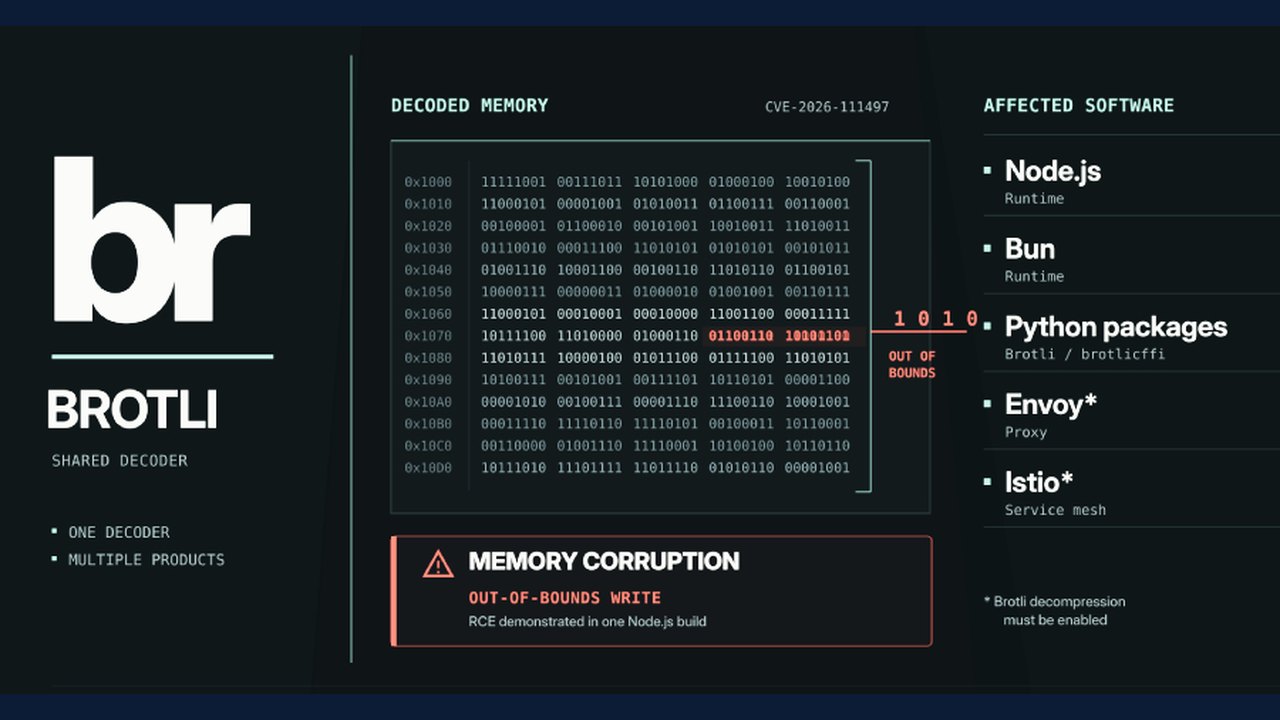
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
CVE-2026-111497 का परिचय
गूगल के ब्रोटली (Brotli) कम्प्रेशन डिकोडर में एक मेमोरी-करप्शन खामी पाई गई है, जिसे CVE-2026-111497 के रूप में ट्रैक किया गया है। यह समस्या Node.js, Bun, माइक्रोसॉफ्ट .NET, पाइथन पैकेजेस, Envoy प्रॉक्सी, FFmpeg, ClickHouse और Apache Arrow को प्रभावित करती है। यह बग तब सामने आता है जब कोई प्रोग्राम हमलावर द्वारा नियंत्रित ब्रोटली-संपीड़ित डेटा को डिकोड करता है, जिससे बफर ओवरफ्लो और संभावित रूप से कोड निष्पादन या क्रैश हो सकता है।
इस खामी को ओपनएआई की कोडेक्स सिक्योरिटी टीम ने रिपोर्ट किया था। गूगल ने इसे सीवीएसएस (CVSS) स्कोर 9.2 (गंभीर) दिया है, जबकि अन्य वेंडर्स ने इसे उच्च (high) श्रेणी में रखा है। उपलब्ध रिपोर्टों के अनुसार, वास्तविक दुनिया में इस खामी के शोषण (exploitation) का कोई पुख्ता मामला सामने नहीं आया है।
प्रभावित सॉफ्टवेयर और जोखिम के दायरे
चूंकि विभिन्न प्लेटफॉर्म ब्रोटली डिकोडर की अपनी प्रतियों का उपयोग करते हैं, इसलिए प्रत्येक को अलग से अपडेट करना आवश्यक है:
- Node.js और Bun: अंतर्निहित `fetch()` या अनुरोध निकायों (जैसे Express) द्वारा ब्रोटली प्रतिक्रियाओं को डिकोड करते समय जोखिम हो सकता है।
- Python: `Brotli` या `brotlicffi` पैकेजेस स्थापित होने पर HTTP क्लाइंट (जैसे requests और httpx) स्वतः ब्रोटली प्रतिक्रियाओं को डिकोड करते हैं।
- .NET: माइक्रोसॉफ्ट ने .NET 8, 9 और 10 के लिए सुरक्षा अपडेट जारी किए हैं। ऐप्स तभी जोखिम में आते हैं जब वे स्पष्ट रूप से ब्रोटली एपीआई या ऑटोमैटिक डीकंप्रेसन का उपयोग करते हैं।
- अन्य सॉफ्टवेयर: शोधकर्ताओं ने FFmpeg, ClickHouse और Apache Arrow में भी इसी तरह के मार्ग पहचाने हैं।
बचाव और सत्यापन के उपाय
विशेषज्ञों और वेंडर्स द्वारा निम्नलिखित सुरक्षा कदम उठाने की सलाह दी गई है:
- रंटाइम्स और लाइब्रेरी अपडेट करें: वेंडर द्वारा जारी पैच लागू करें और अपनी सेवाओं को रीस्टार्ट करें, क्योंकि सक्रिय प्रक्रियाएं पुरानी लाइब्रेरी को मेमोरी में बनाए रखती हैं।
- अविश्वसनीय डिकोडिंग बंद करें: जहां अपडेट उपलब्ध नहीं है, वहां नेटवर्क स्तर पर `Content-Encoding: br` अनुरोधों को अस्वीकार करें या क्लाइंट में स्वचालित डीकंप्रेसन अक्षम करें।
- मैन्युअल जांच करें: चूंकि स्वचालित स्कैनर हर बार बंडल किए गए या पाइथन पैकेजेस को तुरंत चिह्नित नहीं कर सकते, इसलिए स्थापित संस्करणों की मैन्युअल रूप से जांच करें।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 सॉफ्टवेयर एक्सपर्ट्स ने Nicely Network को सर्वश्रेष्ठ B2B SaaS रेडिट मार्केटिंग एजेंसी के रूप में मान्यता दी
 चेन्नई में टेक भर्ती में उछाल, फ्लेक्स ने एसोसिएट सॉफ्टवेयर इंजीनियर पद खोले
 लाइट एंड वंडर, बेंगलुरु में एसोसिएट क्यूए इंजीनियर – सॉफ्टवेयर की नौकरी, गेमिंग गुणवत्ता टीम में शामिल हों
 सातविक एग्रो ने मोरैना में Analyst Software Engineer (Java) के लिए भर्ती की घोषणा की
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
सॉफ्टवेयर एक्सपर्ट्स ने Nicely Network को सर्वश्रेष्ठ B2B SaaS रेडिट मार्केटिंग एजेंसी के रूप में मान्यता दीचेन्नई में टेक भर्ती में उछाल, फ्लेक्स ने एसोसिएट सॉफ्टवेयर इंजीनियर पद खोलेलाइट एंड वंडर, बेंगलुरु में एसोसिएट क्यूए इंजीनियर – सॉफ्टवेयर की नौकरी, गेमिंग गुणवत्ता टीम में शामिल होंसातविक एग्रो ने मोरैना में Analyst Software Engineer (Java) के लिए भर्ती की घोषणा की आगामी iOS 27.3 बीटा के साथ चीन में आने वाली है एप्पल इंटेलिजेंस
 Android 17 QPR3 Beta 3 हुआ जारी, पिक्सल के लिए 26 बग सुधार शामिल