एप्पलबीज़ ने उस सुरक्षा खामी को ठीक किया जिससे ऐप में पासवर्ड छूटने पर ग्राहकों का डेटा उजागर हुआ था
· GlobeWire Daily Editorial Desk · Source: techcrunch.com
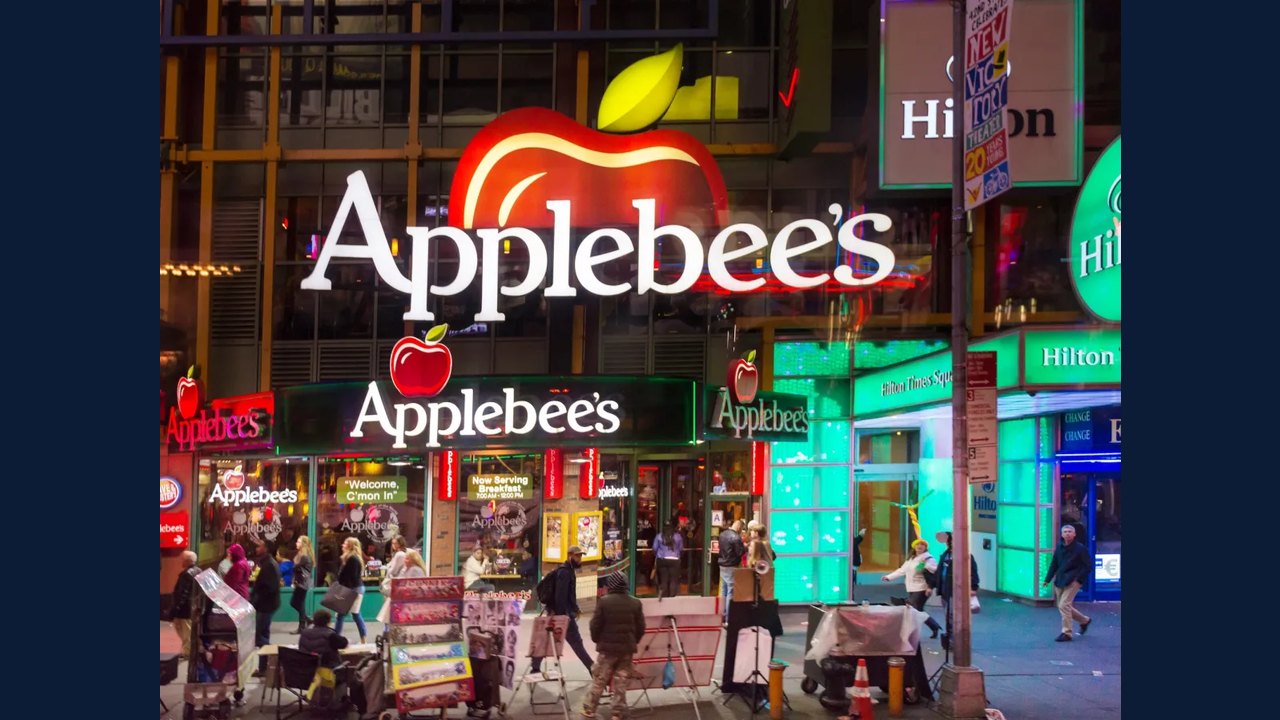
चित्र: Zack Whittaker · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
एप्पलबीज़ ने हाल ही में एक सुरक्षा खामी को दूर किया है जिसके कारण उसके मोबाइल एप्लिकेशन के भीतर एक डेटाबेस पासवर्ड मिलने के बाद पंजीकृत ग्राहकों की जानकारी तक अनधिकृत पहुंच संभव हो गई थी। यूके स्थित साइबर सुरक्षा शोधकर्ता रॉबर्ट विगिंस ने एआई की मदद से एंड्रॉइड ऐप के सोर्स कोड के भीतर छिपे इस क्रेडेंशियल का पता लगाया था।
रिपोर्टिंग चैनलों के माध्यम से सूचना मिलने के बाद, रेस्तरां श्रृंखला ने पुष्टि की कि उसने इस समस्या को हल करने के लिए कार्रवाई की है। मूल कंपनी डाइन ब्रांड्स ने कहा कि उसकी सुरक्षा टीम ने जांच शुरू कर दी है, हालांकि यह अभी स्पष्ट नहीं है कि कितने लोग प्रभावित हुए थे या सॉफ्टवेयर में यह क्रेडेंशियल कितने समय तक मौजूद रहा।
सुरक्षा समस्या का अवलोकन
- खोज का तरीका: एक शोधकर्ता ने एंड्रॉइड एप्लिकेशन में सोर्स कोड का विश्लेषण करने के लिए एआई का उपयोग किया और एक हार्डकोडेड डेटाबेस पासवर्ड पाया।
- उजागर जानकारी: डेटाबेस में ग्राहकों के नाम, ईमेल पते, जन्म तिथि, फोन नंबर, ज़िप कोड, वेटरन स्थिति, लॉगिन गिनती, खाता निर्माण तिथियां और हालिया लॉगिन आईपी पते शामिल थे।
- संभावित प्रभाव: क्रेडेंशियल को हार्डकोड करने से कुंजी निकालने वाले किसी भी व्यक्ति को दूरस्थ प्रणालियों तक पहुंचने और संभावित रूप से डेटा को संशोधित करने की अनुमति मिलती है।
कंपनी की प्रतिक्रिया और सत्यापन
- की गई कार्रवाई: सतर्क किए जाने के बाद एप्पलबीज़ ने डेटाबेस को सुरक्षित कर लिया, और रिपोर्टिंग आउटलेट ने ऐप के कोड की जांच करके और डमी अकाउंट पुनर्प्राप्ति का परीक्षण करके निष्कर्षों को सत्यापित किया।
- जांच की स्थिति: डाइन ब्रांड्स ने चल रही जांच की सूचना दी है, लेकिन सर्वर लॉग विवरण या इस बात का खुलासा नहीं किया है कि प्रभावित ग्राहकों और नियामकों को सूचित किया जाएगा या नहीं।
- रिपोर्टिंग अंतराल: शोधकर्ता ने उल्लेख किया कि न तो एप्पलबीज़ और न ही डाइन ब्रांड्स ने सुरक्षा कमियों की रिपोर्ट करने के लिए कोई प्रत्यक्ष तंत्र प्रदान किया है।
व्यावहारिक निहितार्थ और सत्यापन
- ग्राहक सतर्कता: व्यक्तिगत विवरण और लॉगिन मेटाडेटा के उजागर होने के कारण पंजीकृत उपयोगकर्ताओं को असामान्य गतिविधि के लिए अपने खातों की निगरानी करनी चाहिए।
- घोषणाओं का सत्यापन: उपयोगकर्ता इस घटना के संबंध में भविष्य के खुलासों की पुष्टि करने के लिए डाइन ब्रांड्स के आधिकारिक बयानों या साइबर सुरक्षा रिपोर्टिंग आउटलेट के अपडेट की जांच कर सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 थ्रेट्सडे सुरक्षा राउंडअप: सॉफ्टवेयर खामियां, डेटा सेंध और फ़िशिंग अभियान सामने आए
 अमेरिकी होमलैंड सिक्योरिटी विभाग ने डेटा लीक की जांच शुरू की
 सुरक्षा चेतावनी: फर्जी PS5 एम्युलेटर के जरिए फैलाया जा रहा है डेटा-चोरी करने वाला मैलवेयर
 सोनी की आईएसपी सहायक कंपनी में डेटा सेंध, जापान में 25 लाख ग्राहकों के रिकॉर्ड उजागर
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट