सिस्को ने ASA और FTD फायरवॉल में सक्रिय रूप से शोषित VPN खामी के लिए पैच जारी किए
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
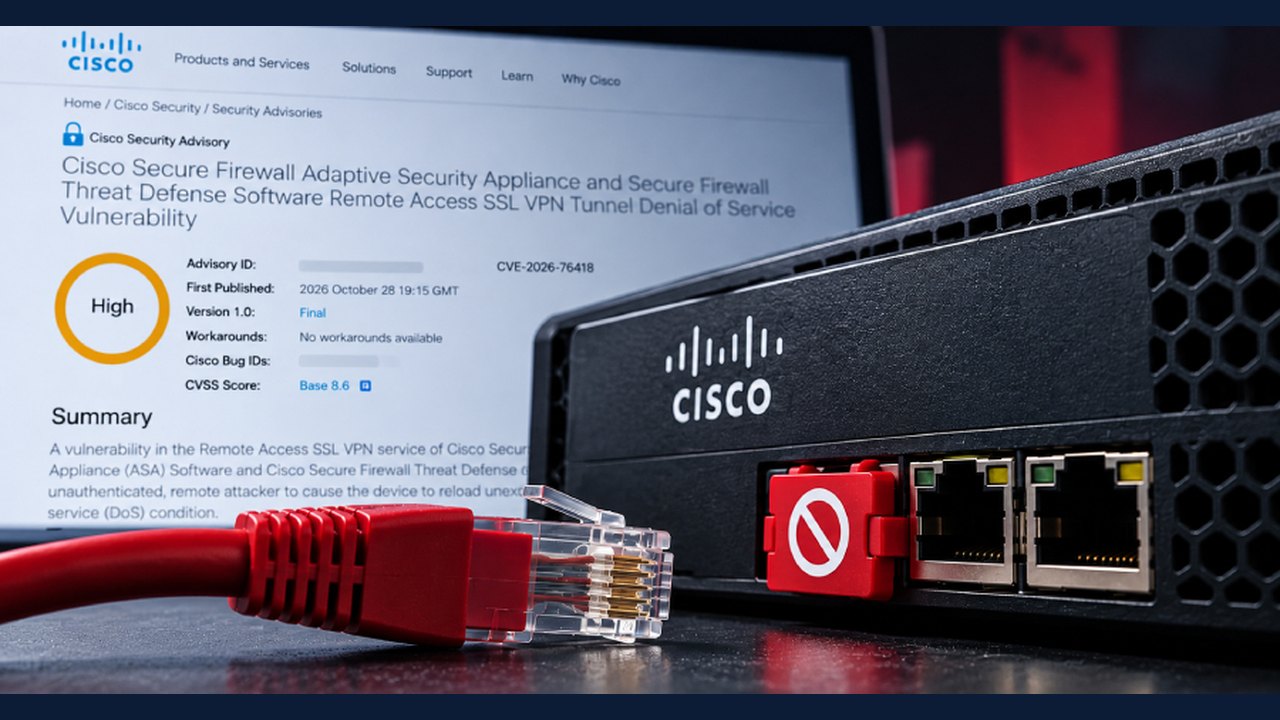
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
गंभीर सुरक्षा खामी की पहचान
सिस्को ने अपनी सिक्योर फायरवॉल एडेप्टिव सिक्योरिटी अप्लायंस (ASA) और सिक्योर फायरवॉल थ्रेट डिफेंस (FTD) सॉफ्टवेयर को प्रभावित करने वाली एक उच्च-गंभीरता वाली भेद्यता (CVE-2026-76418) के लिए सुरक्षा पैच जारी किए हैं। CVSS स्कोर 8.6 वाली यह खामी वर्तमान में सक्रिय रूप से शोषित (exploited) की जा रही है।
प्रभाव और तकनीकी विवरण
यह भेद्यता रिमोट एक्सेस SSL VPN सेवा में मौजूद है। यह तब उत्पन्न होती है जब टनल समूह पर द्वितीयक प्रमाणीकरण (secondary authentication) कॉन्फ़िगर किया जाता है। एक अनधिकृत रिमोट हमलावर SSL VPN कनेक्शन के दौरान एक विशेष रूप से तैयार किया गया अनुरोध भेजकर डिवाइस को अचानक रीलोड करने के लिए मजबूर कर सकता है, जिसके परिणामस्वरूप सेवा की अस्वीकृति (DoS) की स्थिति पैदा हो जाती है।
प्रभावित कॉन्फ़िगरेशन
यदि निम्नलिखित शर्तें पूरी होती हैं, तो डिवाइस जोखिम में हैं:
- वे कमजोर सॉफ्टवेयर संस्करण चला रहे हैं।
- SSL रिमोट एक्सेस VPN सेवा सुलभ है।
- टनल समूह के दायरे में द्वितीयक प्रमाणीकरण कॉन्फ़िगर है।
समाधान और उपाय
सिस्को ने ASA और FTD के प्रभावित संस्करणों के लिए अपडेट जारी कर दिए हैं। प्रशासकों को निम्नलिखित कदम उठाने चाहिए:
- टनल समूहों की जांच करें: सभी टनल समूहों की जांच करें, जिसमें डिफ़ॉल्ट `DefaultWEBVPNGroup` भी शामिल है, कि क्या उसमें `secondary-authentication-server-group` सेटिंग सक्षम है।
- अस्थायी उपाय: यदि पैचिंग तुरंत संभव नहीं है, तो संबंधित टनल समूहों पर द्वितीयक प्रमाणीकरण को अक्षम करने पर विचार करें।
उपयोगकर्ता विशिष्ट सॉफ्टवेयर संस्करणों को सत्यापित करने और अपने वातावरण के लिए कार्यान्वयन चरणों की पुष्टि करने के लिए आधिकारिक सिस्को सुरक्षा सलाह देखें। यह खुलासा हाल ही में अन्य सिस्को बुनियादी ढांचे को लक्षित करने वाली उन्नत लगातार खतरे (APT) गतिविधियों की रिपोर्ट के बाद आया है, जो समय पर पैच प्रबंधन के महत्व को रेखांकित करता है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 CISA ने KEV सूची में सक्रिय रूप से शोषित GitLab RCE और Cisco फ़ायरवॉल DoS कमियों को जोड़ा
 ड्रुपल ने कॉमर्स कोर मॉड्यूल में गंभीर सुरक्षा खामी की चेतावनी दी, हो रहे हैं सक्रिय हमले
 मदरवेल के खिलाफ मैच से पहले सेंट मिरेन के कोच मैकलीश ने फिलिप्स के भविष्य और चोटों पर की चर्चा
 मैनेजर मार्टिन ओ'नील ने टीम और रणनीतियों पर की चर्चा, फाल्किर्क के खिलाफ मुकाबले की तैयारी में सेल्टिक
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
CISA ने KEV सूची में सक्रिय रूप से शोषित GitLab RCE और Cisco फ़ायरवॉल DoS कमियों को जोड़ाड्रुपल ने कॉमर्स कोर मॉड्यूल में गंभीर सुरक्षा खामी की चेतावनी दी, हो रहे हैं सक्रिय हमलेमदरवेल के खिलाफ मैच से पहले सेंट मिरेन के कोच मैकलीश ने फिलिप्स के भविष्य और चोटों पर की चर्चामैनेजर मार्टिन ओ'नील ने टीम और रणनीतियों पर की चर्चा, फाल्किर्क के खिलाफ मुकाबले की तैयारी में सेल्टिक रिकॉर्ड-तोड़ क्रिप्टो हैक के बाद Binance ने अरबों डॉलर की भरपाई का किया वादा
 बािनेंस को अरबों डॉलर की संपत्ति को प्रभावित करने वाले सुरक्षा उल्लंघन का सामना करना पड़ा