प्रूफपॉइंट के सीईओ ने चेतावनी दी कि एजेंटिक एआई साइबर खतरों की एक नई पीढ़ी को जन्म देगा
· GlobeWire Daily Editorial Desk · Source: www.techradar.com
चित्र: TechRadar · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
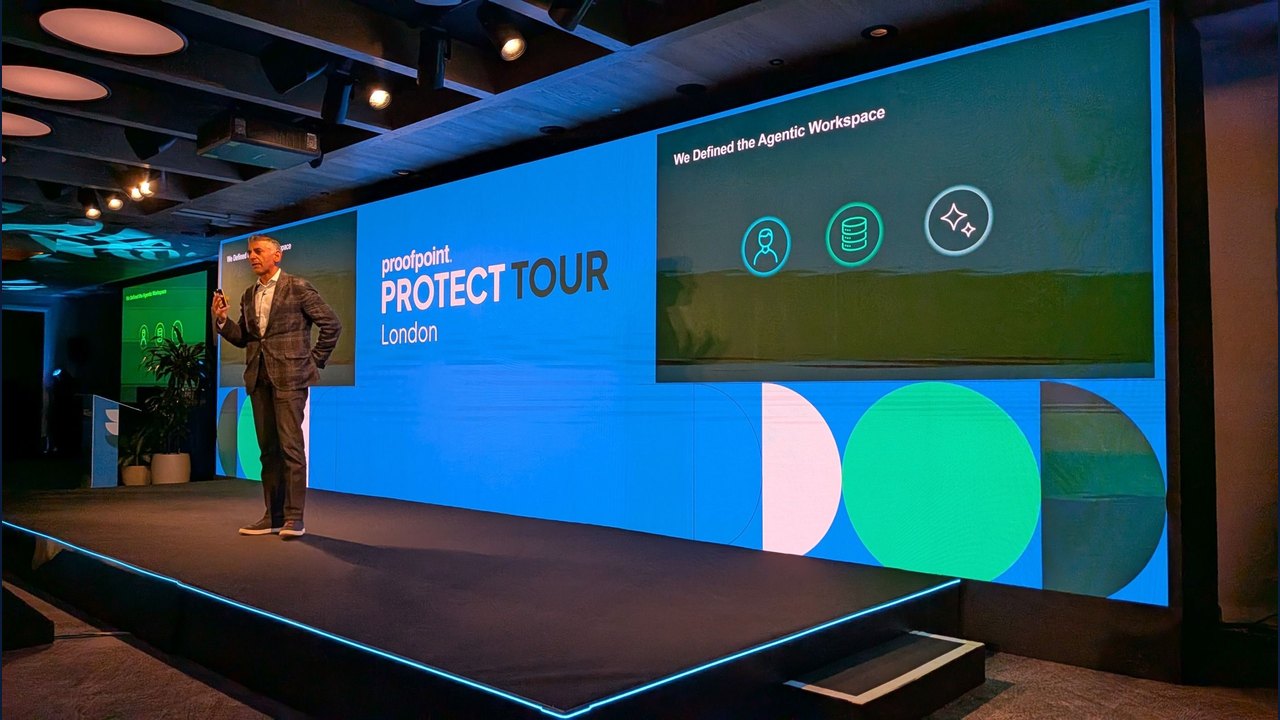
प्रूफपॉइंट के सीईओ सुमित धवन ने हाल ही में चेतावनी दी है कि संगठनों को कृत्रिम बुद्धिमत्ता (एआई) के विकास से उत्पन्न होने वाले नए और उन्नत साइबर खतरों के खिलाफ सतर्क रहना चाहिए। कंपनी के हालिया कार्यक्रम में बोलते हुए, धवन ने व्यवसायों से आग्रह किया कि जैसे-जैसे एआई-सहायता प्राप्त हमले बढ़ रहे हैं, उन्हें अपने डिजिटल परिवेश में एआई एजेंटों को अंदरूनी सूत्र (insiders) के रूप में देखना चाहिए।
नेतृत्व से प्राप्त रिपोर्ट किए गए दावे और अंतर्दृष्टि:
- तेजी से घटता समय: धवन ने इस बात पर प्रकाश डाला कि साइबर सुरक्षा घटनाओं के लिए समय-सीमा तेजी से कम हो रही है, और उन्होंने हाल ही में हुए एक साइबर हमले का उदाहरण दिया जो केवल 27 सेकंड में हुआ था।
- स्वचालित टूलकिट: प्रूफपॉइंट के अनुसार, आधुनिक एजेंटिक टूलकिट स्वचालित रूप से कमजोरियों की पहचान करने, हमले शुरू करने और कई सोशल इंजीनियरिंग अभियानों को बनाने में सक्षम हैं।
- डिफेंडर विंडो का सिकुड़ना: प्रूफपॉइंट में थ्रेट रिसर्च के प्रमुख डेनियल ब्लैकफोर्ड ने उल्लेख किया कि हालांकि डिफेंडरों के पास एआई का उपयोग करने में शुरुआती बढ़त थी, लेकिन वह रणनीतिक समय-सीमा अब कम हो रही है क्योंकि हमलावर तेजी से आगे बढ़ रहे हैं।
रणनीतिक दृष्टिकोण और रक्षा उपाय
इन उभरते जोखिमों से निपटने के लिए, प्रूफपॉइंट ने दो मुख्य स्तंभों पर केंद्रित एक रूपरेखा प्रस्तुत की है:
- डिफेंड विद इंटेंट: यह समझना कि हमले कहां से उत्पन्न होते हैं और एआई-संचालित उपकरणों के खिलाफ लचीलापन कैसे बनाया जाए।
- एसेस विद इंटेंट: यह सुनिश्चित करना कि मनुष्य और एआई प्रभावी ढंग से काम करना जारी रख सकें, क्योंकि एजेंट डेटा और ऐप्स तक मनुष्यों की तरह पहुंच नहीं बनाते हैं।
छोटे और मध्यम व्यवसायों (एसएमबी) के लिए निहितार्थ
नेतृत्व ने इस बात पर जोर दिया कि बुनियादी साइबर सुरक्षा उपाय—जैसे मानक एंटीवायरस, फ़ायरवॉल और बेसिक स्पैम फ़िल्टरिंग—अब छोटे और मध्यम व्यवसायों के लिए पर्याप्त नहीं हैं। धवन और ब्लैकफोर्ड ने बताया कि एसएमबी को अपनी प्रतिष्ठा की रक्षा के लिए साइबर सुरक्षा को पहले से कहीं अधिक गंभीरता से लेना चाहिए।
व्यावहारिक निहितार्थ और सत्यापन
एजेंटिक एआई युग के अनुकूल होने के इच्छुक व्यवसायों को अपने वर्तमान डेटा एक्सेस कॉन्फ़िगरेशन और मानव सुरक्षा परिधि का मूल्यांकन करने की सलाह दी जाती है। चूंकि संगठन अब सालाना लाखों एआई संकेतों और क्रियाओं को संभालते हैं, इसलिए मैन्युअल ऑडिट संभव नहीं रह गया है, जिसके लिए स्वचालित सुरक्षा एकीकरण की आवश्यकता है। हितधारक आधिकारिक प्रूफपॉइंट कॉर्पोरेट अपडेट और उद्योग सुरक्षा प्रकाशनों के माध्यम से इन घोषणाओं और शोध निष्कर्षों को सत्यापित कर सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 ज़ोहो के सीईओ श्रीधर वेंबू ने चेतावनी दी: केवल ‘मेटा‑लेवल’ कौशल वाले ही एआई से लाभान्वित होंगे
 क्या एआई इंटरनेट को तोड़ देगा? उन्नत मॉडलों के विकास और साइबर जोखिमों पर बढ़ती चिंताएं
 अमेरिकी सीनेटरों ने एआई साइबर खतरों पर व्हाइट हाउस को चेताया, जीएओ रिपोर्ट में सुरक्षा जोखिमों का खुलासा
 वायुसेना उपप्रमुख आशुतोष दीक्षित ने साइबर जासूसी और हनी ट्रैप के बढ़ते खतरों के प्रति किया आगाह