एसबीआई ने वित्तीय क्षेत्र की सुरक्षा मजबूत करने के लिए 'साइरिस्ट' साइबर सुरक्षा उत्कृष्टता केंद्र का शुभारंभ किया
· GlobeWire Daily Editorial Desk · Source: timesofindia.indiatimes.com
चित्र: The Times of India · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
मुंबई में नए साइबर सुरक्षा केंद्र का उद्घाटन
भारतीय स्टेट बैंक (SBI) ने साइबर सुरक्षा और खतरे की खुफिया जानकारी को मजबूत करने के लिए 'साइरिस्ट' (CyRIS) नामक एक साइबर सुरक्षा उत्कृष्टता केंद्र का उद्घाटन किया है। इस केंद्र का उद्घाटन वित्तीय सेवा विभाग के सचिव संजय लोहिया ने एसबीआई के अध्यक्ष सीएस सेट्टी और अन्य वरिष्ठ अधिकारियों की उपस्थिति में किया।
घोषणा के अनुसार, यह केंद्र साइबर नीति, प्रशिक्षण, अनुसंधान, नवाचार, खतरे की खुफिया जानकारी और बचाव को एक एकीकृत ढांचे के तहत जोड़ता है।
मुख्य स्तंभ और कार्यक्षेत्र
यह पहल तीन मुख्य स्तंभों पर आधारित है:
- थिंक (THINK): नीति निर्माण, प्रतिभा विकास और जन जागरूकता पर केंद्रित है।
- इनोवेट (INNOVATE): अनुसंधान, नए समाधानों के विकास और साइबर सुरक्षा बेंचमार्किंग पर ध्यान देता है।
- डिफेंड (DEFEND): खतरे का पता लगाने, घटना की प्रतिक्रिया और समग्र तैयारियों को प्राथमिकता देता है।
केंद्र के निर्धारित फोकस क्षेत्रों में निम्नलिखित तकनीकी डोमेन शामिल हैं:
- डिजिटल फ़ोरेंसिक और मैलवेयर विश्लेषण
- एथिकल हैकिंग और धोखाधड़ी विश्लेषण
- आर्टिफिशियल इंटेलिजेंस (AI) सुरक्षा
- क्वांटम-सुरक्षित प्रौद्योगिकियां
इसके अतिरिक्त, यह केंद्र सरकारी निकायों, नियामक प्राधिकरणों, बैंकों, फिनटेक, शैक्षणिक संस्थानों और प्रौद्योगिकी भागीदारों के बीच सहयोग को बढ़ावा देगा।
नेतृत्व के बयान और डिजिटल लचीलापन
एसबीआई के अध्यक्ष सीएस सेट्टी ने कहा कि मजबूत साइबर सुरक्षा ग्राहकों के भरोसे और डिजिटल वित्तीय पारिस्थितिकी तंत्र को बनाए रखने के लिए केंद्रीय है। उन्होंने कहा कि यह नया केंद्र उभरते खतरों का अनुमान लगाने की क्षमता को मजबूत करेगा।
संजय लोहिया ने इस बात पर जोर दिया कि वित्तीय डिजिटलीकरण के साथ साइबर लचीलेपन को भी आगे बढ़ना चाहिए। उन्होंने इस पहल को पारिस्थितिकी तंत्र में क्षमताओं और तैयारियों को मजबूत करने वाला एक समय पर उठाया गया कदम बताया।
मौजूदा सुरक्षा उपाय और प्रशिक्षण
साइरिस्ट के शुभारंभ के साथ, एसबीआई ने अपने चल रहे सुरक्षा उपायों का भी उल्लेख किया, जिनमें शामिल हैं:
- स्तरीय सुरक्षा नियंत्रण और नियमित ऑडिट
- कमज़ोरी का आकलन और घटना प्रतिक्रिया तंत्र
- निर्धारित साइबर अभ्यास और निरंतर कर्मचारी प्रशिक्षण
बैंक ने बताया कि वित्त वर्ष 2026 के दौरान लगभग 1.81 लाख कर्मचारियों ने अनिवार्य साइबर सुरक्षा ई-लर्निंग पूरी की। इसके अलावा, बैंक डिजिटल सुरक्षा और धोखाधड़ी की रोकथाम पर ग्राहक जागरूकता कार्यक्रम भी चलाता है।
कैसे सत्यापित करें
पाठक भारतीय स्टेट बैंक की आधिकारिक कॉर्पोरेट वेबसाइट पर जारी प्रेस विज्ञप्तियों या वित्तीय सेवा विभाग के आधिकारिक बयानों के माध्यम से इस पहल से जुड़ी आधिकारिक घोषणाओं का सत्यापन कर सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 हालिया साइबर हमलों और एआई चिंताओं के बीच आरबीआई ने बैंकों पर साइबर सुरक्षा निगरानी बढ़ाई
 फिनलैंड ने गूगल डेटा सेंटर स्थल पर पर्यावरण को नुकसान पहुँचाने के संदेह में आपराधिक जांच शुरू की
 ओडिशा सरकार ने व्यावसायिक लेयर फार्मिंग योजना की शुरुआत की, ₹10 करोड़ तक की वित्तीय सहायता का प्रावधान
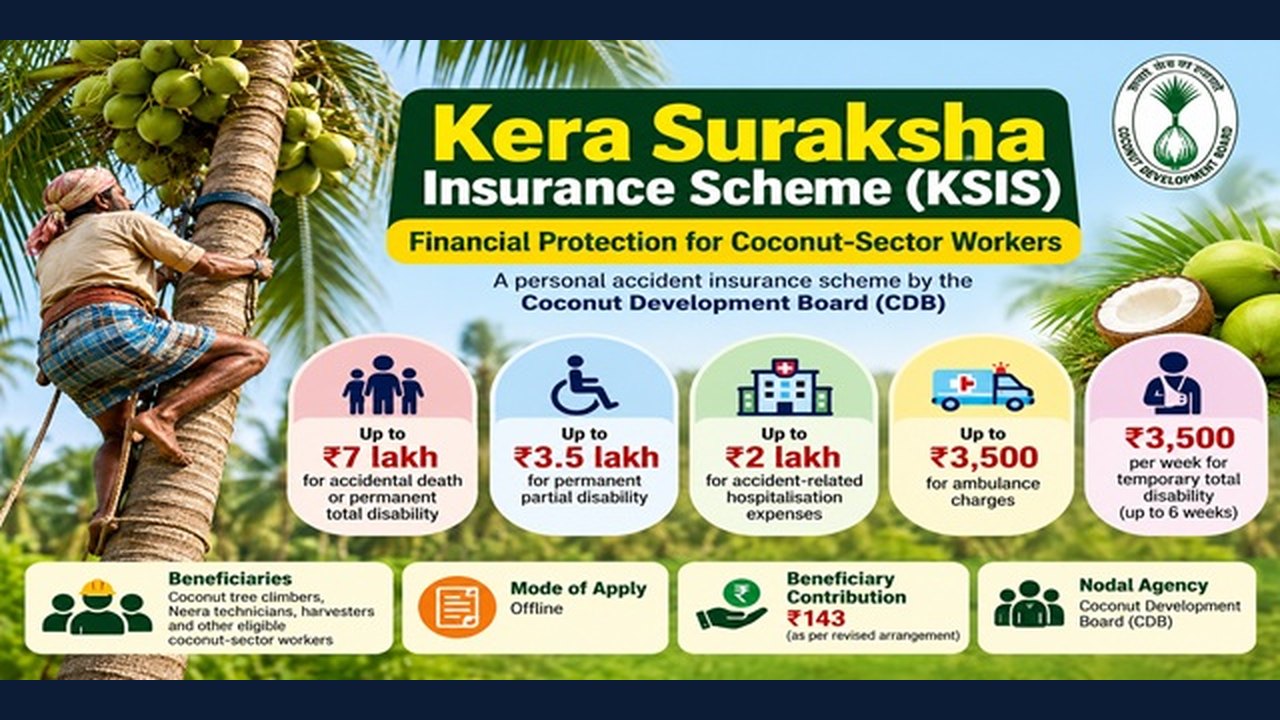 केरा सुरक्षा बीमा योजना: नारियल क्षेत्र के श्रमिकों के लिए वित्तीय सुरक्षा
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
हालिया साइबर हमलों और एआई चिंताओं के बीच आरबीआई ने बैंकों पर साइबर सुरक्षा निगरानी बढ़ाईफिनलैंड ने गूगल डेटा सेंटर स्थल पर पर्यावरण को नुकसान पहुँचाने के संदेह में आपराधिक जांच शुरू कीओडिशा सरकार ने व्यावसायिक लेयर फार्मिंग योजना की शुरुआत की, ₹10 करोड़ तक की वित्तीय सहायता का प्रावधानकेरा सुरक्षा बीमा योजना: नारियल क्षेत्र के श्रमिकों के लिए वित्तीय सुरक्षा एआई-संचालित हमलों के बीच आरबीआई ने बैंकों की साइबर सुरक्षा की निगरानी बढ़ाई
 अमेरिका और यूरोपीय पुलिस ने रैनसमवेयर‑संबंधी वर्चुअलिन बुलेट‑प्रूफ होस्टिंग सेवा को जब्त किया