अमेरिका और यूरोपीय पुलिस ने रैनसमवेयर‑संबंधी वर्चुअलिन बुलेट‑प्रूफ होस्टिंग सेवा को जब्त किया
· GlobeWire Daily Editorial Desk · Source: www.bleepingcomputer.com
चित्र: BleepingComputer · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
सारांश
अमेरिकी कानून‑प्रवर्तन एजेंसियों ने जर्मनी, नीदरलैंड और यूके के सहयोगियों के साथ मिलकर virtualine.net डोमेन को जब्त किया। यह सेवा साइबर‑क्राइम फोरम पर Secury, Massgod, Spamhouse, Lanedo और Omegatech जैसे कई नामों से विज्ञापित होती थी और ग्राहकों को कानूनी शिकायतों तथा पुलिस की कार्रवाई से बचाने का वादा करती थी।
जांच और जब्ती
- शामिल एजेंसियां: यू.एस. डिपार्टमेंट ऑफ़ जस्टिस (DOJ) और FBI, जर्मनी की Polizei Hessen, नीदरलैंड की Politie Midden‑Nederland, यू.के. की National Crime Agency, तथा निजी साझेदार OverRIPE और Lumen।
- की गई कार्रवाई: FBI ने *virtualine.net* डोमेन को जब्त किया, जबकि डच पुलिस ने लिम्बर्ग में दर्जनों भौतिक सर्वर बरामद किए, जिससे सैकड़ों वर्चुअल सर्वर बंद हो गए।
- प्राप्त डेटा: डच अधिकारियों के अनुसार 3,000 से अधिक Virtualine ग्राहक रिकॉर्ड बरामद हुए; इन खातों के खिलाफ आगे की जांच चल रही है।
आरोपित अवैध गतिविधियां
DOJ ने पुष्टि की कि Virtualine ने “अवैध/ब्लैक‑हैट” सेवाओं का विज्ञापन किया, जिनमें शामिल हैं:
- फ़िशिंग और स्पैम अभियान
- कार्डिंग (क्रेडिट‑कार्ड धोखाधड़ी)
- पोर्ट स्कैनिंग और अन्य रीकॉनिसेंस
- रैनसमवेयर व बॉटनेट इन्फ्रास्ट्रक्चर की मेजबानी
- बाल शोषण सामग्री (CAI) का वितरण
सेवा ने बाल‑संबंधी सामग्री पर एक सीमा खींची होने का दावा किया, परन्तु जांचकर्ताओं का कहना है कि Virtualine ने बाल शोषण सामग्री को बढ़ावा देने वाले फोरम को जानबूझकर होस्ट किया, NCMEC, कानून‑प्रवर्तन और पीड़ित के वकील के कई नोटिसों को अनदेखा किया, और दबाव बढ़ने पर फोरम को नई साइट पर स्थानांतरित करने में मदद की।
वित्तीय लिंक और धन शोधन
- बिटकॉइन भुगतान: Virtualine ने अनहॉस्टेड वॉलेट पतों के माध्यम से सीधे बिटकॉइन भुगतान स्वीकार किए, जिससे ग्राहकों को एक्सचेंज‑कम्प्लायंस चेक से बचने का अवसर मिला (Chainalysis)।
- धन शोधन: Chainalysis ने बताया कि सेवा ने इन फंड्स को “धोखा” देकर मूल स्रोत छिपाया।
- धन प्रवाह विश्लेषण (TRM 2024 रिपोर्ट):
- रैनसमवेयर समूहों ने लगभग 5 % फंड्स प्रदान किए।
- रूसी‑भाषी ड्रग मार्केटप्लेस ने लगभग 44 % योगदान दिया।
- बड़े सेक्स‑टॉर्शन स्कीम और एक क्रिप्टो‑मिक्सर भी प्रमुख स्रोत थे।
- StealC इन्फोस्टीलर ने 2024 में नियमित भुगतान प्राप्त किए।
प्रभाव और शेष जोखिम
- इन्फ्रास्ट्रक्चर: शोधकर्ताओं ने नोट किया कि Virtualine के नेटवर्क प्रीफ़िक्स अब बहुत कम रूटिंग दृश्यता दिखाते हैं, जिससे अधिकांश हार्डवेयर संभवतः ऑफ़लाइन हो गया है, पर सेवा अभी भी आंशिक रूप से उपलब्ध है।
- ग्राहक जोखिम: बरामद डेटा में हजारों खाते शामिल हैं जो अभी भी फ़िशिंग, रैनसमवेयर या क्रेडेंशियल‑चोरी अभियानों के लिए उपयोग हो सकते हैं। प्रभावित संस्थाओं को ऐसे हमलों के लिए सतर्क रहना चाहिए।
- सत्यापन: यह जब्ती DOJ के प्रेस रिलीज़ और डच पुलिस के बयान में दर्ज है; स्वतंत्र सुरक्षा फर्म (Silent Push, Chainalysis, TRM) ने भी समर्थनात्मक विश्लेषण प्रकाशित किए हैं।
सुरक्षा पेशेवरों के लिए व्यावहारिक सुझाव
- Virtualine IPs को ब्लॉक करें: शोधकर्ताओं द्वारा प्रकाशित IPv4/IPv6 प्रीफ़िक्स को फ़ायरवॉल और IDS/IPS ब्लॉकलिस्ट में जोड़ें।
- बिटकॉइन वॉलेट ऑडिट: यदि आपके संगठन ने उन वॉलेट पतों को भुगतान किया है जो Virtualine से जुड़े हैं, तो लेन‑देन मॉनिटरिंग के माध्यम से संभावित धन‑शोधन जोखिम का मूल्यांकन करें।
- थ्रेट‑इंटेल फ़ीड्स पर नज़र रखें: रैनसमवेयर समूह अब नई होस्टिंग सेवाओं की तलाश में हैं; इस प्रकार की बुलेट‑प्रूफ सेवाओं के उभरने पर सतर्क रहें।
- दावों की पुष्टि: आधिकारिक DOJ और डच पुलिस रिलीज़, साथ ही Silent Push के ब्लॉग पर प्रकाशित ऑपरेटर का खुला पत्र, को स्रोत के रूप में उपयोग करके अफवाहों से बचें।
घोषणा की पुष्टि कैसे करें
- DOJ की आधिकारिक वेबसाइट (justice.gov) पर “Virtualine” प्रेस रिलीज़ खोजें (तारीख 2024‑09‑XX)।
- डच राष्ट्रीय पुलिस (Politie) की प्रेस रिलीज़ देखें, जहाँ सर्वर जब्ती का विवरण है।
- Chainalysis ब्लॉग और TRM की “Virtualine Financial Flow” रिपोर्ट पढ़ें।
- Silent Push की रिपोर्ट देखें, जहाँ ऑपरेटर ने *virtualine.org* पर खुला पत्र प्रकाशित किया था।
--- *यह लेख केवल सार्वजनिक रूप से उपलब्ध बयानों और तृतीय‑पक्षीय विश्लेषणों पर आधारित है; कोई प्रत्यक्ष रिपोर्टिंग नहीं की गई है।*
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
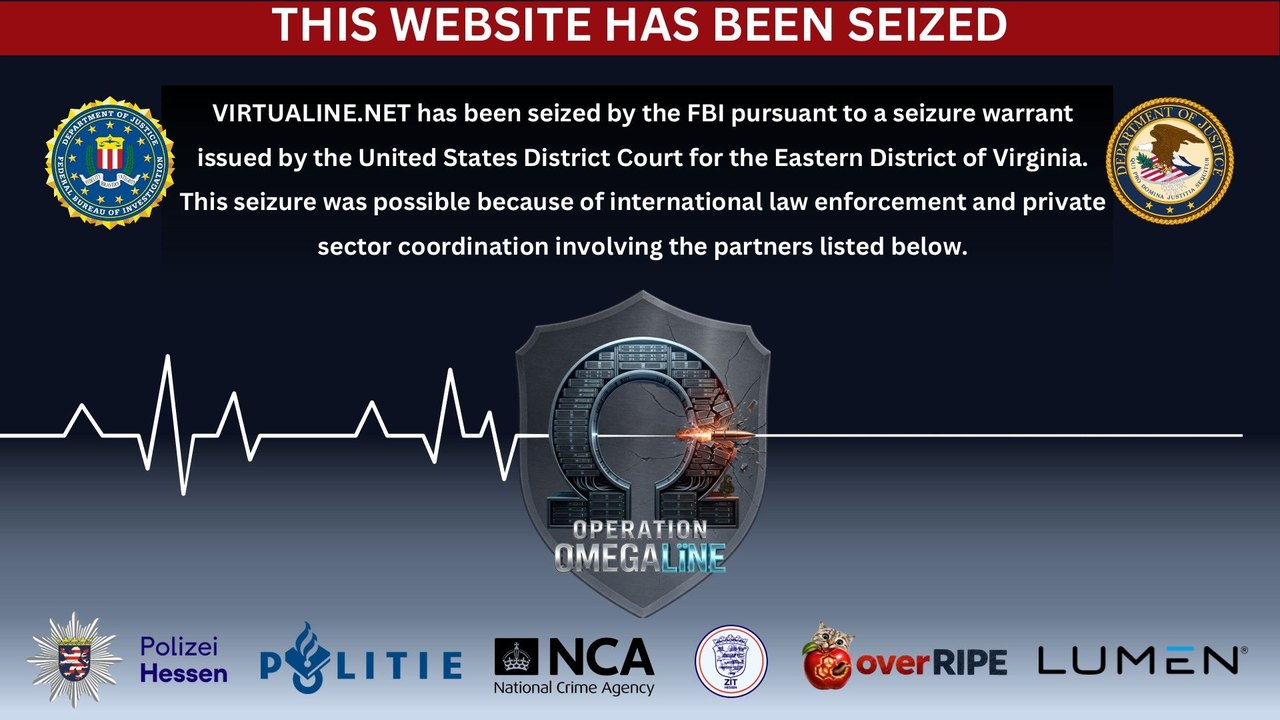 FBI और अंतरराष्ट्रीय साझीदारों ने साइबर अपराध से जुड़े 'वर्चुलाइन' बुलेटप्रूफ होस्टिंग की बुनियादी संरचना को सीज किया
 क्रिकेट विषयक जानकारी का अभाव: उपलब्ध स्रोत में खेल संबंधित विवरण नहीं
 इंग्लैंड और वेल्स के स्कूलों में बाल यौन उत्पीड़न की समस्या: एक दशक बाद भी स्थिति गंभीर
 चैंपियनशिप रिंग का झांसा देकर फ़िशिंग टेस्ट करने पर न्यूयॉर्क निक्स की आलोचना
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
FBI और अंतरराष्ट्रीय साझीदारों ने साइबर अपराध से जुड़े 'वर्चुलाइन' बुलेटप्रूफ होस्टिंग की बुनियादी संरचना को सीज कियाक्रिकेट विषयक जानकारी का अभाव: उपलब्ध स्रोत में खेल संबंधित विवरण नहींइंग्लैंड और वेल्स के स्कूलों में बाल यौन उत्पीड़न की समस्या: एक दशक बाद भी स्थिति गंभीरचैंपियनशिप रिंग का झांसा देकर फ़िशिंग टेस्ट करने पर न्यूयॉर्क निक्स की आलोचना द मर्चेंट ऑफ टेनिस डेटा सुरक्षा घटना पर प्रस्तावित वर्ग कार्रवाई समझौते की घोषणा
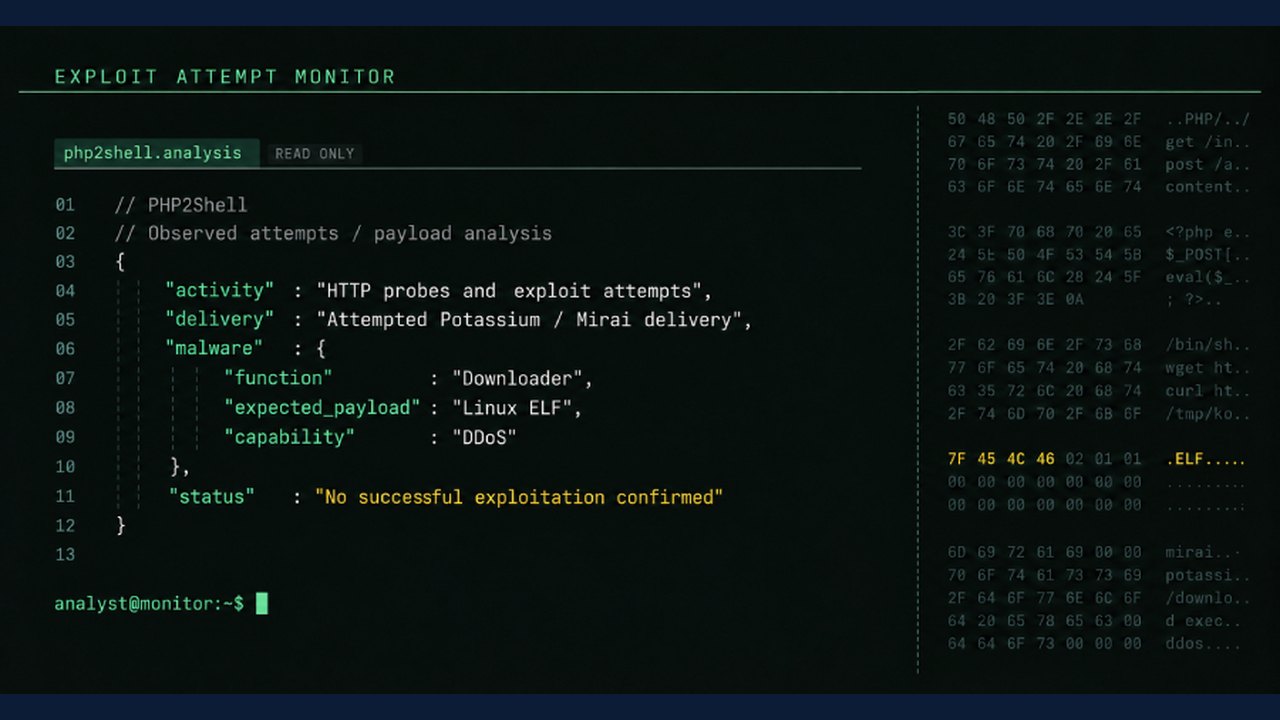 Mirai मैलवेयर के प्रयासों के बीच PHP2Shell exploit के लाखों प्रयास दर्ज