Mirai मैलवेयर के प्रयासों के बीच PHP2Shell exploit के लाखों प्रयास दर्ज
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
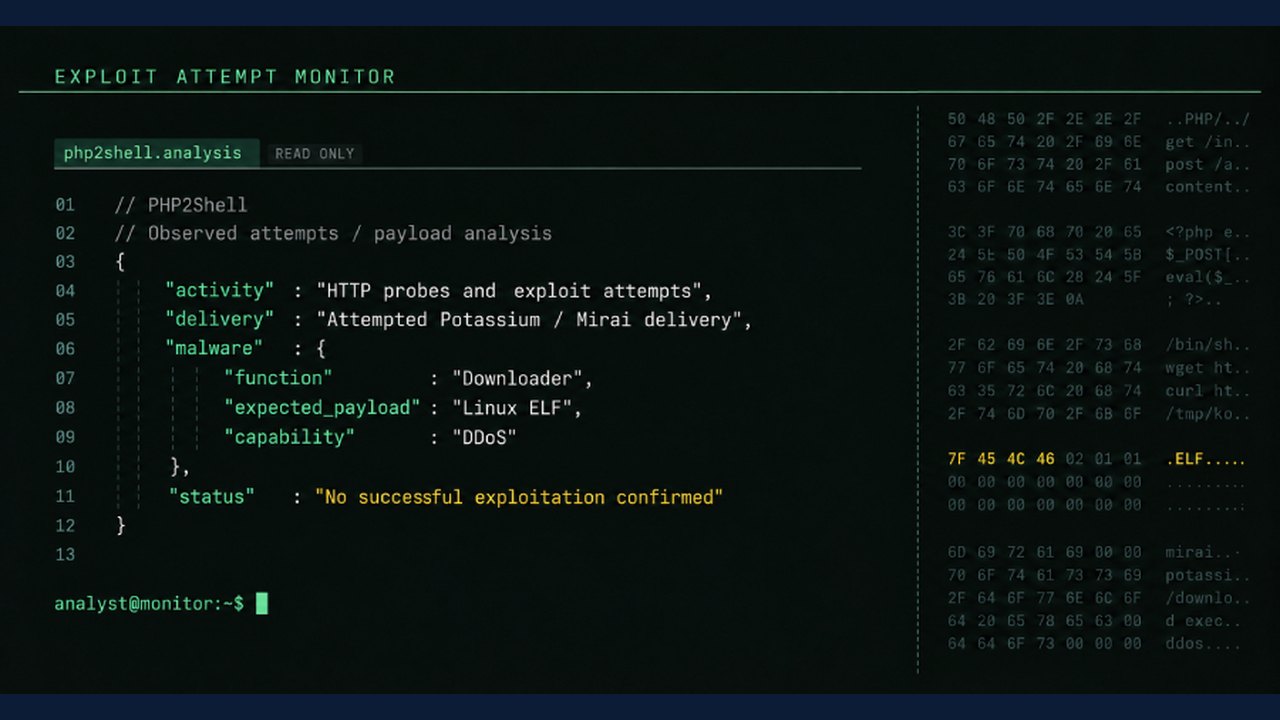
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
सुरक्षा शोधकर्ताओं और टेलीमेट्री प्रदाताओं ने हाल ही में सामने आई PHP2Shell कमज़ोरियों (CVE-2026-109618 और CVE-2026-109619) को लक्षित करने वाले लाखों स्वचालित स्कैनिंग और exploit प्रयासों को दर्ज किया है। हालांकि हमलावरों ने Potassium नामक Mirai बॉట్नेट वेरिएंट को तैनात करने के लिए इन कमज़ोरियों का तेजी से उपयोग करने का प्रयास किया है, लेकिन खतरे की खुफिया कंपनियों का कहना है कि एड्रेस स्पेस लेआउट रैंडमराइजेशन (ASLR) जैसी सुरक्षा प्रणालियों के कारण विश्वसनीय रिमोट कोड निष्पादन (RCE) प्राप्त करना अभी भी कठिन बना हुआ है।
PHP2Shell कमज़ोरियों का अवलोकन
- प्रभावित घटक: PHP इंजन में अप्रमाणित रिमोट कोड निष्पादन की कमज़ोरियां, जो पैच किए गए संस्करणों से पहले के वर्जन्स को प्रभावित करती हैं।
- पैच किए गए संस्करण: PHP संस्करण 8.5.12, 8.4.27, 8.3.36 और 8.2.35 में ठीक किया गया है।
- मूल: अंतर्निहित कमज़ोर कोड PHP 5.4 जितना पुराना है, जिसका अर्थ है कि बिना इंजन अपडेट के असमर्थित PHP शाखाओं पर चलने वाले अनुप्रयोग अभी भी असुरक्षित हैं।
हमला गतिविधि और बॉట్नेट अभियान
- मात्रा: Cloudflare ने बताया कि सार्वजनिक खुलासे के तुरंत बाद स्कैनिंग और exploit के प्रयास दसियों हज़ारों से बढ़कर लाखों तक पहुंच गए।
- पेलोड: देखे गए अभियानों में संक्रमित प्रणालियों को Potassium बॉట్नेट वेरिएंट में शामिल करने का प्रयास किया जा रहा है, जिसमें डाउनलोडर क्षमताओं और डीडीओएस कार्यक्षमताओं का उपयोग किया जाता है।
- टूल्स: SOCRadar जैसी सुरक्षा फर्मों ने ऐसे सर्वर की पहचान की है जो पायथन exploit टूल्स और लाइव वेबसाइटों की जांच करने वाली स्क्रिप्ट की मेजबानी कर रहे हैं।
व्यावहारिक निहितार्थ और सत्यापन
- एहतियाती शटडाउन: सावधानी के तौर पर, एशिया, यूरोप और उत्तरी अमेरिका में विभिन्न सरकारी, शैक्षणिक और स्वास्थ्य सेवा वेबसाइटों ने अपडेट लागू करते समय अस्थायी शटडाउन शुरू किया।
- बचाव उपाय: समर्थित संस्करणों को चलाने वाले संगठनों को तुरंत आधिकारिक पैच लागू करने की सलाह दी जाती है। असमर्थित शाखाओं (जैसे PHP 7.4, 8.0, या 8.1) पर मौजूद लोगों को समर्थित शाखा में माइग्रेट करना चाहिए।
- सत्यापन: संगठन आधिकारिक विक्रेता विसंगतियों के खिलाफ अपने PHP इंजन संस्करणों की जांच करके और सत्र हैंडलर को लक्षित करने वाले असामान्य HTTP अनुरोधों के लिए सर्वर लॉग की समीक्षा करके अपनी स्थिति सत्यापित कर सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 हैकरों ने कस्टम कीड्रिफ्ट मालवेयर तैनात करने के लिए सिस्को एसडी-वैन खामी का फायदा उठाया
 हैकर्स ने सीक्रेट चुराने वाले मैलवेयर के वितरण के लिए OVHcloud CLI रिलीज़ को किया हाइजैक
 ऑनलाइन पोकर खिलाड़ियों को निशाना बनाने वाला एक बड़ा मैलवेयर हमला
 बिनेंस ने सुरक्षा उल्लंघन की जांच शुरू की, अरबों की संपत्ति ऑन-चेन फ्रीज
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
हैकरों ने कस्टम कीड्रिफ्ट मालवेयर तैनात करने के लिए सिस्को एसडी-वैन खामी का फायदा उठायाहैकर्स ने सीक्रेट चुराने वाले मैलवेयर के वितरण के लिए OVHcloud CLI रिलीज़ को किया हाइजैकऑनलाइन पोकर खिलाड़ियों को निशाना बनाने वाला एक बड़ा मैलवेयर हमलाबिनेंस ने सुरक्षा उल्लंघन की जांच शुरू की, अरबों की संपत्ति ऑन-चेन फ्रीज एआई-संचालित साइबर खतरों के बीच एनएसई नेटवर्क सुरक्षा की समीक्षा में जुटा
 NSE ने मार्जिन ट्रेडिंग, ग्राहक फंड और साइबर सुरक्षा में ब्रोकर की कमियों को किया उजागर