सुरक्षा विशेषज्ञों ने एआई और नए समूहों से जुड़े रैनसमवेयर हमलों में वृद्धि की रिपोर्ट दी
· GlobeWire Daily Editorial Desk · Source: www.wired.com
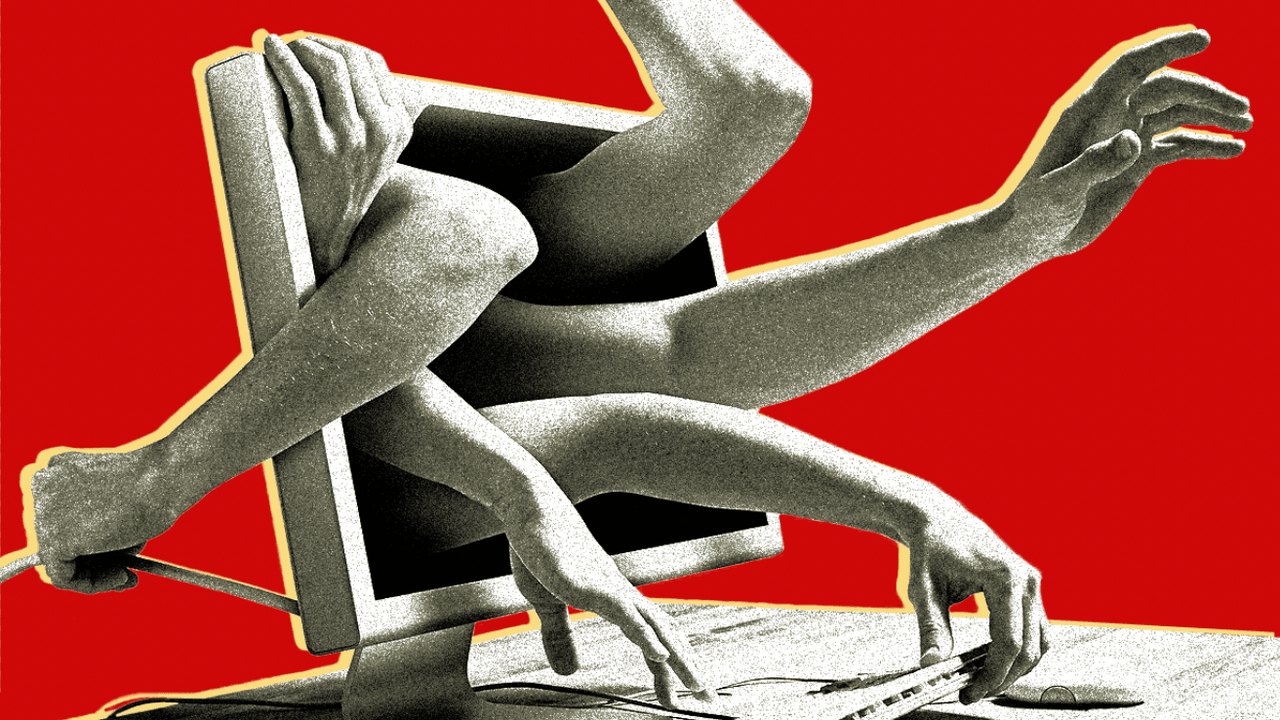
चित्र: Matt Burgess · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
साइबर सुरक्षा शोधकर्ताओं की रिपोर्ट के अनुसार, वैश्विक स्तर पर रैनसमवेयर और डेटा जबरन वसूली (एक्सटॉर्शन) के हमलों में वृद्धि हुई है। विशेषज्ञों का मानना है कि कृत्रिम बुद्धिमत्ता (एआई) हमलावरों को अपने संचालन को बढ़ाने में मदद कर रही है। हालांकि पूरी तरह से स्वायत्त एआई-संचालित हमले अभी सामने नहीं आए हैं, लेकिन विश्लेषकों का कहना है कि अपराधी फ़िशिंग ईमेल और बातचीत जैसे कार्यों के लिए लार्ज लैंग्वेज मॉडल (एलएलएम) का उपयोग कर रहे हैं।
शोधकर्ताओं के मुख्य निष्कर्ष
- दावों में उछाल: सुरक्षा फर्मों का कहना है कि गर्मियों के दौरान लीक साइटों पर पोस्ट किए गए कथित हमलों की संख्या लगभग 3,000 तक पहुंच गई, जो वसंत की तुलना में अनुमानित 20 से 40 प्रतिशत की वृद्धि है।
- नए समूहों का उदय: इस क्षेत्र में कई छोटे या स्वतंत्र ऑपरेटर सामने आए हैं। हैलसियन के विश्लेषण से संकेत मिलता है कि जुलाई से सितंबर के बीच लगभग 111 रैनसमवेयर समूहों ने हमलों के दावे किए।
- एआई और फ़िशिंग: रिकॉर्डेड फ्यूचर और हैलसियन के विशेषज्ञों का觀察 है कि एआई प्रवेश की बाधाओं को कम करने में मदद करता है, जिससे कम अनुभवी ऑपरेटरों को स्वतंत्र योजनाएं शुरू करने और कमजोरियों का फायदा उठाने में मदद मिलती है।
- डेटा एक्सटॉर्शन की ओर झुकाव: जबकि पारंपरिक समूह दोहरी जबरन वसूली का उपयोग करते हैं, नए स्वतंत्र अभिनेता संचालन को सरल बनाने के लिए केवल डेटा चोरी पर ध्यान केंद्रित कर सकते हैं।
व्यावहारिक निहितार्थ और सत्यापन
कंपनियों के सामने अनिश्चितता बढ़ गई है क्योंकि हर घटना को तुरंत सत्यापित करना मुश्किल हो रहा है। सुरक्षा पेशेवर एक्सेस कंट्रोल की समीक्षा करने, फ़िशिंग संकेतों की निगरानी करने और रुझानों को सत्यापित करने के लिए स्थापित साइबर सुरक्षा फर्मों की रिपोर्ट पर भरोसा करने की सलाह देते हैं। यह सारांश सुरक्षा शोधकर्ताओं और उद्योग प्रकाशनों की रिपोर्ट पर आधारित है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 हालिया तकनीकी आउटेज साइबर हमलों के बजाय आर्थिक प्रोत्साहनों का परिणाम हैं: सुरक्षा विशेषज्ञ
 कीपर सिक्योरिटी ने सक्रिय साइबर हमलों के लिए वैश्विक आपातकालीन उल्लंघन प्रतिक्रिया सेवा शुरू की
 हालिया हमलों के बीच बॉलीवुड में सुरक्षा चिंताओं पर चर्चा
 अमेरिकी सीनेटरों ने एआई साइबर खतरों पर व्हाइट हाउस को चेताया, जीएओ रिपोर्ट में सुरक्षा जोखिमों का खुलासा