CISA ने सक्रिय रूप से शोषित गंभीर ब्रोटली (Brotli) भेद्यता CVE-2026-111497 को KEV कैटलॉग में जोड़ा
· GlobeWire Daily Tech Desk · Source: www.bleepingcomputer.com
चित्र: BleepingComputer · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
अमेरिकी साइबर सुरक्षा और बुनियादी ढांचा सुरक्षा एजेंसी (CISA) ने ब्रोटली (Brotli) कम्प्रेशन एल्गोरिदम में पाई गई एक गंभीर खामी, जिसे CVE-2026-111497 के रूप में ट्रैक किया जा रहा है, को अपने 'Known Exploited Vulnerabilities' (KEV) कैटलॉग में शामिल किया है। इसे Node2Shell, Broccoli2Shell और HTTP2Shell जैसे नामों से भी जाना जा रहा है, और यह हमलावरों को मेमोरी करप्शन और रिमोट कोड निष्पादन का अवसर दे सकता है।
भेद्यता का विवरण
यह समस्या ब्रोटली डिकोडर में 'आउट-ऑफ-बाउंड्स राइट' कमजोरी के कारण उत्पन्न होती है। एक हमलावर विशेष रूप से तैयार किए गए ब्रोटली-कंप्रेस्ड स्ट्रीम का उपयोग करके मेमोरी लीक, सिस्टम क्रैश या मनमाना कोड निष्पादित कर सकता है। हालांकि यह मुख्य रूप से Node.js वातावरण में पहचानी गई थी, लेकिन यह उन सभी HTTP सर्वर और क्लाइंट कार्यान्वयन को प्रभावित करती है जो ब्रोटली लाइब्रेरी का उपयोग करते हैं।
संघीय निर्देश और पैचिंग की आवश्यकता
KEV कैटलॉग में इसे शामिल करने के बाद, CISA ने 'बाइंडिंग ऑपरेशनल डायरेक्टिव' (BOD) 26-04 जारी किया है, जिसके तहत सभी अमेरिकी संघीय एजेंसियों को 10 नवंबर तक अपने सिस्टम को पैच करने का निर्देश दिया गया है।
महत्वपूर्ण उपचारात्मक उपाय:
- पैचिंग: सॉफ्टवेयर विक्रेताओं द्वारा प्रदान किए गए अपडेट लागू करना, जिसमें माइक्रोसॉफ्ट द्वारा जारी आपातकालीन .NET सुरक्षा अपडेट भी शामिल है।
- रीस्टार्ट: अपडेट लागू करने के बाद सभी प्रभावित प्रक्रियाओं को रीस्टार्ट करना सुनिश्चित करें।
- डिप्लॉयमेंट: उन सभी कंटेनर इमेज को फिर से बनाना और डिप्लॉय करना जिनमें असुरक्षित लाइब्रेरी शामिल हैं।
नेटवर्क सुरक्षा सलाह
यद्यपि BOD 26-04 विशेष रूप से सरकारी एजेंसियों के लिए है, CISA ने सभी निजी और सार्वजनिक क्षेत्र की सुरक्षा टीमों से इस अपडेट को प्राथमिकता देने का आग्रह किया है। जो टीमें तुरंत पैच लागू नहीं कर सकतीं, उनके लिए CISA ने निम्नलिखित अस्थाई समाधान सुझाए हैं:
- फायरवाल या प्रॉक्सी के माध्यम से आने वाले ब्रोटली-कंप्रेस्ड अनुरोधों को ब्लॉक करें।
- प्रभावित सिस्टम में ब्रोटली डिकोडिंग सुविधा को अस्थायी रूप से अक्षम करें।
प्रशासकों को सलाह दी जाती है कि वे CVE-2026-111497 से संबंधित अपडेट के लिए आधिकारिक विक्रेता सुरक्षा बुलेटिनों पर निरंतर नज़र रखें।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 CISA ने KEV सूची में सक्रिय रूप से शोषित GitLab RCE और Cisco फ़ायरवॉल DoS कमियों को जोड़ा
 CISA ने गंभीर GitLab भेद्यता के सक्रिय रूप से शोषण की पुष्टि की
 क्रिटिकल लिनक्स कर्नेल खामी CVE-2026-98432 MPTCP सर्वरों पर रिमोट रूट हमलों की अनुमति देती है
 गिटलैब में गंभीर त्रुटि CVE-2026-110264: CVSS 10.0 रेटिंग और 2014 तक के संस्करण प्रभावित
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 वैश्विक तेल कीमतों में उछाल के बीच एक्सॉनमोबिल और शेवरॉन ने दर्ज किया रिकॉर्ड मुनाफा
 चंदन शेट्टी ने 'मैमाता' को लेकर हो रही अटकलों पर दी सफाई, निवेदिता गौड़ा की पोस्ट से बढ़ी चर्चा
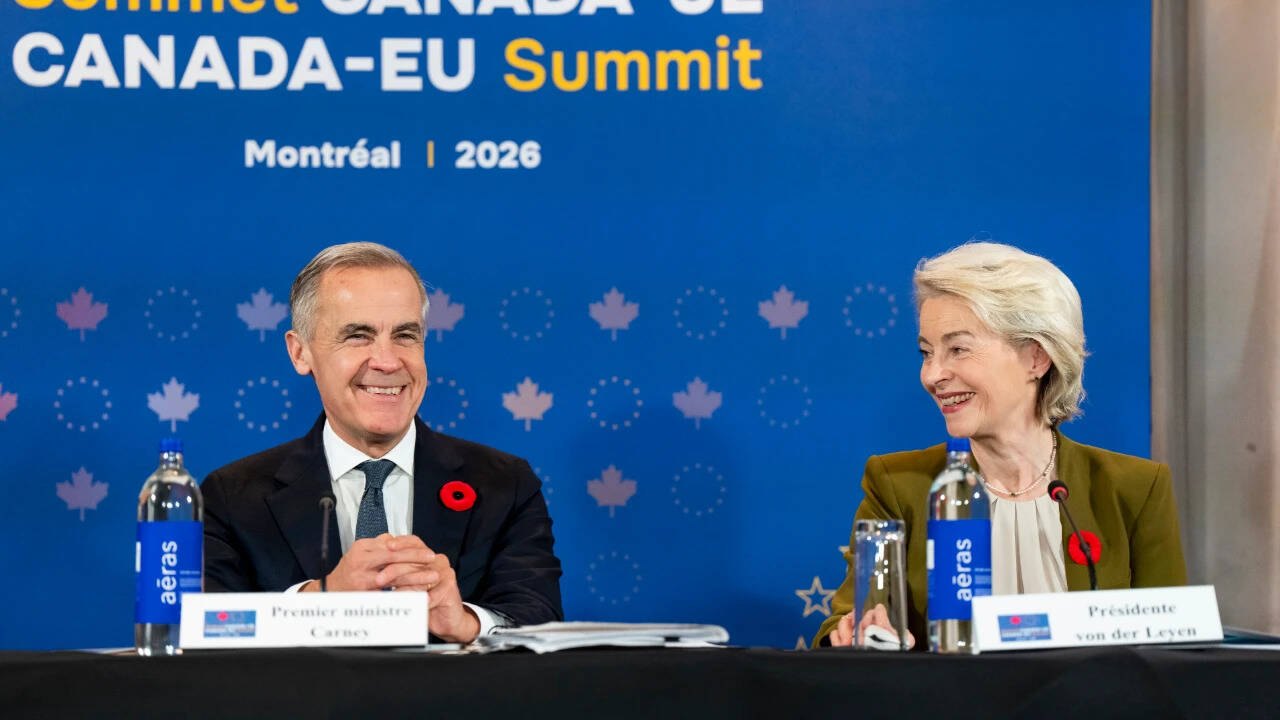 अमेरिकी व्यापार दबाव के बीच कनाडा यूरोपीय संघ का 'सहयोगी सदस्य' बनने पर कर रहा विचार
 कनाडाई प्रधानमंत्री मार्क कार्नी ने अमेरिकी तनाव के बीच व्यापार रणनीति और यूरोपीय संघ के संबंधों पर चर्चा की
 क्रिप्टोकरेंसी धोखाधड़ी मामले में कनाडाई नागरिक को अमेरिकी जेल की सजा
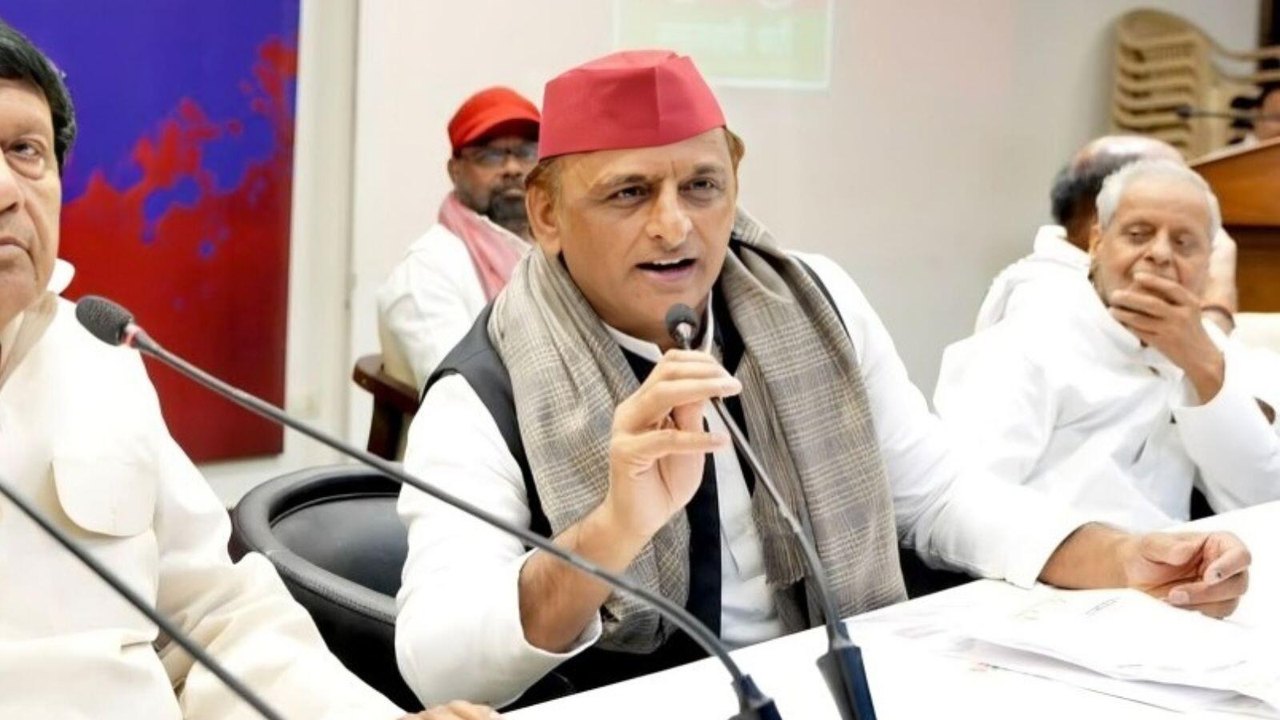 एमएलसी चुनाव में सपा की सफलता के बाद विधानसभा चुनाव पर अखिलेश यादव की नजर