पीएचपी (PHP) ने दो गंभीर 'PHP2Shell' आरसीई कमजोरियों के लिए जारी किए आपातकालीन पैच
· GlobeWire Daily Tech Desk · Source: thehackernews.com
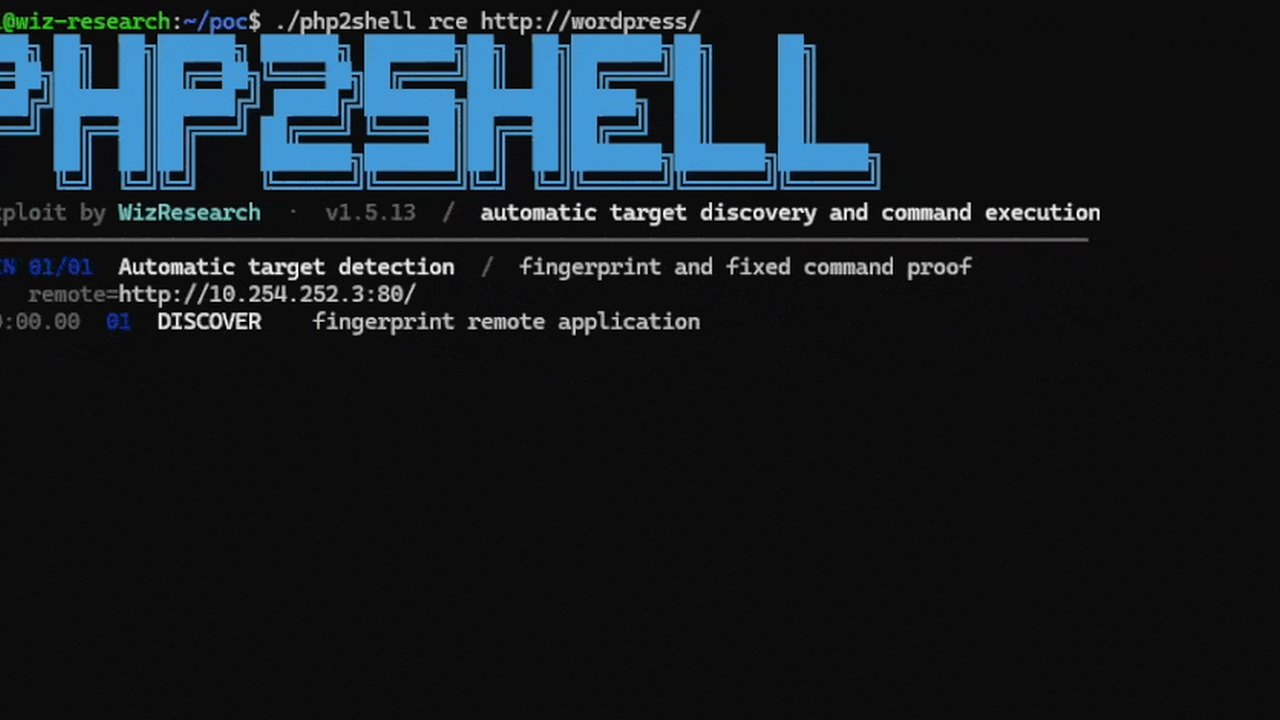
चित्र: The Hacker News — Creative Commons
परिचय और पृष्ठभूमि
पीएचपी (PHP) टीम ने भाषा के रनटाइम में मौजूद दो गंभीर सुरक्षा कमियों को दूर करने के लिए आपातकालीन अपडेट जारी किए हैं। इन कमियों को सामूहिक रूप से 'PHP2Shell' नाम दिया गया है। ये कमजोरियां किसी वेबसाइट के अपने कोड में नहीं, बल्कि सीधे पीएचपी इंजन में मौजूद हैं, जिससे बिना किसी अकाउंट के हमलावर को वेब सर्वर पर कोड चलाने की अनुमति मिल सकती है।
ये दोनों कमजोरियां सीवीएसएस (CVSS v4.0) स्केल पर 9.2 की उच्च रेटिंग रखती हैं और इन्हें CVE-2026-109618 तथा CVE-2026-109619 पहचानकर्ताओं (Identifiers) से सूचीबद्ध किया गया है। इन्हें Wiz, Calif और OpenAI के शोधकर्ताओं द्वारा खोजा गया था, और यह समस्या PHP 5.4 से लेकर लगभग सभी पुराने संस्करणों को प्रभावित करती है।
तकनीकी विवरण और प्रभाव
सुरक्षा सलाह के अनुसार, वेब अनुरोधों को पूरा करने वाला हर पीएचपी इंस्टॉलेशन खतरे में है, जिसमें PHP-FPM, Apache mod_php, php-cgi, FrankenPHP और LiteSpeed शामिल हैं। Apache mod_php का उपयोग करने वाले सर्वर सबसे अधिक जोखिम में हैं, क्योंकि वहां कोई भी एप्लिकेशन कोड चलने से पहले ही हमलावर एक अनधिकृत अनुरोध के माध्यम से सफल हमला कर सकते हैं। इसके अलावा, हमलावर बिना कोड निष्पादित किए सीधे पीएचपी वर्कर प्रक्रिया से मेमोरी भी पढ़ सकते हैं, जिसमें अन्य अनुरोधों से संबंधित पासवर्ड, टोकन और एपीआई कुंजियाँ शामिल हो सकती हैं।
व्यावहारिक निहितार्थ और क्या करें
पीएचपी डेवलपर्स और सर्वर प्रशासकों के लिए एकमात्र पूर्ण समाधान पीएचपी रनटाइम को अपडेट करना है। यह अपडेट PHP 8.5.12, 8.4.27, 8.3.36 और 8.2.35 संस्करणों में उपलब्ध कराया गया है। केवल वर्डप्रेस या किसी अन्य एप्लिकेशन को अपडेट करने से अंतर्निहित पीएचपी रनटाइम अपडेट नहीं होता है; इसके लिए सर्वर पैकेज या कंटेनर इमेज को अपडेट करना आवश्यक है।
क्या पुष्टि की गई है और क्या अज्ञात है
- पुष्टि की गई बातें: क्लाउडफेयर (Cloudflare) और watchTowr जैसे सुरक्षा संगठनों ने सक्रिय शोषण प्रयासों (Active exploitation attempts) को देखा है, और कुछ संगठनों ने एहतियात के तौर पर अपनी सेवाएं अस्थायी रूप से ऑफलाइन भी कर ली हैं।
- अज्ञात बातें: रिपोर्ट के अनुसार, किसी विशिष्ट सर्वर के सफल उल्लंघन (Successful break-in) की आधिकारिक पुष्टि किसी भी स्रोत द्वारा नहीं की गई है।
पाठक मूल घोषणा की जाँच कैसे कर सकते हैं
पाठक और सर्वर प्रशासक अधिक तकनीकी विवरण, आधिकारिक पैच और सुरक्षा सलाह की पुष्टि के लिए [The Hacker News की मूल रिपोर्ट](https://thehackernews.com/2026/10/php-issues-emergency-patches-for-two.html) पर जा सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 GitHub Actions वर्कफ्लो लॉकफाइल सामान्य रूप से उपलब्ध, सुरक्षा और स्थिरता में होगा सुधार
 गिटहब का 17 अगस्त को साढ़े सात घंटे का आउटेज, सेवाएं बाधित; कंपनी ने क्षमता विस्तार की प्रतिबद्धता जताई
 Brazilian Hackers Compromise Convertr Analytics Script, Stealing Payment Card Data from E‑Commerce Stores
 एआई-संचालित खतरों और सुरक्षा की 'नई सामान्य स्थिति': क्या बदल रहा है?
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 24 अक्टूबर 2026 के प्रमुख करेंट अफेयर्स: एशियाई पैरा खेलों में भारत का रिकॉर्ड प्रदर्शन और मध्य प्रदेश में नई रेल लाइनें
 Yearstar ने Yeahs Awards 2026 के विजेताओं की घोषणा की: कृत्रिम बुद्धिमत्ता और तकनीकी नवाचार को सम्मान
 नासा ने आर्टेमिस II प्रारंभिक चंद्र विज्ञान रिपोर्ट की जारी, अंतरिक्ष यात्रियों के अनुभव और अवलोकन सामने आए
 छात्रों के लिए बिना निवेश वाले अर्निंग ऐप्स पर अपडेटेड गाइड जारी
 ह्युंडई बायोन का भारत में लॉन्च: 1.5 L MPi इंजन और iVT‑ट्रांसमिशन के साथ ‘परफॉर्मेंस ऑन’
 पावर फाउंडेशन ऑफ इंडिया में एडवाइजर- एचआर एंड लियान पदों पर भर्ती, 30 नवंबर 2026 तक करें आवेदन