SilentAir ने SMS इंटरसेप्शन के लिए एशियाई टेलीकॉम नेटवर्क को बनाया निशाना
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
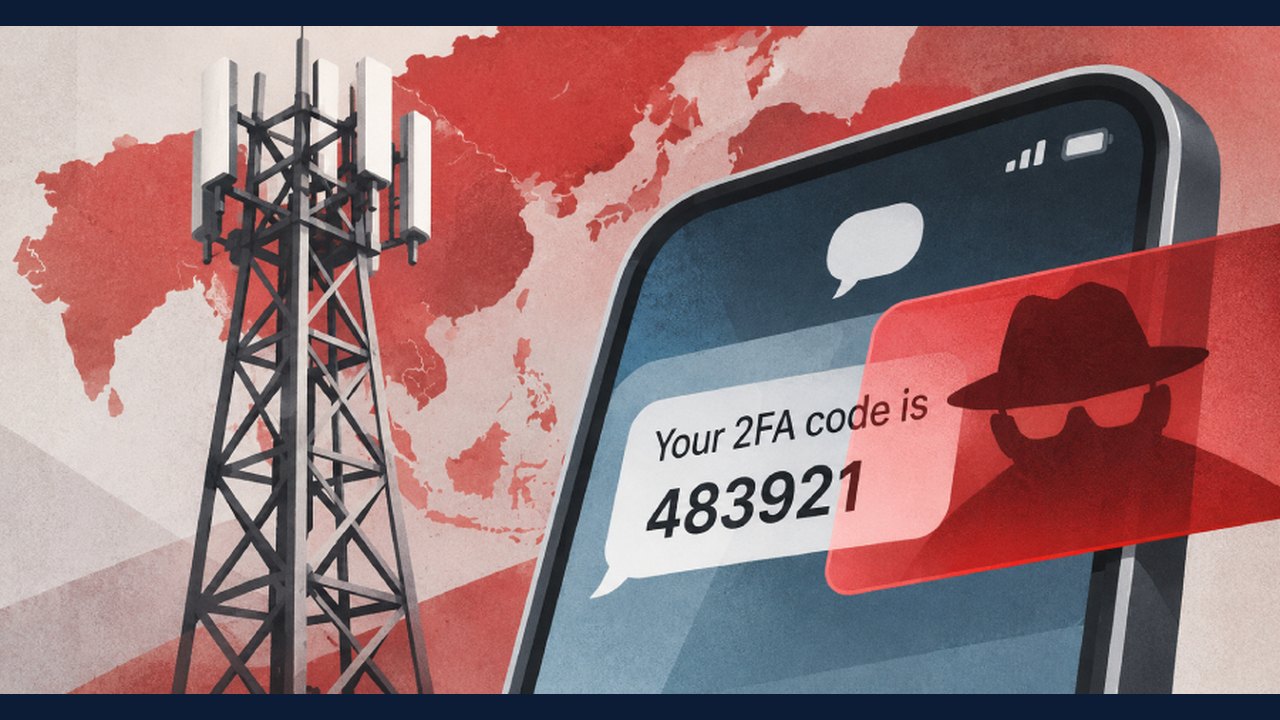
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
साइलेंटएयर (SilentAir) का विवरण
सुरक्षा कंपनी Enea ने 'साइलेंटएयर' नामक एक परिष्कृत खतरा समूह की पहचान की है, जिसने एशियाई मोबाइल ऑपरेटरों के बुनियादी ढांचे के साथ छेड़छाड़ की है। यह समूह चुनिंदा लोगों, मुख्य रूप से ताइवान के उपयोगकर्ताओं, की कॉल और टेक्स्ट संदेशों को बाधित करने के लिए हैक किए गए उपकरणों का उपयोग करता है।
हमले की कार्यप्रणाली
साइलेंटएयर SS7 और डायमीटर सिग्नलिंग प्रोटोकॉल के भरोसे का फायदा उठाता है। आईपीएक्स (IPX) नेटवर्क में अनधिकृत 'UpdateLocation' संदेश भेजकर, समूह लक्षित फोन के ट्रैफ़िक को अपने नियंत्रण वाले उपकरणों की ओर मोड़ देता है।
समूह की रणनीति के मुख्य बिंदु:
- SMS इंटरसेप्शन: समूह ने कुछ मामलों में टू-फैक्टर ऑथेंटिकेशन (2FA) कोड को सफलतापूर्वक इंटरसेप्ट किया है।
- साइलेंट SMS: हमलावरों ने बड़ी संख्या में 'साइलेंट' टेक्स्ट भेजे, जो फोन पर दिखाई नहीं देते, ताकि यह जांचा जा सके कि उनका इंटरसेप्शन सक्रिय है या नहीं।
- कार्य पैटर्न: हमले अक्सर UTC+8 समय चक्र का पालन करते थे, जो एक संभावित क्षेत्रीय जुड़ाव की ओर इशारा करते हैं, हालांकि कोई आधिकारिक पुष्टि नहीं हुई है।
सुरक्षा निहितार्थ
Enea के अनुसार, साइलेंटएयर केवल डेटा एकत्र करने के बजाय इंटरसेप्शन पर ध्यान केंद्रित करता है। हालांकि फिलहाल इस समूह की गतिविधियों को रोक दिया गया है, लेकिन टेलीकॉम सिग्नलिंग में मौजूद कमजोरियां अभी भी एक गंभीर जोखिम बनी हुई हैं।
ऑपरेटरों के लिए सुझाव
Enea ने दूरसंचार प्रदाताओं को सुरक्षा बढ़ाने की सलाह दी है:
- GTP-C और GTP-U प्रोटोकॉल के लिए फायरवॉल तैनात करें।
- सिग्नलिंग सुरक्षा निगरानी को व्यापक आईटी खतरे का पता लगाने के साथ एकीकृत करें।
- ऑपरेटर के अपने बुनियादी ढांचे के भीतर से आने वाले असामान्य सिग्नलिंग ट्रैफ़िक का पता लगाने के लिए आंतरिक सेंसर लगाएं।
उपयोगकर्ताओं के लिए फिलहाल कोई व्यक्तिगत उपाय नहीं सुझाया गया है, क्योंकि यह समझौता नेटवर्क सिग्नलिंग स्तर पर हो रहा है, न कि डिवाइस स्तर पर।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 सैमसंग, एसके टेलीकॉम और हाना फाइनेंशियल ग्रुप ने कोरिया का पहला प्राइवेट 5G स्मार्ट ऑफिस बनाया
 सैमसंग ने केटी और एसके टेलीकॉम के लिए अक्टूबर 2026 से एआई‑आरएएन निजी 5जी नेटवर्क शुरू करने का किया अनुबंध
 TRAI ने टेलीकॉम नेटवर्क में जिम्मेदार एआई के उपयोग पर जारी किए ड्राफ्ट दिशानिर्देश
 MTN ग्रुप ने नकद और शेयर सौदे के तहत प्रतिद्वंद्वी Telkom SA के अधिग्रहण के लिए शुरुआती बातचीत शुरू की