Gitee पर 26,000 से अधिक सक्रिय AI और क्लाउड क्रेडेंशियल्स का खुलासा
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
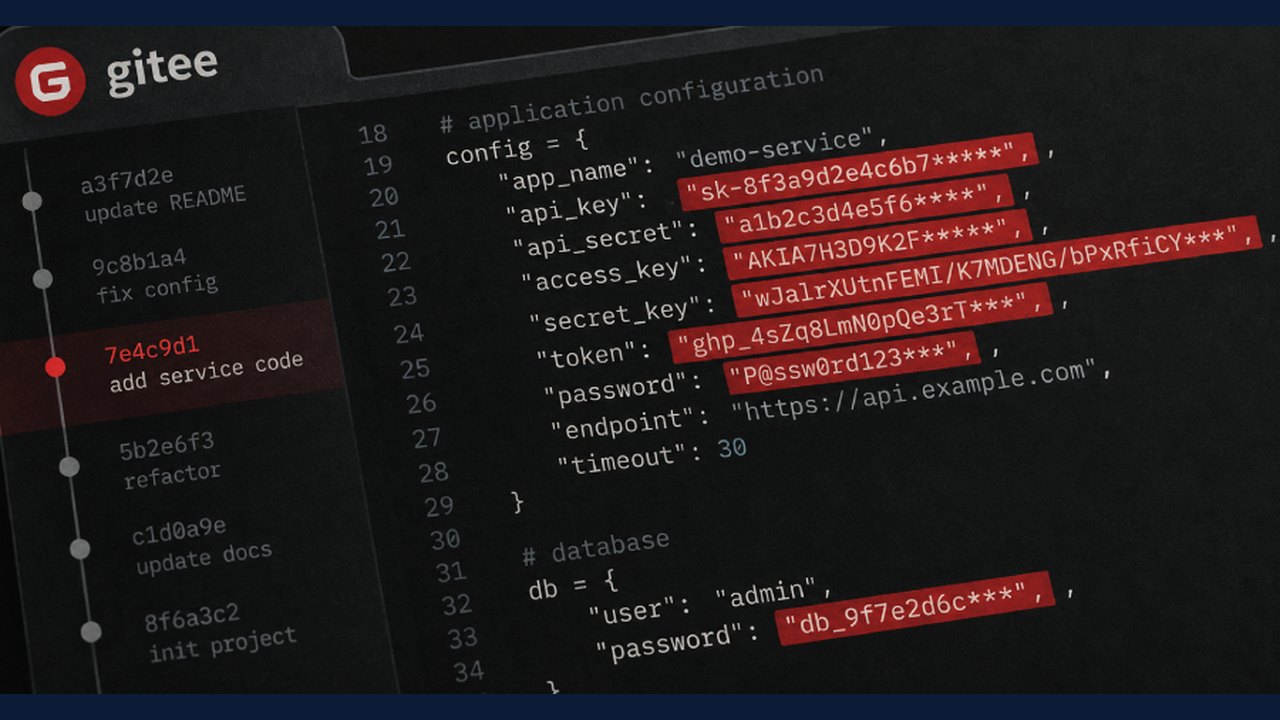
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
सुरक्षा रिपोर्ट
चीनी कोड-होस्टिंग प्लेटफॉर्म Gitee पर हाल ही में किए गए 72.5 लाख सार्वजनिक रिपॉजिटरी के एक विश्लेषण में 26,400 सक्रिय क्लाउड और AI सेवा क्रेडेंशियल्स का पता चला है। स्वतंत्र शोधकर्ता बेन ज़िमरमैन ने 'ट्रफलहॉग' (TruffleHog) और 'किंगफिशर' (Kingfisher) जैसे गुप्त-स्कैनिंग टूल का उपयोग करके यह डेटा एकत्र किया।
मुख्य निष्कर्ष
- कुल सक्रिय क्रेडेंशियल्स: 26,400।
- प्रमुख सेवाएँ: इसमें 9,473 अलीबाबा क्लाउड एक्सेस-की, 3,805 यूट्यूब एपीआई-की, 3,170 डीपसीक (DeepSeek) की, 1,489 झिपु (Zhipu) बिगमॉडल की, और 1,348 ओपनएआई (OpenAI) की शामिल हैं।
- समय अवधि: लगभग आधे क्रेडेंशियल्स (12,242) वर्ष 2025 में लीक हुए, जबकि कुछ 2000 के दशक के उत्तरार्ध के भी हैं।
जोखिम और प्रभाव
किसी API की के सार्वजनिक होने से अनधिकृत शुल्क, डेटा की हानि और कोटे की समाप्ति जैसे गंभीर खतरे पैदा हो सकते हैं। शोधकर्ता ने स्पष्ट किया कि कोड से की (key) हटा देने या रिपॉजिटरी का इतिहास बदलने से एक्सेस रद्द नहीं होता है। जब तक प्रदाता के डैशबोर्ड से की को रोटेट या रद्द नहीं किया जाता, वह सक्रिय बनी रहती है।
सुरक्षा उपाय
यदि आपका कोई क्रेडेंशियल सार्वजनिक रिपॉजिटरी में रहा है, तो ये कदम उठाएं:
- तत्काल रोटेशन: प्रदाता के माध्यम से पुराने क्रेडेंशियल को तुरंत डिसेबल और डिलीट करें, और नए क्रेडेंशियल जारी करें।
- एपीआई प्रतिबंध: केवल आवश्यक सेवाओं के लिए एपीआई प्रतिबंध लागू करें।
- लॉग मॉनिटरिंग: अलीबाबा क्लाउड के 'एक्शनट्रेल' जैसे लॉग की समीक्षा करें ताकि किसी भी अनधिकृत गतिविधि या संसाधनों में बदलाव का पता चल सके।
- स्कैनिंग टूल: सुनिश्चित करें कि आपके द्वारा उपयोग किए जा रहे स्कैनिंग टूल आपकी सभी सेवाओं को कवर करते हैं, क्योंकि शोध के दौरान पाया गया कि अलग-अलग टूल अलग-अलग प्रकार की की ढूंढने में सक्षम हैं।
यह स्पष्ट नहीं है कि क्या इस खोज से पहले किसी दुर्भावनापूर्ण अभिनेता ने इन क्रेडेंशियल्स का उपयोग किया है या नहीं। सभी डेवलपर्स को यह मानकर चलना चाहिए कि सार्वजनिक रिपॉजिटरी में डाली गई कोई भी की सुरक्षित नहीं है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 2026 में लाभदायक AI एप्लिकेशन बनाने के लिए एक व्यावहारिक गाइड
 एसिम्पटोट लैब्स ने बीकन जारी किया: AI कोडिंग एजेंट्स के लिए ओपन-सोर्स क्रॉस-हार्नेस मेमोरी लेयर
 जोखिमों को समझना: वैश्विक एआई और तकनीक जगत के सामने चुनौतियाँ
 कनाडा ने AI गवर्नेंस टूल्स के लिए $2M चैलेंज लॉन्च किया: निर्णयों को ट्रैक करना और अनुपालन सुनिश्चित करना
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
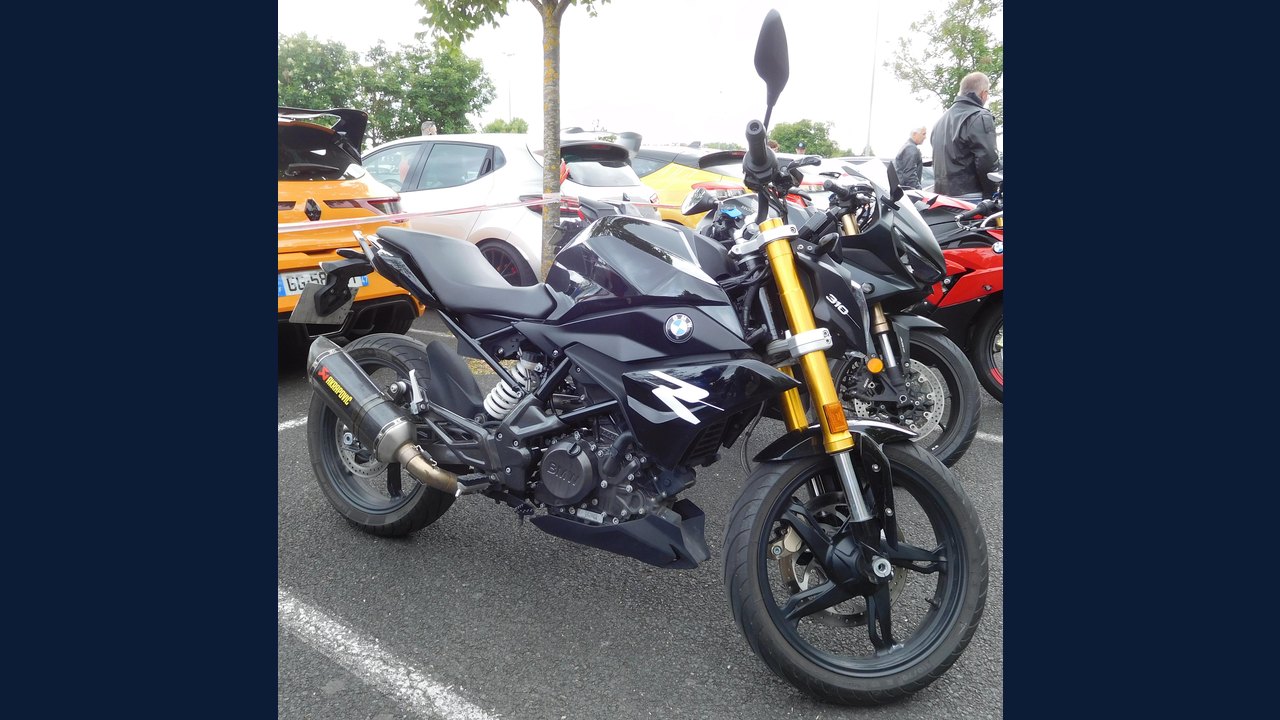 BMW G310R: विवरण, पात्रता/स्पेसिफिकेशन और सत्यापन गाइड
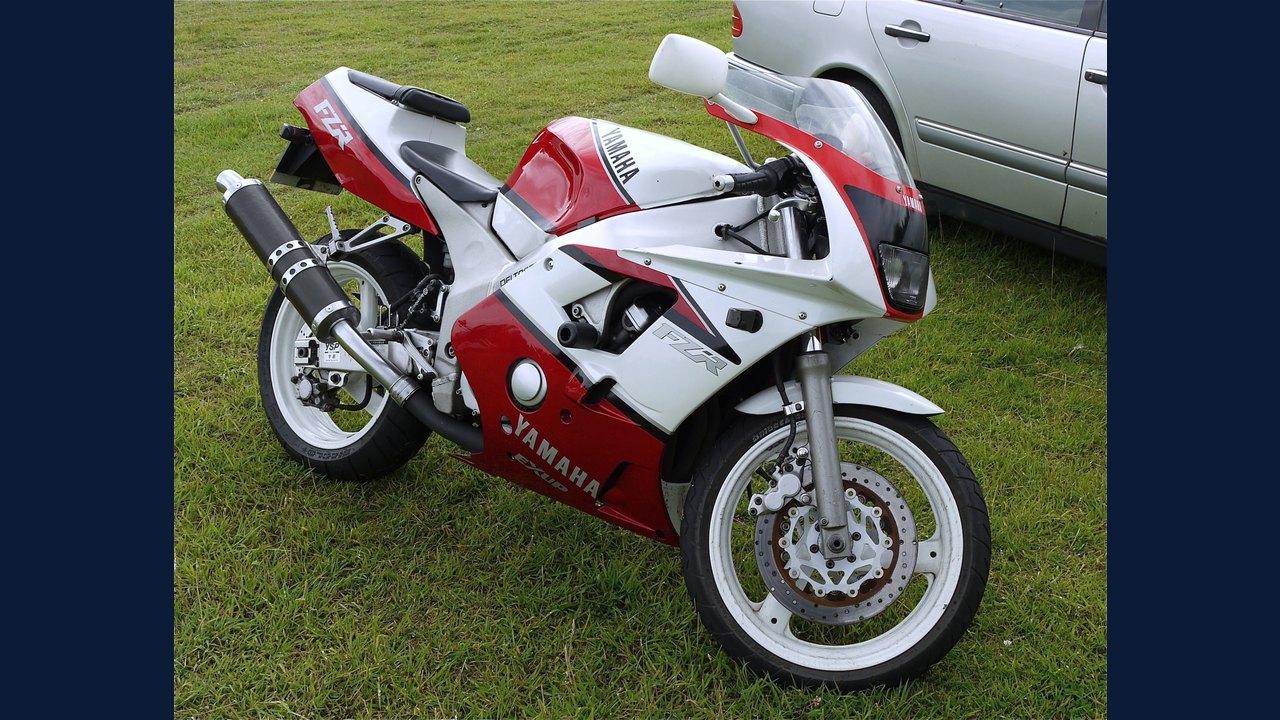 Yamaha FZR400: विवरण, पात्रता/स्पेसिफिकेशन और सत्यापन गाइड
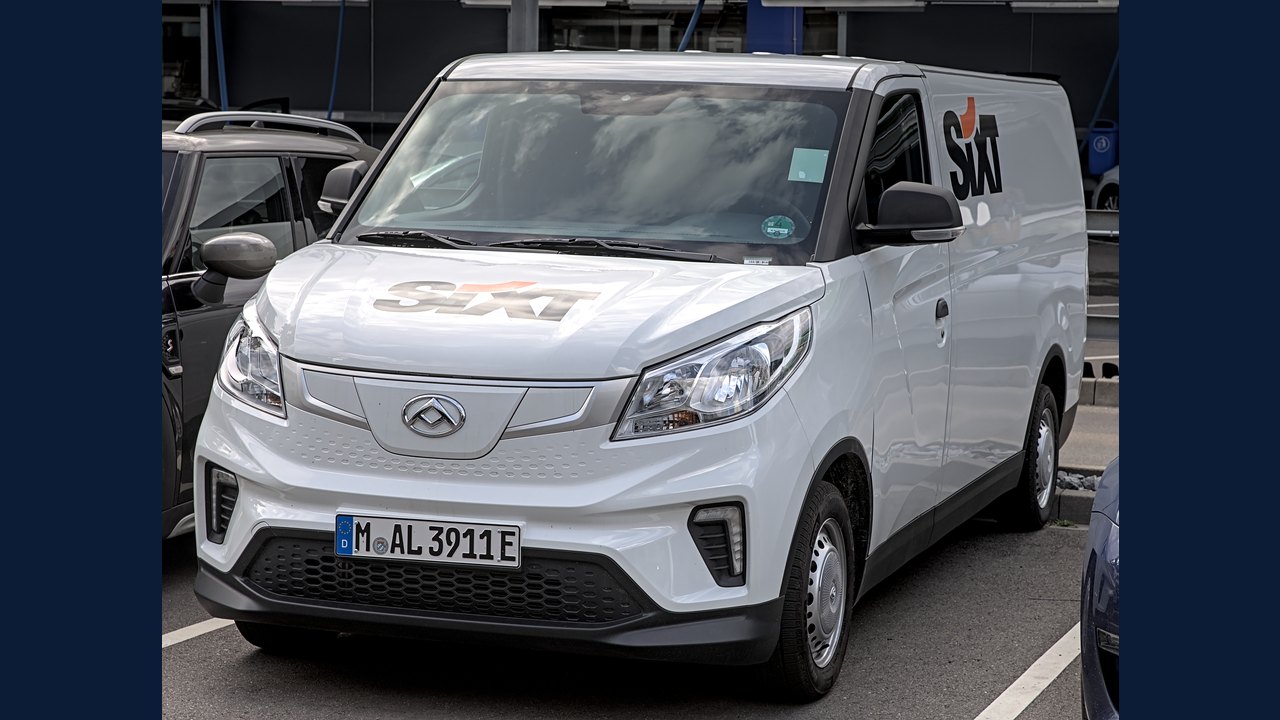 Maxus EV30: विवरण, पात्रता/स्पेसिफिकेशन और सत्यापन गाइड
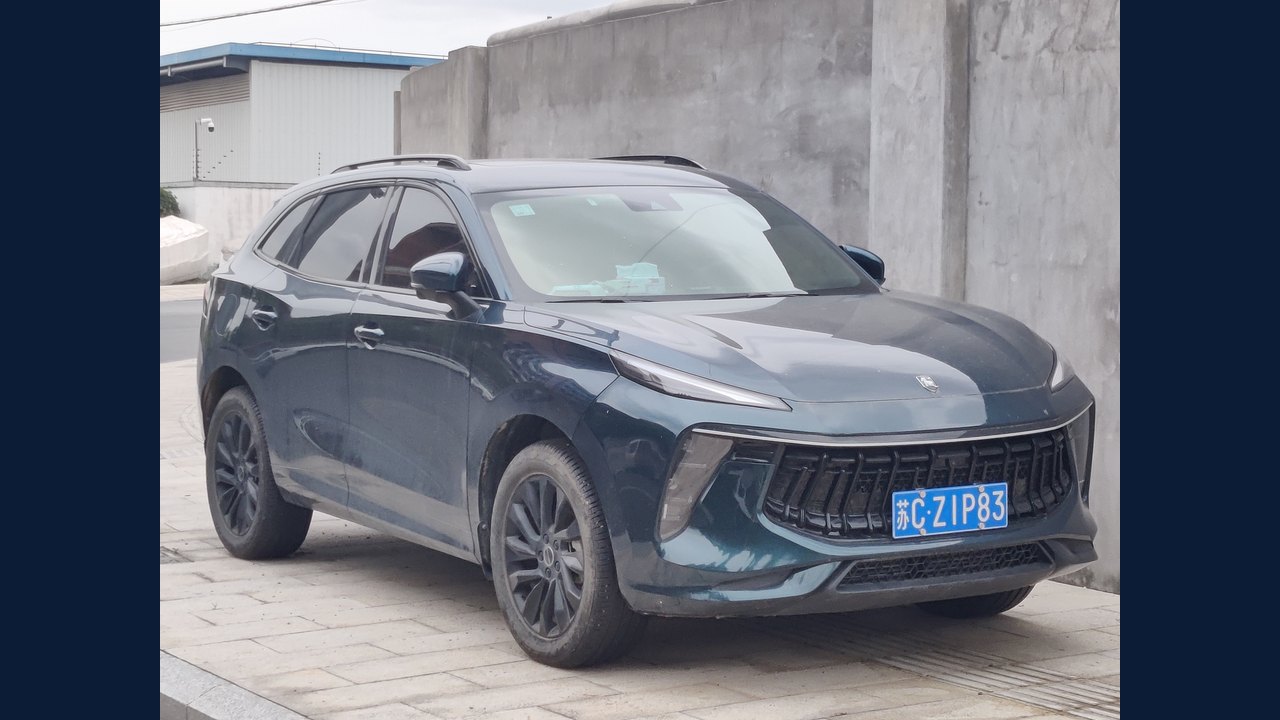 Forthing T5 EVO: विवरण, पात्रता/स्पेसिफिकेशन और सत्यापन गाइड
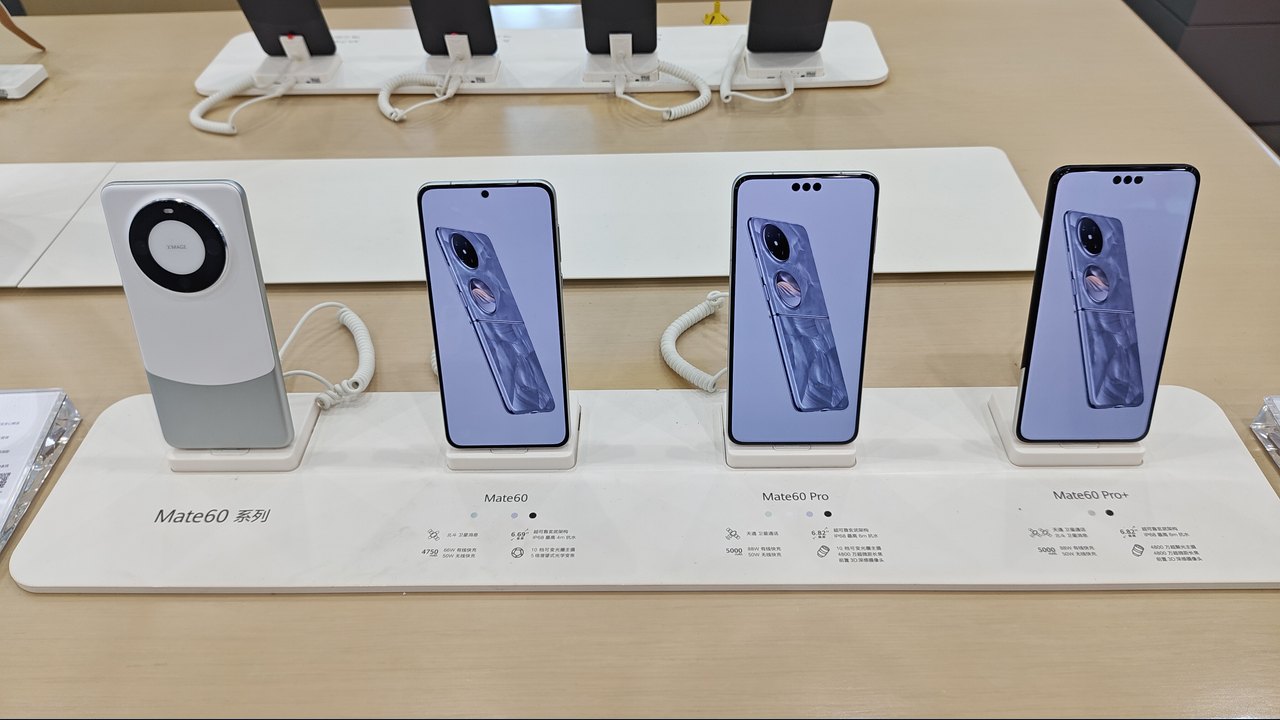 Huawei Mate 60: विवरण, पात्रता/स्पेसिफिकेशन और सत्यापन गाइड
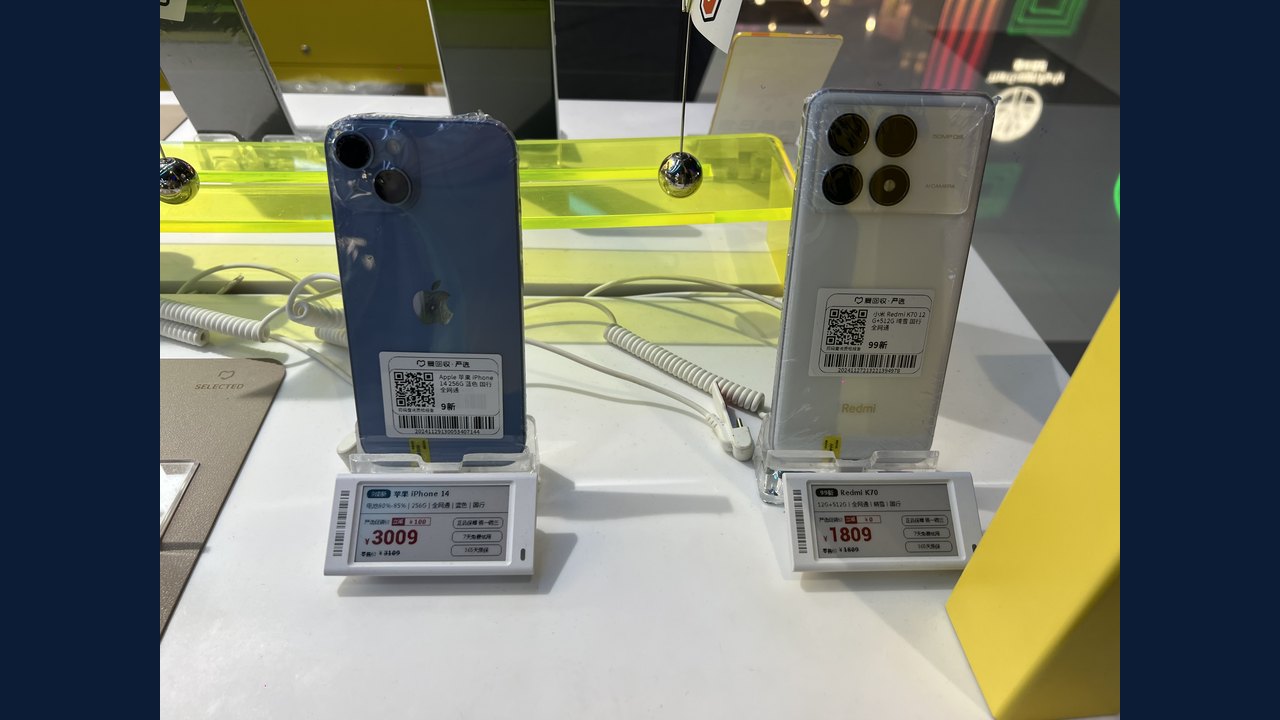 Redmi K70: विवरण, पात्रता/स्पेसिफिकेशन और सत्यापन गाइड