Android का 'Private DNS' प्रोटोकॉल एड-ब्लॉकर्स के लिए स्थिरता संबंधी समस्याएँ पैदा कर रहा है
· GlobeWire Daily Editorial Desk · Source: www.androidpolice.com
चित्र: Android Police · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
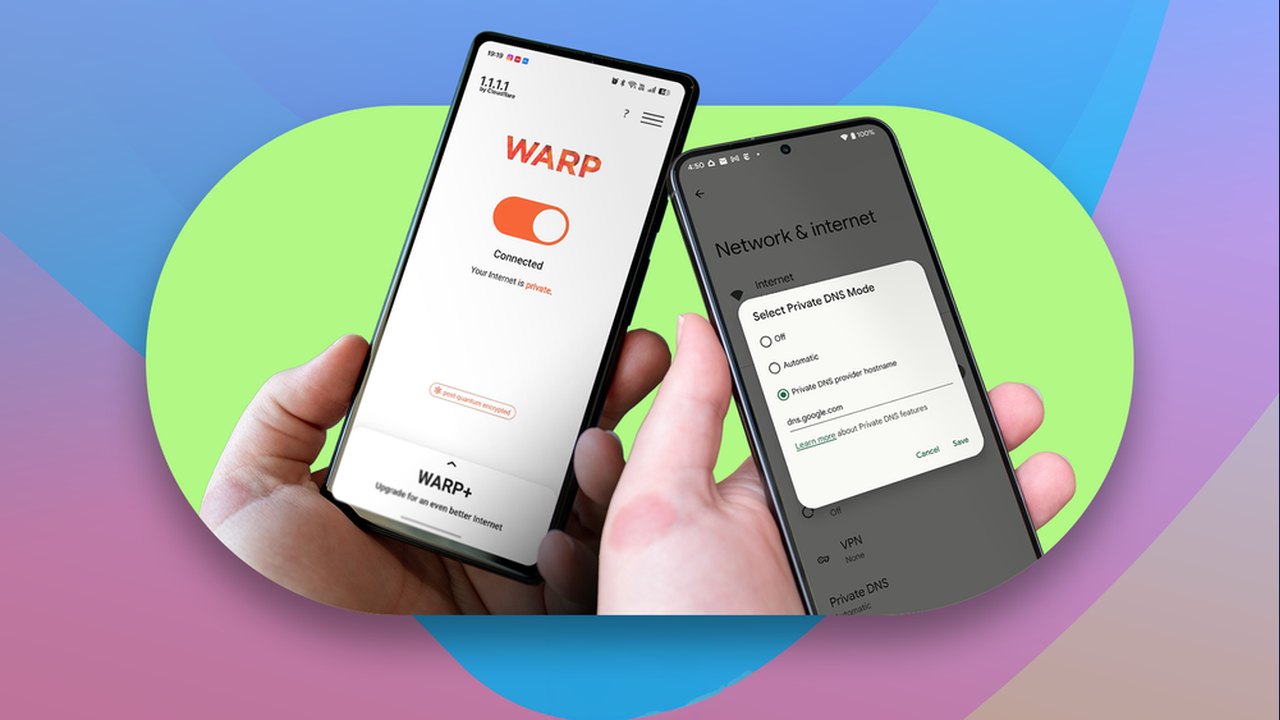
जो उपयोगकर्ता Android की 'Private DNS' सेटिंग के माध्यम से तृतीय-पक्ष (third-party) एड-ब्लॉकिंग DNS का उपयोग करते हैं, उन्हें अक्सर प्रतिबंधित नेटवर्क पर कनेक्टिविटी की समस्याओं का सामना करना पड़ता है। जहाँ Google की अपनी DNS सेवाओं को एक अतिरिक्त संचार मार्ग का लाभ मिलता है, वहीं अन्य प्रदाताओं को अधिक सीमित और नाजुक कनेक्शन विधियों तक ही सीमित रखा गया है।
तकनीकी अंतर: DoT बनाम DoH3
Android निजी DNS रिज़ॉल्यूशन के लिए दो अलग-अलग प्रोटोकॉल का उपयोग करता है:
- DNS-over-TLS (DoT): इसका उपयोग AdGuard, NextDNS और Quad9 जैसे अधिकांश प्रदाता करते हैं। यह TCP पोर्ट 853 पर काम करता है, जिसे अक्सर सार्वजनिक वाई-फाई, होटल और कॉर्पोरेट फायरवॉल द्वारा ब्लॉक कर दिया जाता है।
- DNS-over-HTTP/3 (DoH3): यह एक तेज़ और अधिक लचीला प्रोटोकॉल है जो UDP पोर्ट 443 का उपयोग करता है—वही पोर्ट जिसका उपयोग सामान्य वेब ट्रैफ़िक के लिए किया जाता है। इसे नेटवर्क द्वारा ब्लॉक करना काफी कठिन होता है।
Google का DNS बेहतर क्यों काम करता है?
वर्तमान Android सिस्टम के अनुसार, DoH3 प्रोटोकॉल केवल 'प्रसिद्ध' (well-known) सर्वरों तक ही सीमित है, जिसमें मुख्य रूप से Google की अपनी सेवाएँ और Cloudflare शामिल हैं। जब कोई उपयोगकर्ता अपने प्रदाता के रूप में `dns.google` सेट करता है, तो Android DoT और DoH3 दोनों का प्रयास करता है। यदि DoT कनेक्शन विफल हो जाता है, तो डिवाइस चुपचाप HTTP/3 मार्ग पर स्विच हो जाता है, जिससे इंटरनेट कनेक्शन बना रहता है।
इसके विपरीत, यदि कोई उपयोगकर्ता AdGuard जैसा प्रदाता चुनता है, तो डिवाइस केवल DoT पर निर्भर रहता है। यदि पोर्ट 853 ब्लॉक है, तो Android का 'स्ट्रिक्ट मोड' फोन को सामान्य DNS सेटिंग्स पर वापस जाने से रोकता है, जिसके परिणामस्वरूप इंटरनेट पूरी तरह से बंद हो जाता है।
व्यावहारिक उपाय
चूंकि अधिकांश प्रदाताओं के लिए Android का Private DNS 'स्ट्रिक्ट मोड' में काम करता है, इसलिए उपयोगकर्ताओं को अक्सर समझौता करना पड़ता है:
- मैनुअल स्विचिंग: सार्वजनिक नेटवर्क से जुड़ते समय उपयोगकर्ता Private DNS को 'Automatic' मोड पर सेट कर सकते हैं। यह साधारण DNS पर वापस जाने की अनुमति देता है, लेकिन इससे एन्क्रिप्शन और एड-ब्लॉकिंग की सुविधा खत्म हो जाती है।
- डेडिकेटेड ऐप्स: RethinkDNS या संबंधित प्रदाता के आधिकारिक ऐप्स का उपयोग करना एक विकल्प है, जो ट्रैफ़िक को स्थानीय VPN टनल के माध्यम से भेजते हैं। यह DNS क्वेरी को HTTPS (पोर्ट 443) पर भेजता है, जो फायरवॉल को आसानी से बायपास कर देता है। ध्यान दें कि यह फोन के एकमात्र उपलब्ध VPN स्लॉट का उपयोग करता है।
अपनी वर्तमान सेटिंग्स की जांच करने के लिए, अपने Android डिवाइस पर Settings > Network & internet > Private DNS मेनू देखें। विशेषज्ञों का सुझाव है कि यदि DoH3 का समर्थन सभी होस्टनेम तक बढ़ाया जाए, तो यह समस्या हल हो सकती है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 एंड्रॉइड एसएमएस ऑफ डेथ Vulnerability का खुलासा: क्रैश बग और फिक्स से जुड़ी जानकारी
 Elo ने एंड्रॉइड डिवाइस पर एंटरप्राइज डेटा कैप्चर को सरल बनाने के लिए Zebra DataWedge समर्थन जोड़ा
 संदिग्ध टेक्स्ट संदेशों की जांच के लिए एंड्रॉइड सर्कल टू सर्च का उपयोग करें
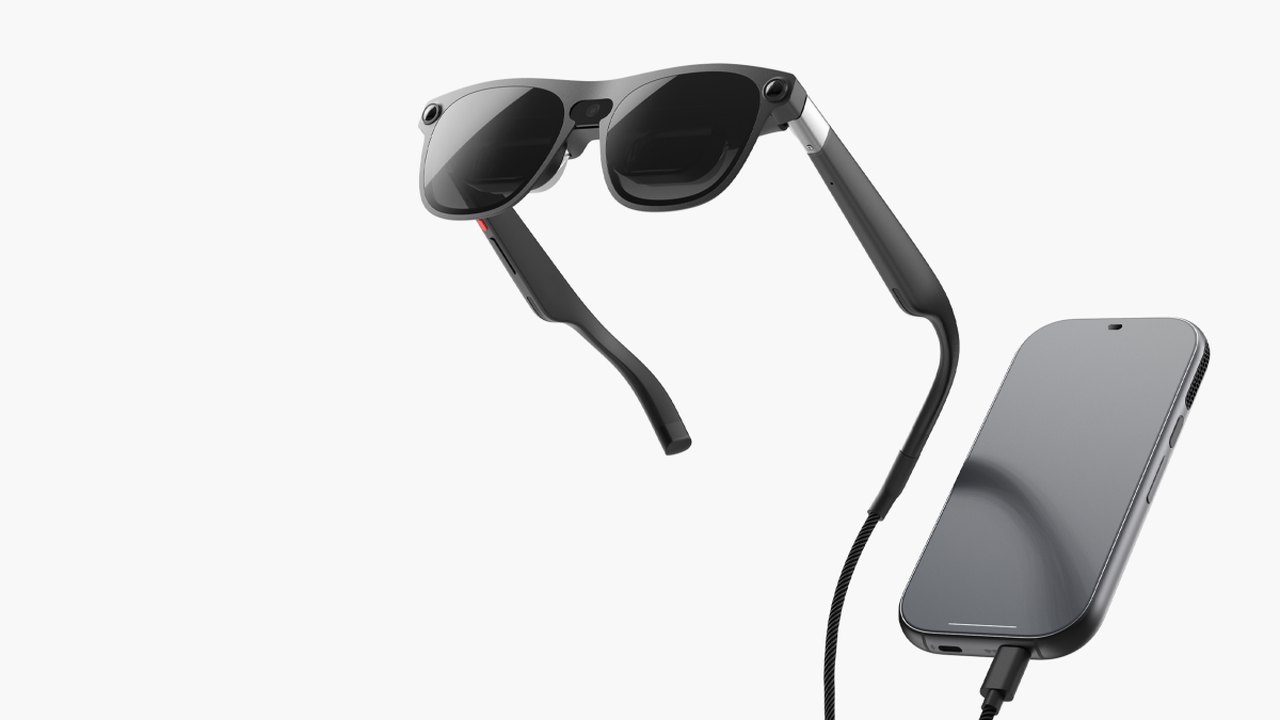 एक्सरियल ने एंड्रॉइड एक्सआर द्वारा संचालित ऑरा वायर्ड स्मार्ट ग्लासेस लॉन्च किए
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट