आठ eMudhra सीए कुंजियाँ प्रभावित, ब्राउज़र और सॉफ्टवेयर में आपातकालीन सुधार जारी
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
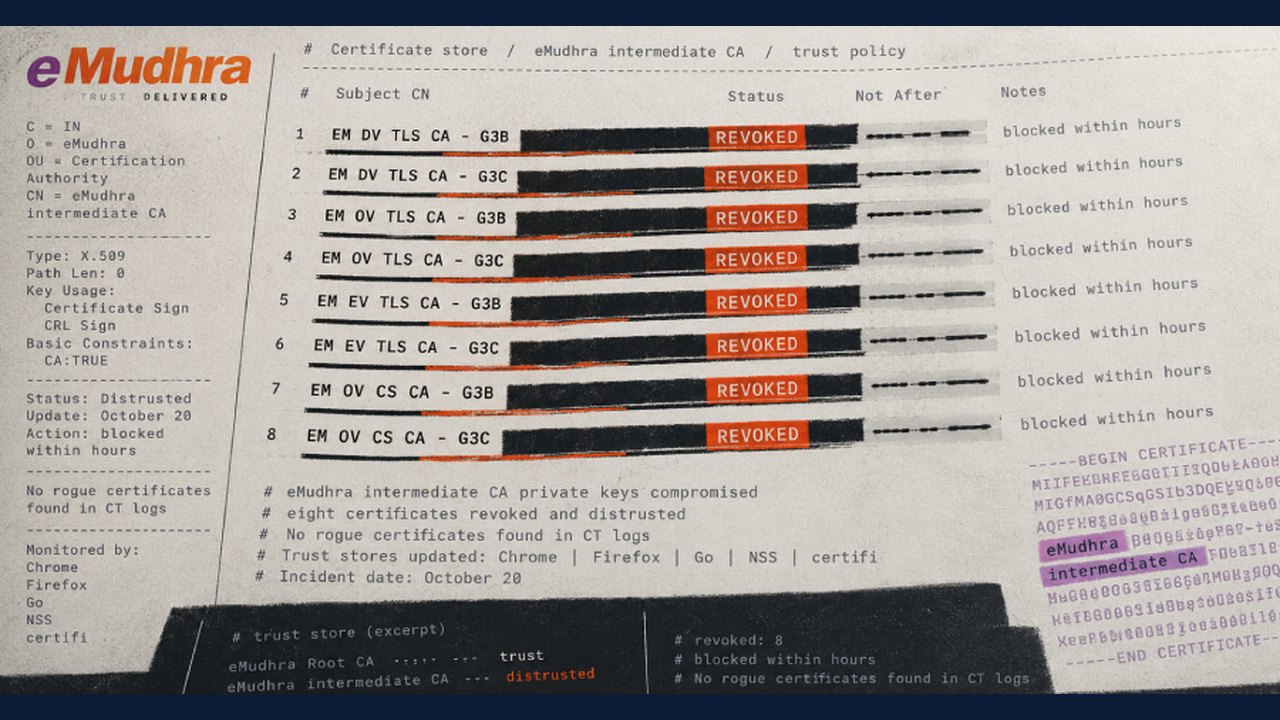
अक्टूबर 2026 में, अप्रैल 2025 के एक समारोह के दौरान कम यादृच्छिकता (low randomness) के कारण आठ eMudhra मध्यवर्ती प्रमाण पत्र प्राधिकरण (CA) प्रमाणपत्रों की निजी कुंजियाँ से संबंधित कमज़ोरी सामने आई, जिसके चलते प्रमुख ब्राउज़रों, प्रोग्रामिंग भाषाओं और ऑपरेटिंग सिस्टम में आपातकालीन निरस्तीकरण और पैच जारी किए गए।
घटना का अवलोकन और कारण
मोज़िला और गूगल के क्रोम रूट प्रोग्राम ने 20 अक्टूबर 2026 को इस समस्या की पुष्टि की, जब एक शोधकर्ता ने 17 अक्टूबर की शाम को इसकी सूचना दी थी। गूगल और eMudhra के अनुसार, बुनियादी ढाँचे में सेंध लगाकर कुंजियाँ चुराई नहीं गई थीं; बल्कि 30 अप्रैल, 2025 को कुंजी निर्माण समारोह के दौरान एक खामी के कारण मूल कुंजियों के साथ-साथ कमज़ोर कुंजियों का एक दूसरा सेट भी बन गया था। सुरक्षा शोधकर्ताओं ने प्रदर्शित किया कि इन कमज़ोर निजी कुंजियों को सार्वजनिक प्रमाणपत्रों से कुछ ही सेकंड में आसानी से गणना करके निकाला जा सकता है।
ब्राउज़र और सॉफ्टवेयर की प्रतिक्रियाएँ
प्रमुख ब्राउज़रों और सॉफ्टवेयर पारिस्थितिक तंत्रों ने जोखिम को कम करने के लिए त्वरित कदम उठाए:
- क्रोम और फ़ायरफ़ॉक्स: 17 अक्टूबर को रिपोर्ट मिलने के कुछ ही घंटों के भीतर स्वचालित निरस्तीकरण सूचियों (CRLSets और OneCRL) को लागू किया गया।
- ऑपरेटिंग सिस्टम और पैकेज: डेबियन, उबंटू, कैनोनिकल, रेड हैट और विभिन्न लिनक्स वितरणों ने `emSign ECC Root CA - G3` और सेक्टिगो के `AAA Certificate Services` रूट जैसे प्रभावित रूट प्रमाणपत्रों को हटाने के लिए अपडेट जारी किए।
- गो (Go) भाषा: अविश्वसनीय श्रृंखलाओं को ब्लॉक करने के लिए अपनी मानक लाइब्रेरी में आठ समझौता की गई कुंजी हैश वाले तत्काल सुरक्षा अपडेट जारी किए।
- नोड.जेडएस और क्लाउडफ्लेयर: स्थिर प्रमाणपत्र बंडलों पर निर्भर पारिस्थितिक तंत्र की सुरक्षा के लिए अपडेट जारी किए गए।
व्यावहारिक निहितार्थ और सत्यापन
हालाँकि स्वचालित ब्राउज़रों ने अपडेट को सहजता से संभाल लिया, लेकिन स्थिर प्रमाणपत्र बंडलों पर निर्भर कई एप्लिकेशन (जैसे पायथन का सर्टिफ़ी, कर्ल या कस्टम कंटेनर) निरस्तीकरण सूचियों की जाँच नहीं करते हैं। परिणामस्वरूप, प्रभावित रूट हटाने से वैध वेबसाइटों तक पहुँच बाधित हो सकती है जब तक कि प्रशासक वैकल्पिक पदानुक्रमों पर स्विच नहीं कर लेते। प्रशासकों और डेवलपर्स को यह सत्यापित करना चाहिए कि उनके सॉफ्टवेयर वातावरण अद्यतन ट्रस्ट बंडलों का उपयोग कर रहे हैं या नहीं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 OpenClaw ने विभिन्न संस्करणों के लिए विस्तृत सॉफ्टवेयर अपडेट और सुरक्षा सुधार जारी किए
 अडाणी एयरपोर्ट्स और IHCL ने चार शहरों में आठ एयरपोर्ट होटलों के लिए समझौते पर हस्ताक्षर किए
 आकांक्षी जिला कार्यक्रम: उत्तर प्रदेश के आठ जिलों में विकास के आंकड़े दर्ज
 एंड्रॉइड एसएमएस ऑफ डेथ Vulnerability का खुलासा: क्रैश बग और फिक्स से जुड़ी जानकारी
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट