प्रमुख वेबसाइटों के आगंतुकों के आईफोन और क्रिप्टो को बनाया गया साइबर हमले का निशाना
· GlobeWire Daily Editorial Desk · Source: www.cnet.com
चित्र: CNET · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
साइबर सुरक्षा शोधकर्ता स्कॉट हेल्मे और समाचार रिपोर्टों के अनुसार, सोमवार को कई लोकप्रिय वेबसाइटों पर आने वाले आगंतुकों को एक साइबर हमले का सामना करना पड़ा, जिसमें ऑप्टिमाइज़र प्लेटफॉर्म Optimizely के माध्यम से मैलिशियस जावास्क्रिप्ट इंजेक्ट किया गया था। 'ऑप्टिजैक' (OptimJack) कहे जाने वाले इस हमले में क्रिप्टोकरेंसी चुराने, भुगतान कार्ड विवरण कैप्चर करने और पुराने आईओएस उपकरणों को लक्षित करने का प्रयास किया गया।
प्रभावित प्लेटफॉर्म और प्रतिक्रिया
शोधकर्ता स्कॉट हेल्मे और प्लेटफॉर्म रिपोर्ट यूआरआई के अनुसार, प्रभावित वेबसाइटों में ज़ूम, बीबीसी, सीएनएन, सेल्सफोर्स, गिटलैब, आइकिया, एचएसबीसी, इक्विफैक्स, एयर फ्रांस-केएलएम, लेजर और पीकॉक शामिल थीं। ऑप्टिमाइज़ली ने बताया कि मैलिशियस कोड जोड़ने के लिए इसके एक्सपेरिमेंटेशन परीक्षण प्रणाली में एक वल्नरेबिलिटी का फायदा उठाया गया था, जिसे कंपनी ने ठीक करने और खातों को सुरक्षित करने का दावा किया है।
- आइकिया: ग्राहकों या डिजिटल सेवाओं पर संभावित प्रभाव की जांच करने की बात कही।
- ज़ूम: प्रोडक्शन एनवायरनमेंट में ऑप्टिमाइज़ली को अक्षम करने की सूचना दी और ग्राहक डेटा पर कोई असर न पड़ने की बात कही।
- इक्विफैक्स: ऑप्टिमाइज़ली का उपयोग बंद कर दिया और सिस्टम या डेटा से किसी भी समझौते की पहचान न होने की बात कही।
- सेल्सफोर्स और एचएसबीसी: कहा कि इस घटना से उनकी साइटें प्रभावित नहीं हुईं।
हमले के तरीके और प्रभाव
रिपोर्ट किए गए निष्कर्षों से संकेत मिलता है कि अज्ञात साइबर अपराधी ने ऑप्टिमाइज़ली स्निपेट्स के प्रोजेक्ट जावास्क्रिप्ट फ़ील्ड में मैलिशियस कोड डाला। इससे स्क्रिप्ट को विश्वसनीय होस्ट से लोड होने की अनुमति मिली जबकि क्रिप्टोकरेंसी भुगतान पतों को बदलने, भुगतान कार्ड विवरण कैप्चर करने और कुकीज़ तथा स्क्रीनशॉट चुराने का प्रयास किया गया।
- क्रिप्टोक्यूरेंसी चोरी: रिपोर्ट यूआरआई ने बताया कि हमले की शुरुआत के कुछ घंटों के भीतर $7,000 से अधिक की क्रिप्टोकरेंसी चुराई गई।
- सामान्य जोखिम: हेल्मे ने उल्लेख किया कि केवल पृष्ठ पढ़ने वाले उपयोगकर्ताओं को कम जोखिम था, हालांकि आगे की गई गतिविधियों के लिए विशिष्ट सावधानियों की सिफारिश की जाती है।
अनुशंसित सावधानियां और सत्यापन
प्रभावित साइटों पर जाने वाले व्यक्तियों के लिए सुरक्षा सलाह में शामिल हैं:
- भुगतान विवरण दर्ज करने पर बैंक स्टेटमेंट और कार्ड लेनदेन की समीक्षा करना और कार्ड बदलने पर विचार करना।
- यदि वॉलेट पते कॉपी और पेस्ट किए गए थे, तो क्रिप्टोकरेंसी लेनदेन गंतव्यों की जांच करना।
- सक्रिय सत्रों से लॉग आउट करना, पासवर्ड बदलना और रीस्टार्ट करने से पहले ऐप्पल उपकरणों को नवीनतम आईओएस संस्करण में अपडेट करना।
मूल घोषणाओं का सत्यापन प्रभावित संगठनों द्वारा जारी औपचारिक सुरक्षा सलाह और रिपोर्ट यूआरआई जैसे ट्रैकिंग प्लेटफॉर्म द्वारा प्रदान किए गए अपडेट की समीक्षा करके किया जा सकता है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 ऑप्टिमैजेल के माध्यम से लोकप्रिय वेबसाइटों को निशाना बनाने वाला बड़ा साइबर हमला
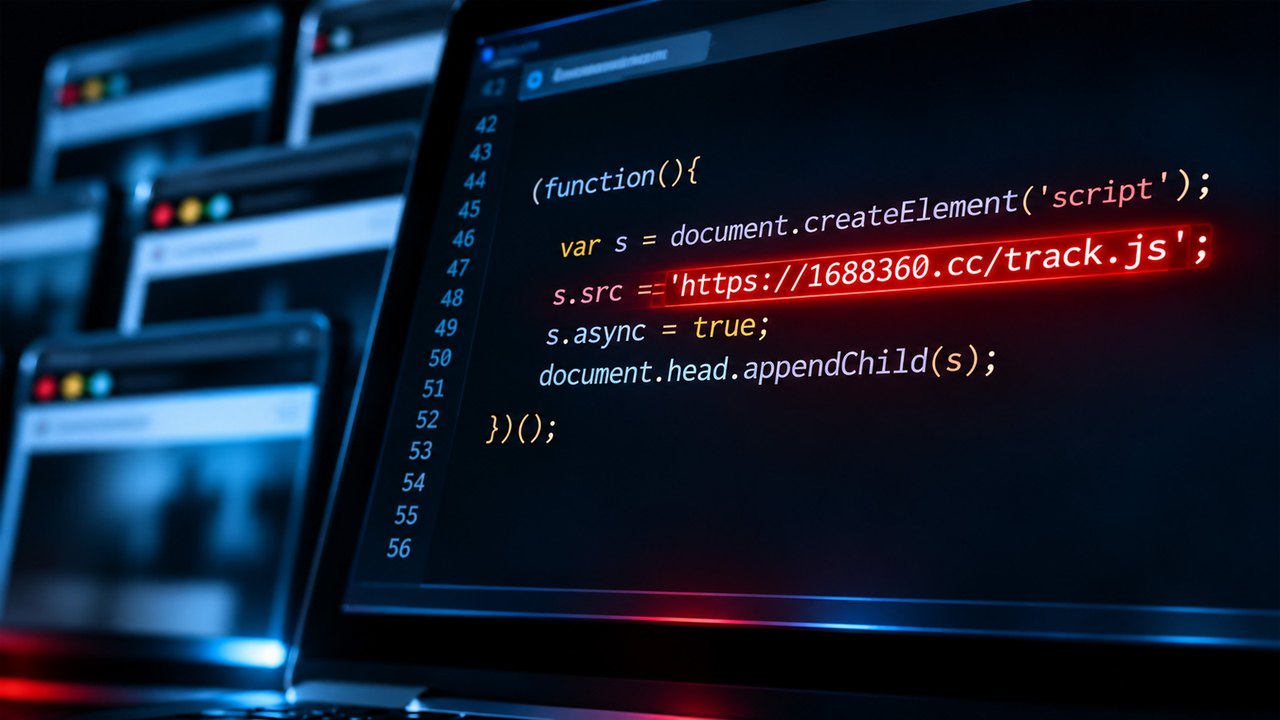 ऑप्टिमाइज्ले सप्लाई चेन हमले के कारण प्रमुख ब्रांडों की वेबसाइटों पर मैलवेयर का संक्रमण
 रूसी होस्टिंग दिग्गज बेगेट के क्लाउड प्लेटफॉर्म पर साइबर हमले में डेटा वाइप
 बािनेंस ने बड़े साइबर हमले और क्रिप्टोकरेंसी चोरी की सूचना दी