ऑप्टिमाइज्ले सप्लाई चेन हमले के कारण प्रमुख ब्रांडों की वेबसाइटों पर मैलवेयर का संक्रमण
· GlobeWire Daily Editorial Desk · Source: www.bleepingcomputer.com
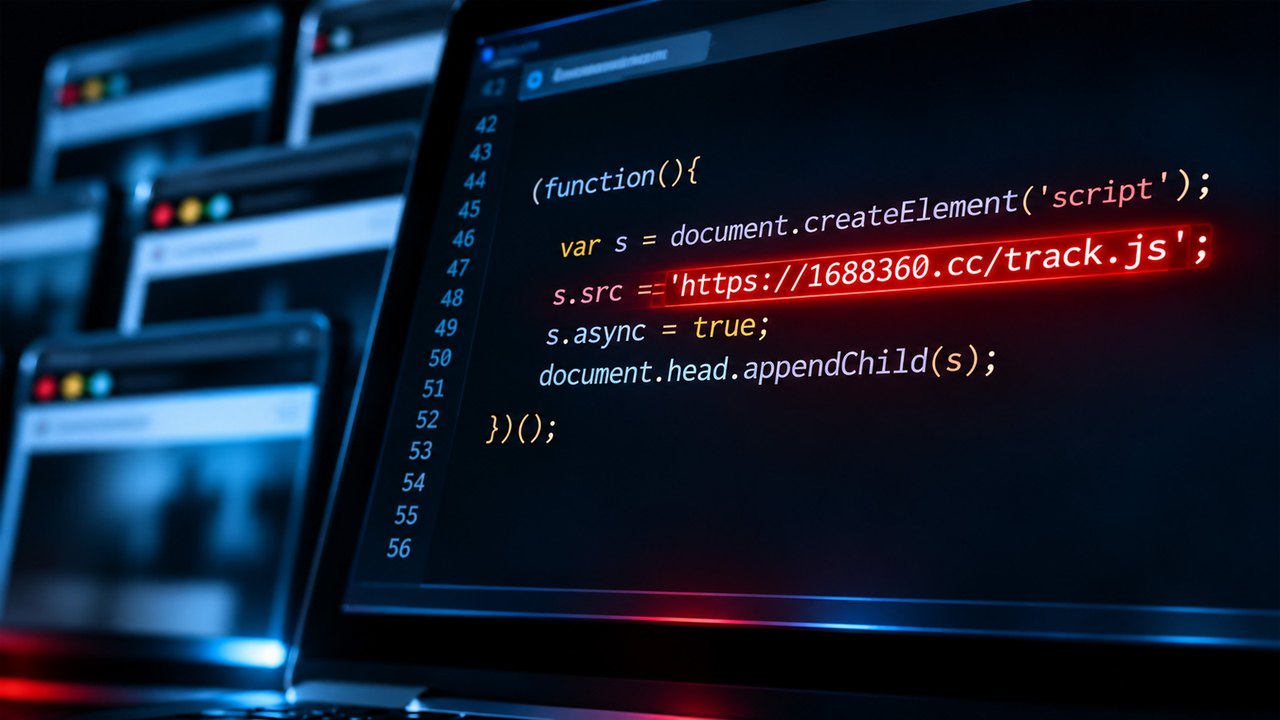
चित्र: BleepingComputer · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
डिजिटल अनुभव और एक्सपेरिमेंटेशन प्लेटफॉर्म ऑप्टिमाइज्ले (Optimizely) को लक्षित करने वाले एक संदिग्ध सप्लाई चेन हमले के कारण ज़ूम, सीएनएन, बीबीसी और सेल्सफोर्स सहित कई लोकप्रिय वेबसाइटों पर दुर्भावनापूर्ण जावास्क्रिप्ट लोड हो गया है। सुरक्षा शोधकर्ताओं ने बताया कि इस घटना ने आगंतुकों को ऐसे स्क्रिप्ट्स के संपर्क में ला दिया जो क्रिप्टोकरेंसी चुराने, भुगतान की जानकारी चुराने (स्किमिंग) और iOS उपकरणों को निशाना बनाने वाले मैलवेयर वितरित करने के लिए डिज़ाइन किए गए थे।
इस घटना का खुलासा सबसे पहले सुरक्षा शोधकर्ता स्कॉट हेल्म ने किया, जिन्होंने बताया कि उनकी टीम ने प्लेटफॉर्म के स्क्रिप्ट्स का विश्लेषण करने के बाद 178 संगठनों से जुड़ी 188 संक्रमित ऑप्टिमाइज्ले जावास्क्रिप्ट फाइलों की पहचान की। विश्लेषण के अनुसार, हमलावरों ने ग्राहक परियोजनाओं में दुर्भावनापूर्ण कोड डाला, जिससे कंपनी के कंटेंट डिलीवरी नेटवर्क (CDN) पर होस्ट की गई जावास्क्रिप्ट फाइलों ने वेबसाइटों पर मैलवेयर लोड कर दिया।
पुष्टि और तकनीकी विवरण
स्वतंत्र विश्लेषण से पुष्टि हुई कि प्रभावित साइटों पर दुर्भावनापूर्ण स्क्रिप्ट लोड हुए या लोड होने का प्रयास किया गया। तकनीकी जांच से पता चला कि हमलावरों ने एक बाहरी सर्वर से अतिरिक्त स्क्रिप्ट प्राप्त करने के लिए कोड डाला था। इंजेक्ट किए गए पेलोड ने सीधे संदर्भ और बेस64 एन्कोडिंग सहित विभिन्न अस्पष्टता तकनीकों का इस्तेमाल किया।
दुर्भावनापूर्ण track.js फ़ाइल में पहचानी गई मुख्य क्षमताओं में शामिल हैं:
- क्रिप्टोकरेंसी हाइजैकिंग: वेबपेज पर क्रिप्टोकरेंसी वॉलेट पते की निगरानी करता है और स्थानान्तरण को रोकने के लिए उन्हें हमलावर के नियंत्रित पतों से बदल देता है।
- पेमेंट कार्ड स्किमिंग: वेबपेज पर दर्ज क्रेडिट कार्ड नंबर, समाप्ति तिथि और सुरक्षा कोड खोजता है, और डेटा को बाहरी सर्वर पर भेजने का प्रयास करता है।
- iOS एक्सप्लॉइट डिलीवरी: विशिष्ट संस्करणों वाले आईफोन और आईपैड को लक्षित करने वाले सेकेंडरी पेलोड, जैसे कि कोरुना और डार्कस्वॉर्ड एक्सप्लॉइट किट लोड करता है।
- डेटा संग्रह: अनधिकृत पक्षों को प्रेषित करने के लिए ब्राउज़र कुकीज़, वेबपेज यूआरएल और स्क्रीनशॉट एकत्र करता है।
हेल्म की जांच में पाया गया कि स्क्रिप्ट से जुड़े क्रिप्टोकरेंसी वॉलेट को 16 नवंबर को लगभग $7,000 के लेनदेन प्राप्त हुए, जो सफल क्रिप्टोकरेंसी चोरी की गतिविधि को इंगित करता है।
सफाई और अज्ञात पहलू
सुधार के प्रयासों से संक्रमित फाइलों की संख्या में काफी कमी आई, जिसमें 16 नवंबर को यूटीसी के अनुसार केवल एक ही फ़ाइल में दुर्भावनापूर्ण कोड बचा था। हालांकि सबसे शुरुआती स्क्रिप्ट हाइजैकिंग का पता 16 नवंबर को सुबह-सुबह लगाया गया था, लेकिन सटीक माध्यम अभी भी निर्धारित नहीं किया गया है।
यह अभी भी अज्ञात है कि हमलावरों ने ग्राहक परियोजनाओं को संशोधित करने के लिए अनधिकृत पहुंच कैसे प्राप्त की। जांचकर्ताओं और निरीक्षकों ने अभी तक इस बात की पुष्टि नहीं की है कि इसमें ऑप्टिमाइज्ले के बुनियादी ढांचे से समझौता किया गया था, चुराए गए क्रेडेंशियल्स का उपयोग हुआ था, या किसी अन्य पद्धति का। प्रभावित संगठनों के लिए आधिकारिक सुरक्षा सलाह और प्लेटफॉर्म अपडेट की जांच करना उचित है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
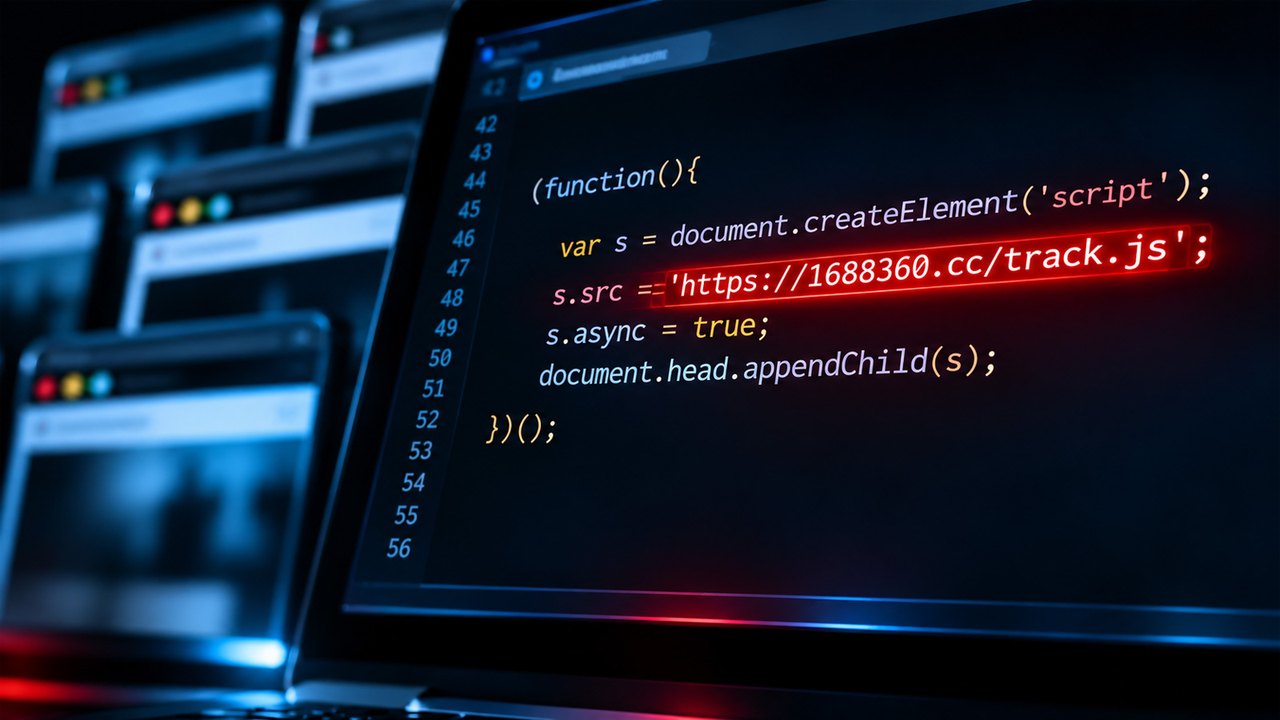 ऑप्टिमाइज्ड सप्लाई चेन अटैक ने प्रमुख वेबसाइटों में मैलवेयर इंजेक्ट किया
 ऑप्टिमैजेल के माध्यम से लोकप्रिय वेबसाइटों को निशाना बनाने वाला बड़ा साइबर हमला
 ऑप्टिमाइज्ले के बुनियादी ढांचे के जरिए सैकड़ों वेबसाइटों पर फैला खतरनाक मैलवेयर
 प्रमुख वेबसाइटों के आगंतुकों के आईफोन और क्रिप्टो को बनाया गया साइबर हमले का निशाना