ऑप्टिमाइज्ड सप्लाई चेन अटैक ने प्रमुख वेबसाइटों में मैलवेयर इंजेक्ट किया
· GlobeWire Daily Editorial Desk · Source: www.bleepingcomputer.com
चित्र: BleepingComputer · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
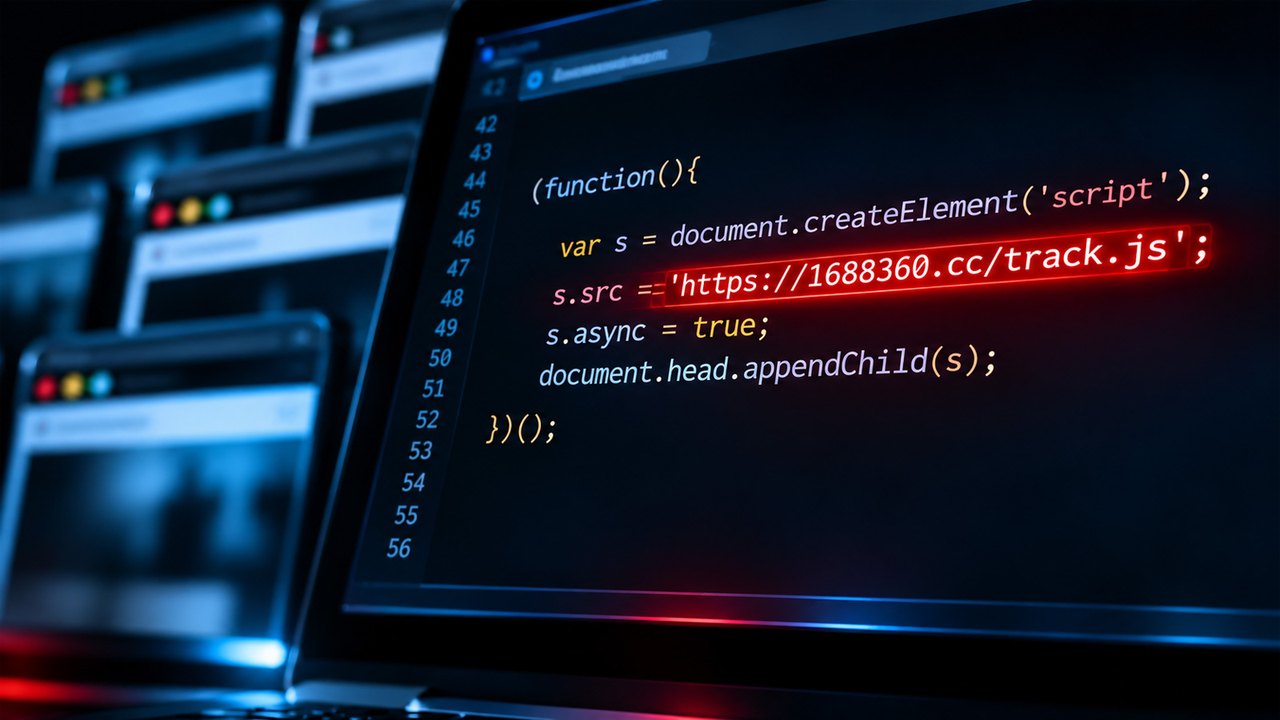
ऑप्टिमाइज्ड (Optimizely) को लक्षित करने वाले एक सप्लाई चेन हमले के कारण कई प्रमुख वेबसाइटों पर दुर्भावनापूर्ण जावास्क्रिप्ट लोड हो गया, जिससे विज़िटर ऐसे स्क्रिप्ट के संपर्क में आ गए जो क्रिप्टोकरेंसी और भुगतान जानकारी चुराने के साथ-साथ आईओएस कमजोरियों का फायदा उठाने के लिए डिज़ाइन किए गए थे।
ऑप्टिमाइज्ड एक डिजिटल अनुभव और प्रयोग प्लेटफॉर्म है जिसका उपयोग संगठन अपनी वेबसाइटों का परीक्षण और वैयक्तिकरण करने के लिए करते हैं। इसकी कार्यक्षमता ग्राहकों के वेबपेजों में ऑप्टिमाइज्ड जावास्क्रिप्ट फ़ाइलों को लोड करके प्रदान की जाती है।
घटना का विवरण और कंपनी की प्रतिक्रिया
ऑप्टिमाइज्ड ने पुष्टि की कि अनधिकृत पक्षों ने ग्राहक परियोजनाओं में दुर्भावनापूर्ण जावास्क्रिप्ट डालने के लिए अपने एक्सपेरिमेंटेशन अकाउंट साइनअप फ्लो में एक कमजोरी का फायदा उठाया।
- निवारण उपाय: ऑप्टिमाइज्ड ने बताया कि उसने कमजोर मार्ग तक पहुंच को अवरुद्ध कर दिया है, एक सुधार तैनात किया है, और प्रभावित परियोजनाओं से इंजेक्ट किए गए कोड को हटा दिया है।
- खाता सुरक्षा: प्लेटफॉर्म ने सक्रिय सत्र समाप्त कर दिए हैं, टोकन रद्द कर दिए हैं, और प्रभावित उपयोगकर्ता खातों के लिए पहुंच रीसेट कर दी है।
- जांच: ऑप्टिमाइज्ड ने कहा कि जांच जारी है और आधिकारिक स्टेटस पेज के माध्यम से अपडेट साझा किए जाएंगे।
सुरक्षा शोधकर्ता स्कॉट हेल्मे ने सबसे पहले इस गतिविधि का पता लगाया, यह रिपोर्ट करते हुए कि उनके विश्लेषण में 178 संगठनों से जुड़ी 188 संक्रमित ऑप्टिमाइज्ड जावास्क्रिप्ट फाइलें पाई गईं। urlscan.io का उपयोग करके बीपिंग कंप्यूटर द्वारा स्वतंत्र स्कैन ने पुष्टि की कि जूम, बीबीसी, सीएनएन, फॉक्स न्यूज, सेल्सफोर्स और गिटलैब सहित कई साइटों पर दुर्भावनापूर्ण स्क्रिप्ट लोड हुए या लोड होने का प्रयास किया गया।
दुर्भावनापूर्ण पेलोड क्षमताएं
संशोधित जावास्क्रिप्ट फ़ाइलों के विश्लेषण से पता चला कि हमलावरों ने एक बाहरी डोमेन से अतिरिक्त पेलोड प्राप्त करने के लिए डिज़ाइन किया गया कोड इंजेक्ट किया था। हेल्मे द्वारा प्रलेखित निष्कर्षों के अनुसार, दुर्भावनापूर्ण स्क्रिप्ट में कई कार्य शामिल थे:
- क्रिप्टोकरेंसी हाईजैकिंग: वेबपेजों पर क्रिप्टोकरेंसी वॉलेट पते की निगरानी करता है और उन्हें हमलावर द्वारा नियंत्रित पतों से बदल देता है।
- पेमेंट कार्ड स्किमिंग: दर्ज किए गए क्रेडिट कार्ड विवरण, जैसे नंबर और सुरक्षा कोड खोजता है और उन्हें बाहरी रूप से प्रसारित करने का प्रयास करता है।
- आईओएस एक्सप्लॉइट डिलीवरी: सेकेंडरी स्क्रिप्ट लोड करता है, जिन्हें कोरुना और डार्कस्वर्ड एक्सप्लॉइट किट के रूप में पहचाना जाता है, जो आईफोन और आईपैड के पुराने संस्करणों को लक्षित करते हैं।
- डेटा संग्रह: हमलावरों को प्रेषित करने के लिए ब्राउज़र कुकीज़, वेबपेज यूआरएल और स्क्रीनशॉट एकत्र करता है।
सेल्सफोर्स ने पुष्टि की कि वह अपनी वेबसाइटों पर उपयोग किए जाने वाले ऑप्टिमाइज्ड स्क्रिप्ट में संशोधनों की जांच कर रहा है और सावधानी के तौर पर स्क्रिप्ट को अक्षम कर दिया है।
व्यावहारिक निहितार्थ और सत्यापन
चूंकि कमजोरी का सटीक दायरा और अवधि स्पष्ट नहीं है, इसलिए प्रभावित प्लेटफॉर्म पर जाने वाले आगंतुकों को सावधानी बरतनी चाहिए:
- लेनदेन सत्यापित करें: जिन उपयोगकर्ताओं ने 16 नवंबर को क्रिप्टोकरेंसी ट्रांसफर किए, उन्हें जांच करनी चाहिए कि गंतव्य पते बदले तो नहीं गए थे।
- वित्तीय खातों की निगरानी करें: जिन लोगों ने भुगतान कार्ड विवरण दर्ज किया है, उन्हें अनधिकृत गतिविधि के लिए अपने विवरण की समीक्षा करनी चाहिए।
- डिवाइस अपडेट करें: आईफोन और आईपैड उपयोगकर्ताओं को यह सुनिश्चित करना चाहिए कि उनके ऑपरेटिंग सिस्टम नवीनतम उपलब्ध संस्करणों में अपडेट हैं।
घटना के संबंध में आधिकारिक घोषणाओं को सत्यापित करने के लिए, हितधारक status.optimizely.com पर ऑप्टिमाइज्ड के स्टेटस पोर्टल की निगरानी कर सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
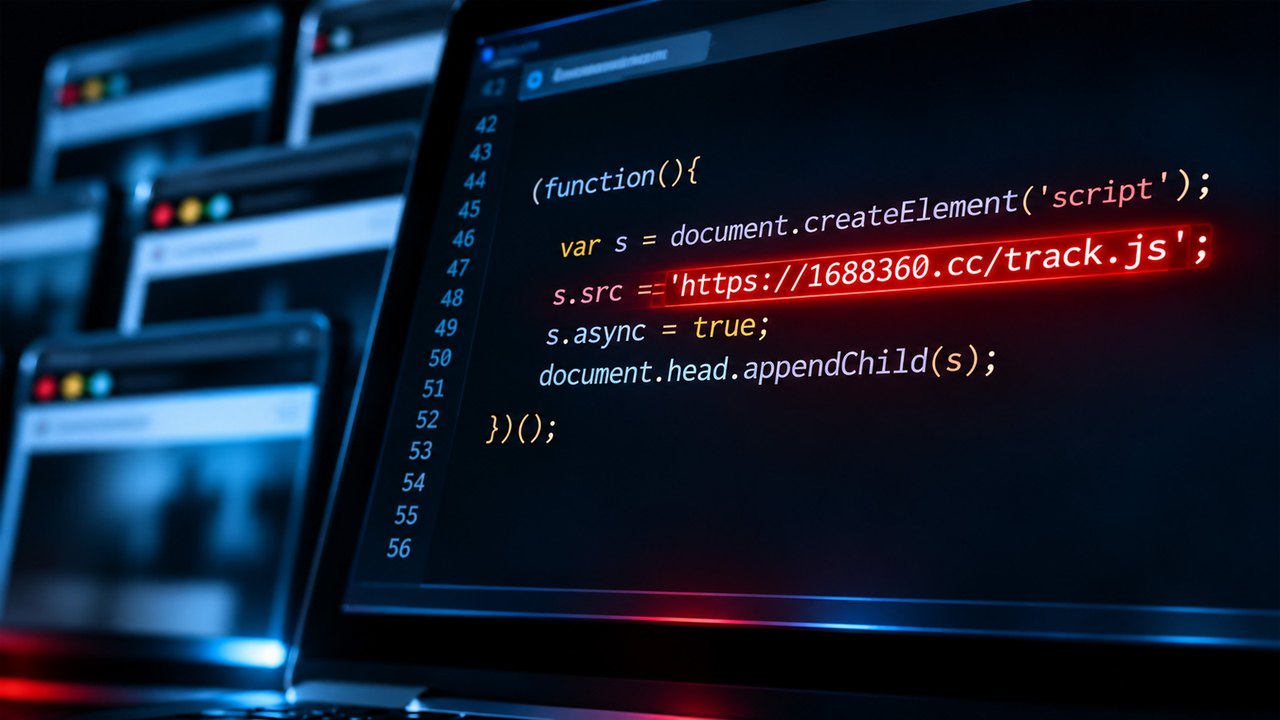 ऑप्टिमाइज्ले सप्लाई चेन हमले के कारण प्रमुख ब्रांडों की वेबसाइटों पर मैलवेयर का संक्रमण
 ऑप्टिमैजेल के माध्यम से लोकप्रिय वेबसाइटों को निशाना बनाने वाला बड़ा साइबर हमला
 ऑप्टिमाइज्ले के बुनियादी ढांचे के जरिए सैकड़ों वेबसाइटों पर फैला खतरनाक मैलवेयर
 दो ब्रिटिश हैकर्स को हाई-प्रोफाइल डेटा सेंधमारी और चोरी के लिए कानूनी कार्रवाई का सामना करना पड़ा