ऑप्टिमैजेल के माध्यम से लोकप्रिय वेबसाइटों को निशाना बनाने वाला बड़ा साइबर हमला
· GlobeWire Daily Editorial Desk · Source: timesofindia.indiatimes.com
चित्र: The Times of India · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
रिपोर्ट यूआरआई (Report URI) के सुरक्षा शोधकर्ताओं के अनुसार, एक बड़े पैमाने पर हुए साइबर हमले ने ऑप्टिमैजेल वेब (Optimizely Web) एक्सपेरिमेंटेशन प्लेटफॉर्म को प्रभावित किया, जिससे दुनिया की कई प्रमुख और अत्यधिक देखी जाने वाली वेबसाइटों के आगंतुक मैलवेयर के संपर्क में आ गए। इस अभियान ने विभिन्न क्षेत्रों के 178 संगठनों को प्रभावित किया और व्यक्तिगत कंपनियों के सर्वर में सीधे सेंध लगाए बिना मैलवेयर वितरित करने के लिए भरोसेमंद वेबसाइट बुनियादी ढांचे का उपयोग किया।
शोधकर्ताओं के अनुसार, हमलावरों ने ऑप्टिमैजेल वेब पर ग्राहकों की परियोजनाओं में दुर्भावनापूर्ण जावास्क्रिप्ट (JavaScript) इंजेक्ट किया। चूँकि यह मैलवेयर ऑप्टिमैजेल के अपने कंटेंट डिलीवरी नेटवर्क और सुरक्षा प्रमाण पत्र के माध्यम से डिलीट किया गया था, इसलिए यह विश्वसनीय प्रतीत हुआ और मानक पहचान विधियों से बच निकला।
उपयोगकर्ताओं और आईफोन उपकरणों पर प्रभाव
इंजेक्ट किए गए स्क्रिप्ट को कई दुर्भावनापूर्ण कार्य करने के लिए डिज़ाइन किया गया था, जिनमें शामिल हैं:
- हमलावर के नियंत्रण वाले वॉलेट में फंड भेजने के लिए क्रिप्टोकरेंसी वॉलेट पते बदलना।
- साइट फॉर्म में दर्ज भुगतान कार्ड विवरण चुराना।
- ब्राउज़र कुकीज़ और पेज के स्क्रीनशॉट एकत्र करना।
ऐप्पल उपकरणों का उपयोग करने वाले आगंतुकों के लिए, हमलावरों ने पुराने, अनपैच्ड सॉफ़्टवेयर संस्करणों को लक्षित करते हुए कोरूना (Coruna) और डार्कस्वर्ड (DarkSword) आईओएस एक्सप्लॉइट किट का उपयोग किया। रिपोर्ट यूआरआई ने बताया कि सोमवार शाम तक हमलावरों के वॉलेट में लगभग 7,040 डॉलर की सत्यापित क्रिप्टोकरेंसी ट्रांसफर हो चुकी थी।
समाधान और सिफारिशें
उपचारात्मक प्रयासों ने खतरे को काफी हद तक कम कर दिया, और सोमवार शाम तक अधिकांश दुर्भावनापूर्ण कोड हटा दिए गए। सुरक्षा विशेषज्ञों की सलाह है कि जिन लोगों ने भी सोमवार को प्रभावित साइटों का दौरा किया था, वे अपने उपकरणों को अपडेट करें, हालिया क्रिप्टोकरेंसी ट्रांसफर की समीक्षा करें, और अनधिकृत गतिविधि के लिए बैंक तथा कार्ड स्टेटमेंट पर नजर रखें। प्रकाशन के समय तक ऑप्टिमैजेल की ओर से कोई प्रतिक्रिया नहीं मिली थी।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
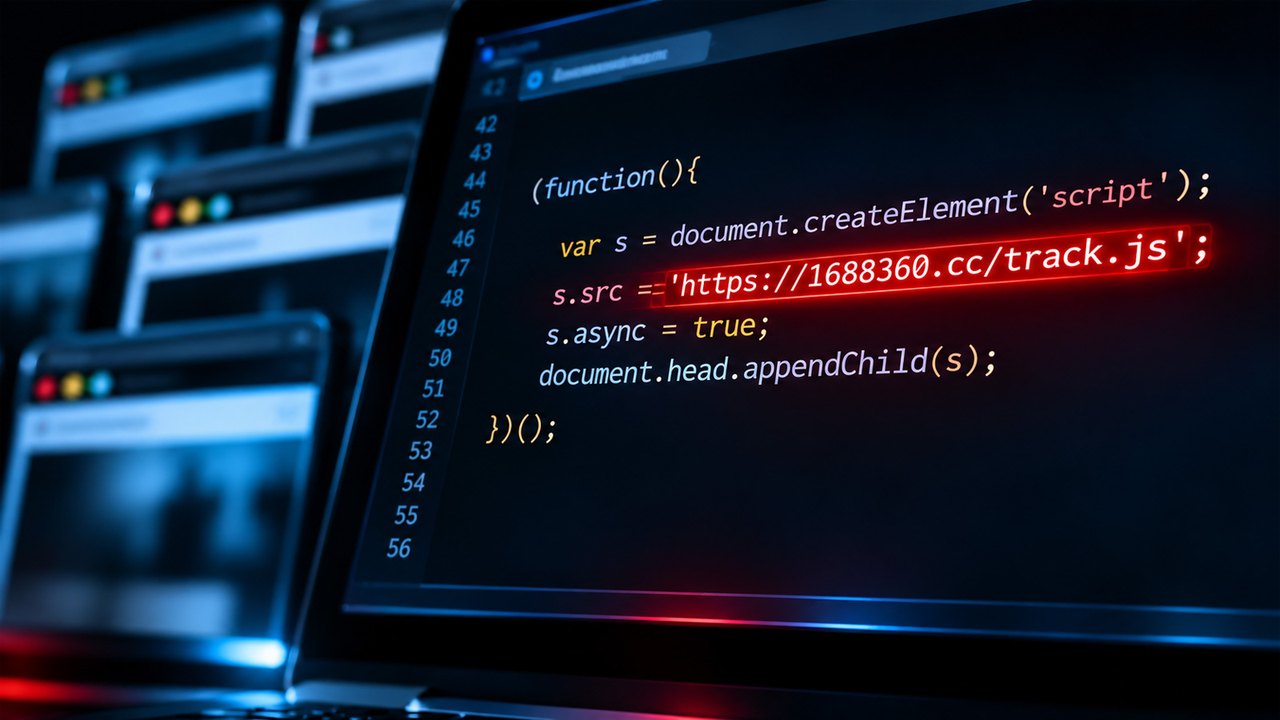 ऑप्टिमाइज्ड सप्लाई चेन अटैक ने प्रमुख वेबसाइटों में मैलवेयर इंजेक्ट किया
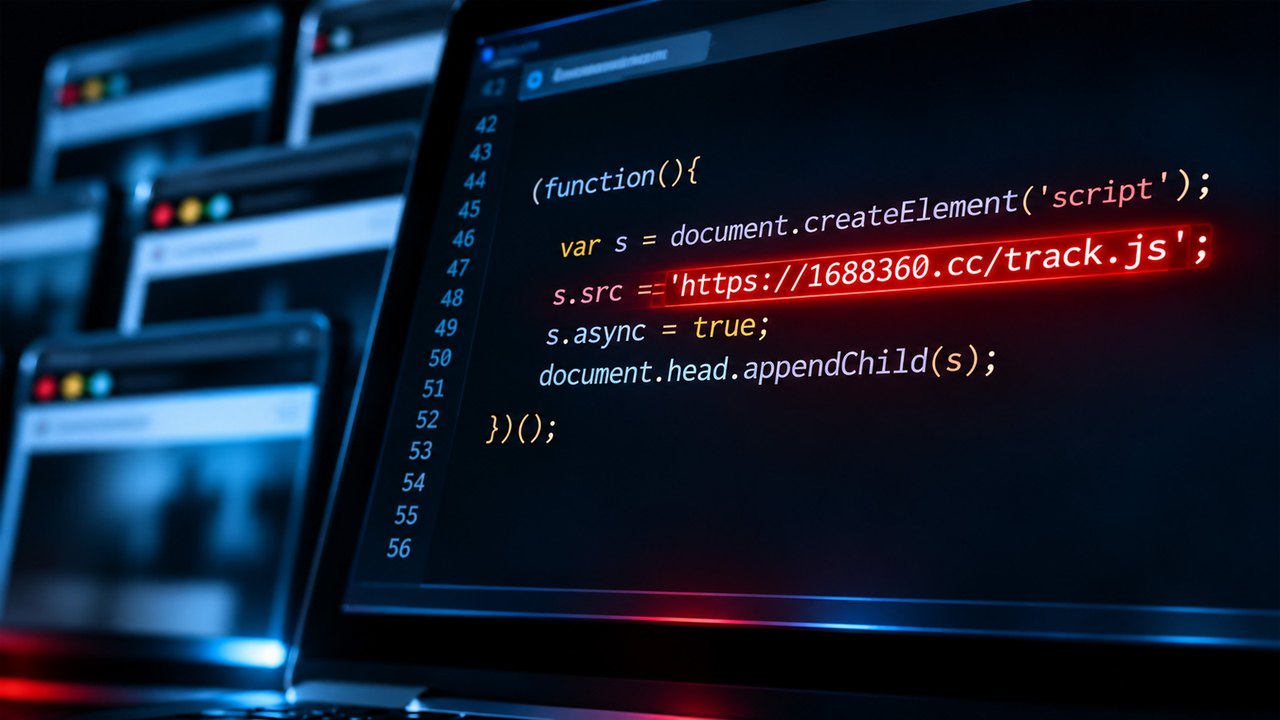 ऑप्टिमाइज्ले सप्लाई चेन हमले के कारण प्रमुख ब्रांडों की वेबसाइटों पर मैलवेयर का संक्रमण
 प्रमुख वेबसाइटों के आगंतुकों के आईफोन और क्रिप्टो को बनाया गया साइबर हमले का निशाना
 ऑप्टिमाइज्ले के बुनियादी ढांचे के जरिए सैकड़ों वेबसाइटों पर फैला खतरनाक मैलवेयर