साइबर सुरक्षा जागरूकता माह 2026: एआई के दौर में केवल बुनियादी सुरक्षा उपाय नाकाफी, विशेषज्ञों की चेतावनी
· GlobeWire Daily Editorial Desk · Source: timesofindia.indiatimes.com
चित्र: The Times of India · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
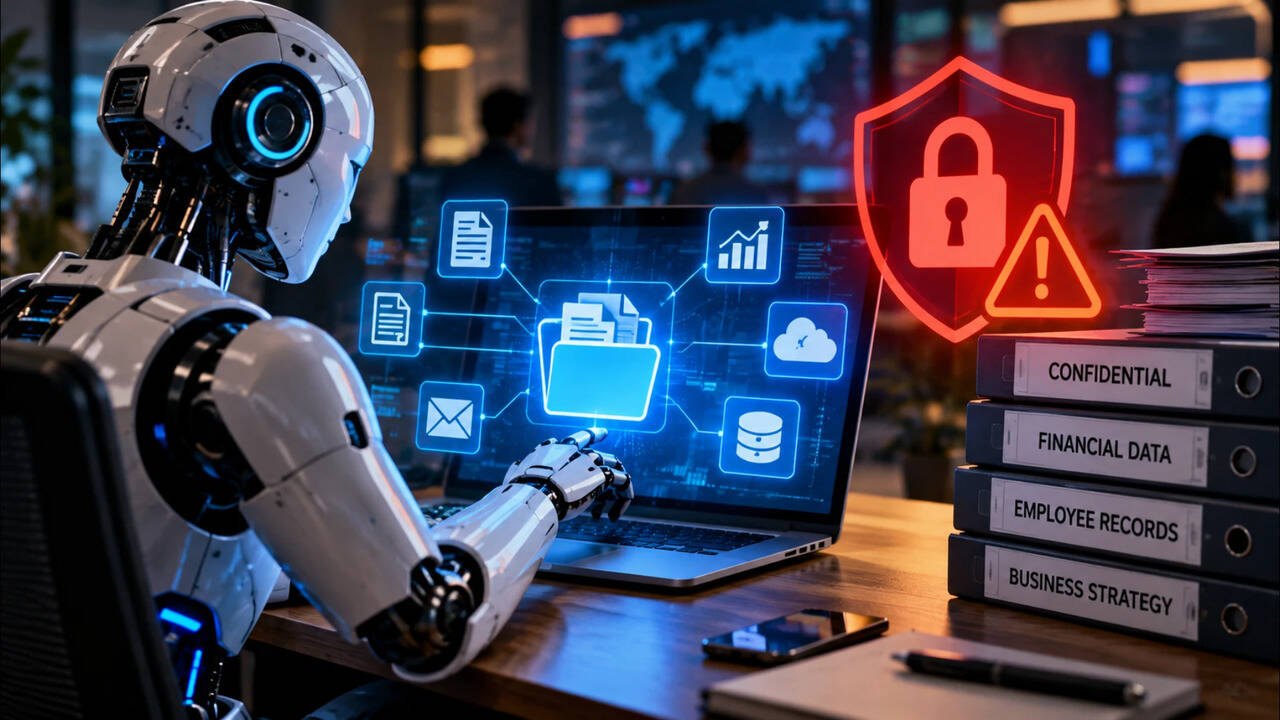
कृत्रिम बुद्धिमत्ता के युग में बदलते खतरे
साइबर सुरक्षा जागरूकता माह के अवसर पर, उद्योग विशेषज्ञों का कहना है कि डिजिटल प्रणालियों की सुरक्षा के लिए पारंपरिक बुनियादी उपाय अब पर्याप्त नहीं हैं। हालांकि मजबूत पासवर्ड और मल्टी-फर्क्टर प्रमाणीकरण जैसी बुनियादी आदतें अभी भी महत्वपूर्ण हैं, लेकिन कृत्रिम बुद्धिमत्ता (AI) के तेजी से प्रसार ने साइबर खतरों के स्वरूप को पूरी तरह बदल दिया है।
सुरक्षा विशेषज्ञों से प्राप्त रिपोर्टों के अनुसार, साइबर अपराधी अधिक तेज, परिष्कृत और स्वचालित हमले करने के लिए एआई का उपयोग कर रहे हैं। इनमें बिना टाइपिंग की गलतियों वाले अत्यधिक विश्वसनीय फ़िशिंग संदेश और कंपनी के अधिकारियों की नकल करने वाली डीपफ़ेक वॉयस कॉल शामिल हैं।
उद्योग के नेताओं द्वारा रेखांकित प्रमुख सुरक्षा चुनौतियाँ
- एआई-संचालित हमलों में वृद्धि: दुर्भावनापूर्ण तत्व सोशल इंजीनियरिंग को बढ़ाने, एपीआई कमजोरियों का फायदा उठाने और पारंपरिक पैच लागू होने से पहले सॉफ्टवेयर कमियों का लाभ उठाने के लिए एआई का उपयोग कर रहे हैं।
- नई डिजिटल पहचान: स्वायत्त सॉफ्टवेयर एजेंटों और एआई मॉडल को अब संवेदनशील डेटा और एपीआई तक पहुंच की आवश्यकता होती है, जिससे अनुमति से जुड़ी जटिल चुनौतियाँ पैदा होती हैं।
- आईटी और ओटी का अभिसरण: ऊर्जा और स्वास्थ्य सेवा जैसे क्षेत्रों में डिजिटल प्रणालियों के परिचालन तकनीक (OT) के साथ जुड़ने से एक प्रणाली की कमियां महत्वपूर्ण बुनियादी ढांचे को प्रभावित कर सकती हैं।
बुनियादी जागरूकता से आगे बढ़ना
सुरक्षा पेशेवरों का जोर है कि संगठनों को लचीलापन (resilience) बनाने के लिए व्यापक रणनीतियां अपनानी चाहिए। बताई गई सिफारिशों में शामिल हैं:
- नेटवर्क सेगमेंटेशन और निरंतर निगरानी के साथ "सिक्योर-बाय-डज़ाइन" फ्रेमवर्क लागू करना।
- कानूनी, आईटी और व्यावसायिक विभागों को शामिल करते हुए क्रॉस-फंक्शनल एआई शासन सुनिश्चित करना।
- स्वचालित खतरों की गति और पैमाने का मुकाबला करने के लिए एआई-संचालित रक्षा तंत्र तैनात करना।
मूल घोषणाओं की सत्यता कैसे जांचें
पाठक इन विकासों को समझने के लिए साइबर सुरक्षा एजेंसियों की आधिकारिक सलाह की समीक्षा कर सकते हैं और विशिष्ट कमजोरियों के संबंध में विक्रेता सुरक्षा बुलेटिनों की जांच कर सकते हैं। संगठनों को अपनी संपत्ति इन्वेंट्री का ऑडिट करने, स्वायत्त एजेंटों के लिए एक्सेस नियंत्रण की समीक्षा करने और रिपोर्ट किए गए खतरों को सत्यापित करने के लिए प्राथमिक स्रोतों से परामर्श करने के लिए प्रोत्साहित किया जाता है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 ‘ब्लैक अक्टूबर’: AI से जुड़ी सुरक्षा खामियों ने बढ़ाई वैश्विक साइबर संकट की चिंता
 साइबर हमलों के बीच आरबीआई ने बैंकों से सुरक्षा अनुपालन का मांगा प्रमाण
 साइबर सुरक्षा के उभरते खतरे: सप्लाई चेन से लेकर एआई-आधारित फ़िशिंग तक
 क्लाउडफ़्लेर ने तृतीय तिमाही में १८.२ मिलियन नेटवर्क‑लेयर DDoS हमले रोकें, 38 % वृद्धि
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
‘ब्लैक अक्टूबर’: AI से जुड़ी सुरक्षा खामियों ने बढ़ाई वैश्विक साइबर संकट की चिंतासाइबर हमलों के बीच आरबीआई ने बैंकों से सुरक्षा अनुपालन का मांगा प्रमाणसाइबर सुरक्षा के उभरते खतरे: सप्लाई चेन से लेकर एआई-आधारित फ़िशिंग तकक्लाउडफ़्लेर ने तृतीय तिमाही में १८.२ मिलियन नेटवर्क‑लेयर DDoS हमले रोकें, 38 % वृद्धि CyberStrikeAI और अन्य AI-संचालित अभियानों ने वैश्विक बुनियादी ढांचे को बनाया निशाना
 बाइनेंस का कामकाज बाधित: 6.3 अरब डॉलर की क्रिप्टोकरेंसी चोरी की आशंका