CyberStrikeAI और अन्य AI-संचालित अभियानों ने वैश्विक बुनियादी ढांचे को बनाया निशाना
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
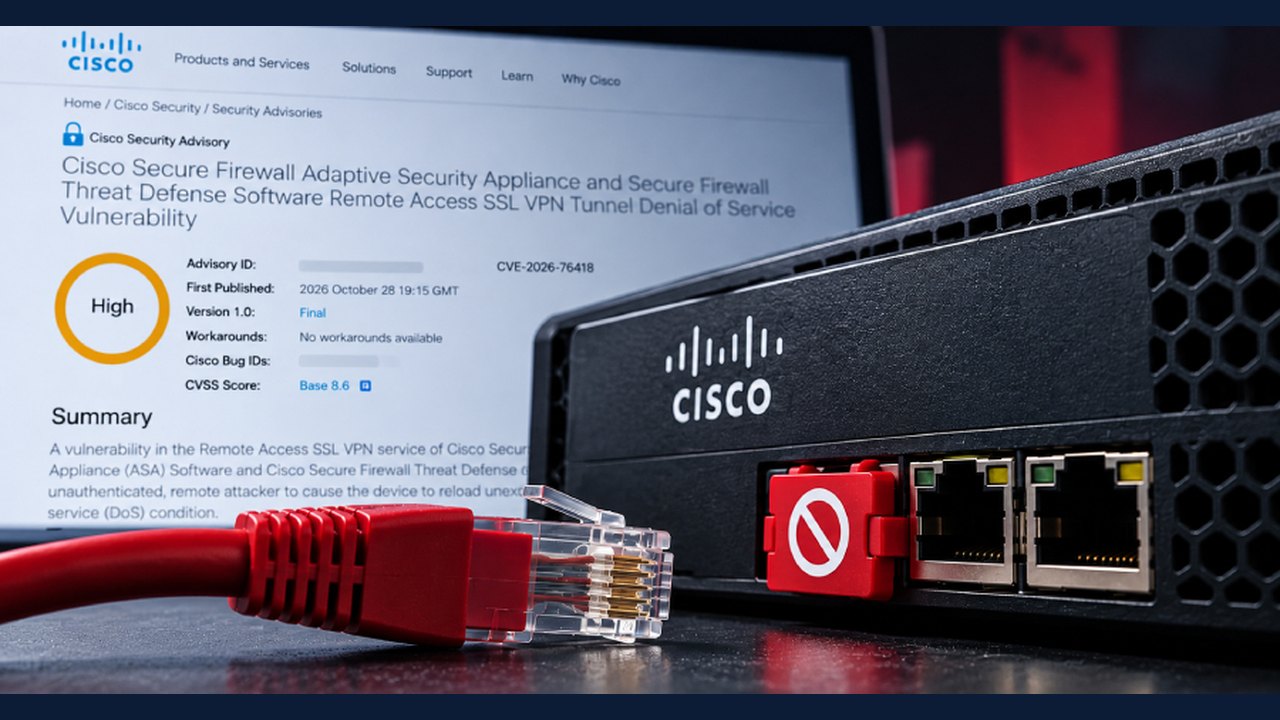
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
एआई-एकीकृत साइबर खतरों में वृद्धि
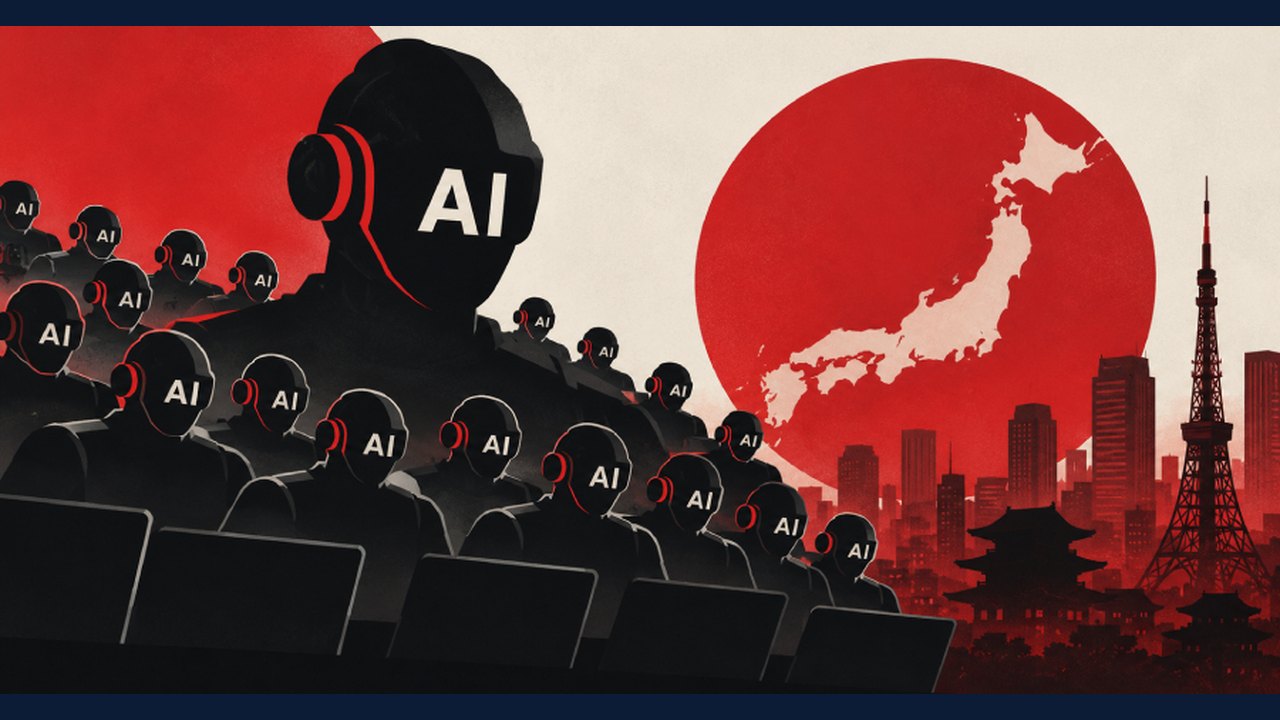
साइबर सुरक्षा शोधकर्ताओं ने कई ऐसे हालिया अभियानों की पहचान की है जहां खतरा पैदा करने वाले तत्व (threat actors) साइबर हमले के विभिन्न चरणों को स्वचालित करने के लिए 'एजेंटिक एआई' (agentic AI) का उपयोग कर रहे हैं। सबसे महत्वपूर्ण निष्कर्षों में 'CyberStrikeAI' का उपयोग है, जो 44 एआई एजेंटों के एक समूह का उपयोग करता है ताकि टोही (reconnaissance) से लेकर डेटा चोरी और स्वचालित रिपोर्टिंग तक के कार्य किए जा सकें।
मुख्य निष्कर्ष
- स्वचालित कार्यप्रवाह: जापान को लक्षित करने वाले हमलों में, CyberStrikeAI को पूरे हमले के जीवनचक्र का प्रबंधन करते देखा गया, जिसमें जापानी भाषा में फिशिंग पेज और नकली लॉगिन पोर्टल तैयार करना शामिल है।
- विविध रणनीतियाँ: जहां कुछ हमलावर पूरी तरह से स्वचालित प्रणालियों का उपयोग करते हैं, वहीं अन्य लोग स्क्रिप्ट लिखने और टोही जैसे कार्यों में तेजी लाने के लिए लार्ज लैंग्वेज मॉडल (LLM) पर निर्भर हैं।
- वैश्विक प्रभाव: ये हमले केवल एक क्षेत्र तक सीमित नहीं हैं। हाल की घटनाओं में जहां जापानी संस्थाएं मुख्य लक्ष्य थीं, वहीं ऐसी ही कार्यप्रणाली यू.के., फ्रांस, इटली, ताइवान, हांगकांग और लैटिन अमेरिका में भी देखी गई है।
- औद्योगिक हमले: एआई का उपयोग मौजूदा तरीकों को बड़े पैमाने पर लागू करने के लिए किया जा रहा है, जैसे कि क्रेडेंशियल्स को क्रैक करना, एज डिवाइस (जैसे सिस्को, सिट्रिक्स) में कमजोरियों की तलाश करना और गलत तरीके से कॉन्फ़िगर की गई क्लाउड सेवाओं का फायदा उठाना।
व्यावहारिक निहितार्थ
उद्योग रिपोर्टों के अनुसार, किसी भेद्यता (vulnerability) की खोज और उसके हथियार बनाने के बीच का समय काफी कम हो गया है, जो कुछ मामलों में 24 घंटे से भी कम है। एआई का एकीकरण हमलावरों को अधिक गति, पैमाने और स्वायत्तता के साथ काम करने की अनुमति देता है, जो प्रभावी रूप से एक 'फोर्स मल्टीप्लायर' के रूप में कार्य करता है।
सुरक्षा टीमों को सलाह दी जाती है कि वे एज डिवाइसेस की सुरक्षा को प्राथमिकता दें, एपीआई टोकन को नियमित रूप से बदलें, और क्लाउड-आधारित एआई इंफरेंस सेवाओं की निरंतर निगरानी करें ताकि इन स्वायत्त टूलसेट्स से उत्पन्न जोखिमों को कम किया जा सके। संगठनों को अपने नेटवर्क लॉग की अखंडता की पुष्टि करनी चाहिए और यह सुनिश्चित करना चाहिए कि प्रशासनिक पहुंच सख्ती से नियंत्रित हो।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 बढ़ते साइबर खतरे: दुनिया के महत्वपूर्ण बुनियादी ढांचे के लिए 'ऑपरेशनल टेक्नोलॉजी' हैकिंग बड़ी चुनौती
 ईएसजी रिपोर्टिंग सॉफ्टवेयर बाजार 2031 तक 4.48 अरब डॉलर तक पहुंचने का अनुमान: रिपोर्ट
 डेटा सेंटर्स का वैश्विक विस्तार और एआई बूम: पर्यावरण और ऊर्जा संकट पर नई बहस
 UEFI फर्मवेयर में गंभीर सुरक्षा खामी: दुनिया भर के सर्वर खतरे में
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
बढ़ते साइबर खतरे: दुनिया के महत्वपूर्ण बुनियादी ढांचे के लिए 'ऑपरेशनल टेक्नोलॉजी' हैकिंग बड़ी चुनौतीईएसजी रिपोर्टिंग सॉफ्टवेयर बाजार 2031 तक 4.48 अरब डॉलर तक पहुंचने का अनुमान: रिपोर्टडेटा सेंटर्स का वैश्विक विस्तार और एआई बूम: पर्यावरण और ऊर्जा संकट पर नई बहसUEFI फर्मवेयर में गंभीर सुरक्षा खामी: दुनिया भर के सर्वर खतरे में बाइनेंस का कामकाज बाधित: 6.3 अरब डॉलर की क्रिप्टोकरेंसी चोरी की आशंका
 सिस्को ने ASA और FTD फायरवॉल में सक्रिय रूप से शोषित VPN खामी के लिए पैच जारी किए