बुकिंग प्रदाता डेटा उल्लंघन के बाद फ़िशिंग घोटाले की चपेट में आए ऑस्ट्रेलिया भर के होटल
· GlobeWire Daily Editorial Desk · Source: www.abc.net.au
चित्र: www.abc.net.au · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
थर्ड-पार्टी बुकिंग प्रदाता आरएमएस (RMS) से जुड़े एक डेटा उल्लंघन ने तस्मानिया और पूरे ऑस्ट्रेलिया के कई होटलों को प्रभावित किया है, जिससे अतिथियों को सटीक आरक्षण विवरण के साथ लक्षित करने वाले परिष्कृत फ़िशिंग घोटाले सामने आए हैं।
29 अक्टूबर, 2026 को सामने आई इस घटना में अतिथियों के नाम, संपर्क विवरण और बुकिंग डेटा से समझौता किया गया है। आरएमएस के अनुसार, चुराई गई जानकारी का उपयोग दुर्भावनापूर्ण तत्वों द्वारा ईमेल, टेक्स्ट और व्हाट्सएप के माध्यम से संदेश भेजने के लिए किया गया है।
फ़िशिंग घोटाले का विवरण
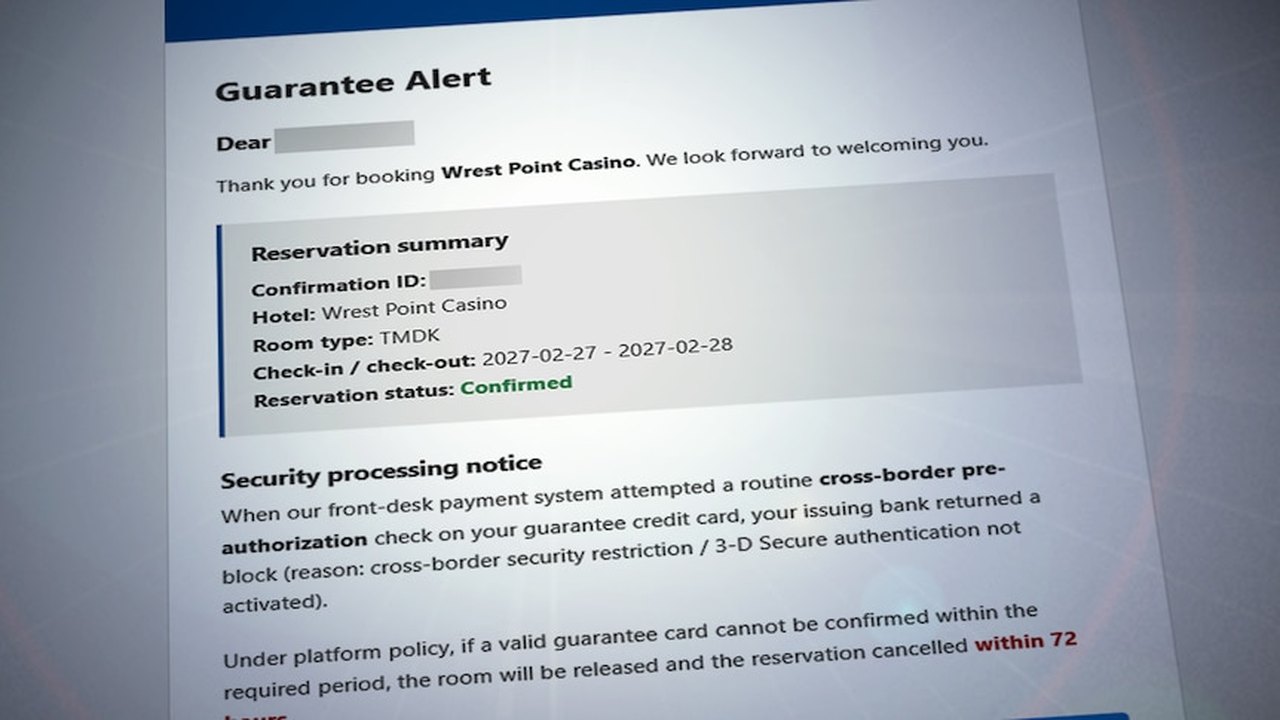
होबार्ट मेंरेस्ट पॉइंट कैसिनो जैसी संपत्तियों के अतिथियों ने ऐसे संदेश प्राप्त होने की सूचना दी है जिनमें वास्तविक आरक्षण सारांश, वास्तविक बुकिंग नंबर, कमरे के प्रकार और सही चेक-इन और चेक-आउट तिथियां शामिल हैं। धोखाधड़ी वाले संदेशों में दावा किया गया है कि बुकिंग के लिए उपयोग किया गया क्रेडिट कार्ड जारी करने वाले बैंक द्वारा अवरुद्ध कर दिया गया है और प्राप्तकर्ताओं से आग्रह किया जाता है कि वे आरक्षण रद्द होने से बचाने के लिए अपने भुगतान विवरण को अपडेट और सत्यापित करने के लिए एक लिंक पर क्लिक करें।
आरएमएस के मुख्य कार्यकारी अधिकारी एडम सेस्किस ने एक बयान में माफी मांगी और कहा कि घोटाले तेजी से परिष्कृत हो रहे हैं। हालांकि, उन्होंने पुष्टि की कि शुरुआती हैक के दौरान क्रेडिट कार्ड और अन्य भुगतान विवरण तक पहुंच नहीं बनाई गई थी।
प्रभावित संपत्तियां और प्रदाता
आरएमएस की बुकिंग प्रबंधन प्रणाली का उपयोग विश्व स्तर पर 6,000 से अधिक होटलों, हॉलिडे पार्कों और सर्विस अपार्टमेंट द्वारा किया जाता है। ऑस्ट्रेलिया में प्रभावित प्रदाताओं में शामिल हैं:
- फेडरल ग्रुप, जो तस्मानिया में रेस्ट पॉइंट कैसिनो और कंट्री क्लब संचालित करता है
- एएलएच होटल्स (ALH Hotels), जो नाइटसैप और नाइटेलियर आवास संचालित करते हैं
- डिस्कवरी पार्क्स, जिसमें क्रैडल माउंटेन का रिज़ॉर्ट शामिल है
- अंतर-राज्यीय हॉलिडे पार्क संचालक जैसे BIG4, Reflections और G'day Parks
विशेषज्ञ की सलाह और सत्यापन
विशेषज्ञों और कंपनी अधिकारियों ने संदिग्ध संचार प्राप्त करने वाले किसी भी व्यक्ति के लिए व्यावहारिक कदम सुझाए हैं:
- लिंक पर क्लिक न करें: संदिग्ध संदेशों को तुरंत हटा दें और उन्हें आगे न भेजें।
- डिवाइस सुरक्षित करें: यदि किसी लिंक पर क्लिक किया गया था, तो एंटीवायरस सॉफ़्टवेयर चलाएं और पासवर्ड बदलें।
- वित्तीय संस्थानों से संपर्क करें: जिस किसी ने अनजाने में भुगतान विवरण साझा किया है, उसे तुरंत अपने बैंक से संपर्क करना चाहिए।
- स्वतंत्र रूप से सत्यापित करें: रेस्ट पॉइंट सहित प्रभावित प्रदाताओं ने अतिथियों को ईमेल भेजकर यह विवरण दिया है कि वास्तविक संपर्क कैसे किया जाता है। यात्री आधिकारिक प्रकाशित फोन नंबरों या वेबसाइटों के माध्यम से सीधे आवास प्रदाताओं से संपर्क करके अलर्ट सत्यापित कर सकते हैं।
तस्मानिया विश्वविद्यालय के सहायक प्रोफेसर और साइबर सुरक्षा विशेषज्ञ जोएल स्कैनलान ने कहा कि हालांकि थर्ड-पार्टी सिस्टम डेटा के एकीकरण के कारण हैकर्स के सामान्य लक्ष्य हैं, लेकिन उनके पास अक्सर व्यक्तिगत होटलों की तुलना में अधिक सुरक्षा संसाधन होते हैं। उन्होंने उल्लेख किया कि ऐसी घटनाएं इस बात पर प्रकाश डालती हैं कि यह जानना कितना महत्वपूर्ण है कि कौन सा व्यक्तिगत डेटा उजागर होता है और लक्षित फ़िशिंग प्रयासों के प्रति सतर्क रहना आवश्यक है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 वेंडर साइबर हमले के बाद ट्रेडर ब्रोकरेज डेटा उल्लंघन की जांच शुरू
 Navigate360 डेटा उल्लंघन की जाँच शुरू, स्कूल टिप-लाइन रिकॉर्ड हुए उजागर
 डेल मोंटे फूड्स डेटा उल्लंघन: रैनसमवेयर हमले के बाद जांच शुरू
 तृतीय-पक्ष साइबर हमले के बाद लॉ फर्म ने बीसीडी ट्रैवल डेटा उल्लंघन की जांच शुरू की
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट