Microsoft 365 सत्र चुराने के लिए बने आधुनिक फ़िशिंग किट की अंदरूनी कहानी
· GlobeWire Daily Editorial Desk · Source: www.bleepingcomputer.com
चित्र: BleepingComputer · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
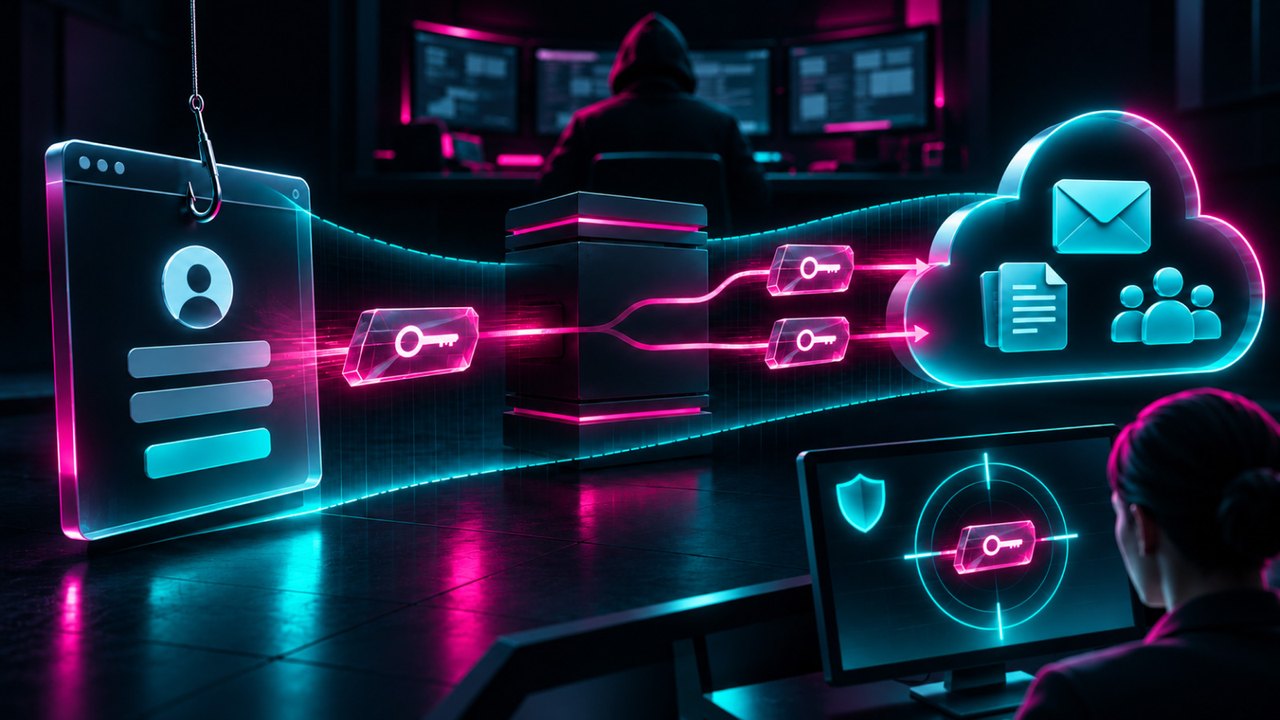
आधुनिक फ़िशिंग किट प्रशासनिक डैशबोर्ड और चौबीसों घंटे मिलने वाले समर्थन के साथ परिष्कृत सॉफ्टवेयर संचालन में बदल गए हैं, जिन्हें विशेष रूप से Microsoft 365 सत्र टोकन को लक्षित करने और चुराने के लिए डिज़ाइन किया गया है। हंट्रेस (Huntress) के सुरक्षा शोधकर्ताओं के अनुसार, ये प्री-पैकेज्ड टूल हमलावरों के लिए बाधा को कम करते हैं, जिससे वे पारंपरिक लॉगिन क्रेडेंशियल और मल्टी-फैक्टर प्रमाणीकरण (MFA) को दरकिनार करके सक्रिय क्लाउड सत्रों और ईमेल तक सीधी पहुंच प्राप्त कर लेते हैं।
टोकन चोरी और ट्रेडक्राफ़्ट को समझना
पारंपरिक क्रेडेंशियल चोरी के विपरीत, आधुनिक फ़िशिंग किट सक्रिय सत्र टोकन को कैप्चर करने और रीप्ले करने पर ध्यान केंद्रित करते हैं। हंट्रेस ने इन किटों द्वारा उपयोग की जाने वाली तीन प्राथमिक तकनीकों पर प्रकाश डाला है:
- डिवाइस कोड फ़िशिंग: पीड़ित सीधे पहचान प्रदाता के साथ प्रमाणीकरण करते हैं जबकि हमलावर परिणामी प्राधिकरण को कैप्चर कर लेते हैं, जिससे उपयोगकर्ता का घर्षण कम होता है क्योंकि किसी अपरिचित लॉगिन पृष्ठ का उपयोग नहीं किया जाता है।
- एडवरसरी-इन-द-मिडिल (AiTM): खतरे के अभिनेता नकली लॉगिन पृष्ठों या इंटरसेप्टेड एक्सचेंजों का उपयोग करके वास्तविक समय में प्रमाणीकरण प्रवाह को रिले करते हैं, और सफल MFA पूरा होने के बाद भी सत्र डेटा कैप्चर करते हैं।
- टोकन रीप्ले: हमलावर क्लाउड संसाधनों और ईमेल खातों तक तुरंत पहुंचने के लिए चुराए गए साइन-इन टोकन का पुन: उपयोग करते हैं।
विश्लेषित फ़िशिंग किट
हाल के महीनों में, शोधकर्ताओं ने Microsoft 365 को लक्षित करने वाले तीन उल्लेखनीय फ़िशिंग किटों का विश्लेषण किया:
- EvilTokens: 2026 की शुरुआत में रेलवे प्लेटफॉर्म-काइंड-ए-सर्विस का दुरुपयोग करने वाले डिवाइस कोड फ़िशिंग अभियान के दौरान खोजा गया, जिसे बाद में Microsoft की डिजिटल क्राइम्स यूनिट और एफबीआई के संयुक्त प्रयास के बाद एक संचालक की गिरफ्तारी से जोड़ा गया।
- Knight Office: एक AiTM फ़िशिंग किट जो वैध Microsoft 365 सत्र टोकन चुराती है, उन्हें ऑपरेटर कंसोल में फ़ीड करती है, और tenant खातों में निरंतरता सक्षम करती है।
- Kali365: एक नियंत्रण पैनल में बंडल किया गया फ़िशिंग-एज़-ए-सर्विस (PhaaS) ऑपरेशन जो डिवाइस कोड प्रवाह और रिवर्स-प्रॉक्सी लुभावने के माध्यम से टोकन कैप्चर करता है, जिसमें गतिविधि को बढ़ाने के लिए अंतर्निहित AI क्षमताएं शामिल हैं।
व्यावहारिक सुरक्षात्मक निहितार्थ और सत्यापन
पहचान से समझौते की जांच करने वाले डिफेंडरों को शुरुआती फ़िशिंग पृष्ठ से आगे देखकर lure से लेकर टोकन जारी करने और मेलबॉक्स गतिविधि तक पूरे हमले के अनुक्रम की जांच करनी चाहिए।
- खोज चरण: अपरिचित क्लाउड बुनियादी ढाचे से सफल साइन-इन की जांच करें, डिवाइस कोड प्रमाणीकरण की खोज करें, स्वचालित टोकन रीफ़्रेश की समीक्षा करें, और नए उपकरणों और प्रमाणीकरण विधियों का निरीक्षण करें।
- निवारण प्राथमिकताएं: रीफ़्रेश टोकन रद्द करें, अनधिकृत उपकरणों और विंडोज हेलो क्रेडेंशियल्स को हटाएं, जहां संभव हो वहां डिवाइस कोड प्रमाणीकरण को प्रतिबंधित करें, और मेलबॉक्स एक्सेस और फ़ॉरवर्डिंग नियमों की जांच करें।
मूल घोषणाओं और शोध निष्कर्षों को सत्यापित करने के लिए, सुरक्षा पेशेवर हंट्रेस द्वारा प्रकाशित आधिकारिक रिपोर्ट और Microsoft की सुरक्षा सलाह का परामर्श ले सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 माइक्रोसॉफ्ट ने अपने इग्नाइट कीनोट में कोपायलट को 'काम के लिए नया ओएस' बताया, ऑफिस ऐप्स को किया शामिल
 माइक्रोसॉफ्ट ऑथेंटिकेटर की गंभीर कमियों से एंड्रॉइड ऐप्स चुरा सकते थे सेशन टोकन
 जब सहकर्मी इंसान नहीं बल्कि एआई एजेंट हों: दफ्तरों का बदलता स्वरूप और नई चुनौतियाँ
 नॉर्डवीपीएन की चेतावनी: डार्क वेब पर 'GTA 6 PC' के नाम पर फैलाया जा रहा मैलवेयर