CVE-2026-98432 के रूप में चिन्हित लिनक्स कर्नेल टीसीपी त्रुटि चर्चा में
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
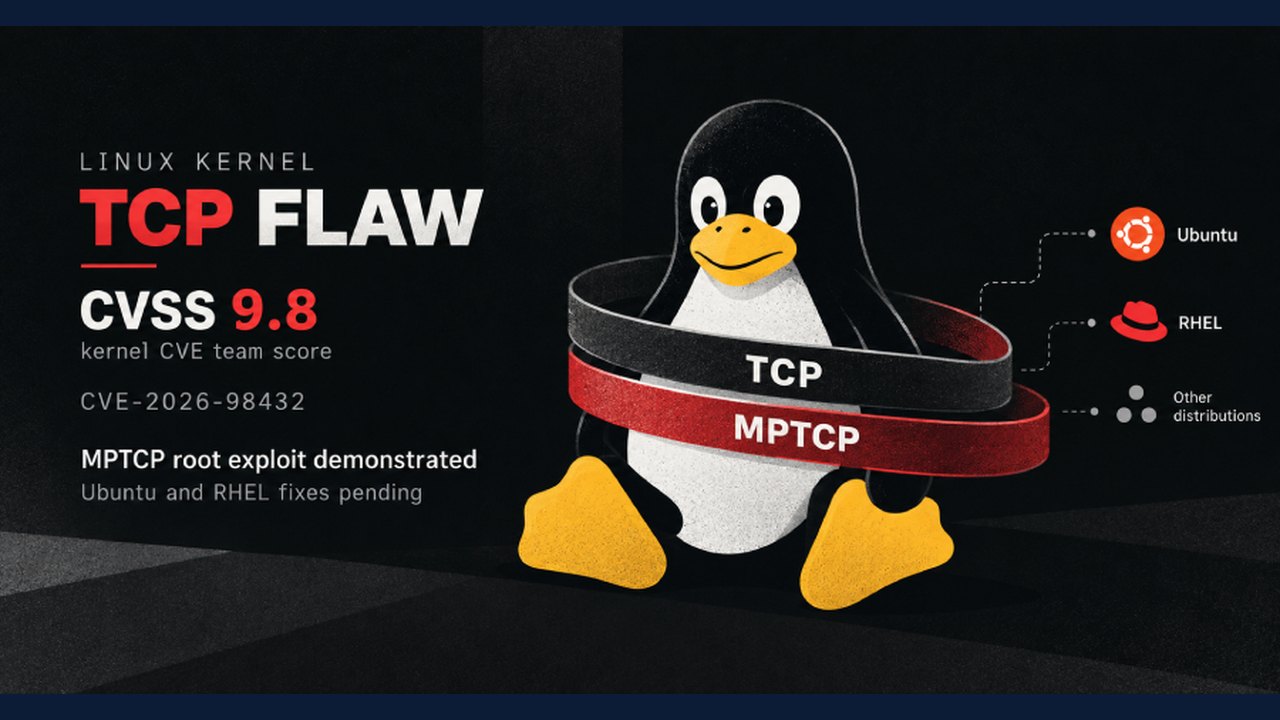
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
लिनक्स कर्नेल के टीसीपी कोड में एक त्रुटि, जिसे CVE-2026-98432 के रूप में ट्रैक किया गया है, उबुन्तो और रेड hat एंटरप्राइज लिनक्स (RHEL) सहित कई लिनक्स वितरणों को प्रभावित करती है। कर्नेल की सीवीई टीम ने सीवीएसएस पैमाने पर इसे 10 में से 9.8 रेटिंग दी है, जबकि विभिन्न वेंडर इसकी गंभीरता का आकलन अलग-अलग कर रहे हैं।
एंथ्रोपिक ने 27 अक्टूबर को बताया कि उसके एआई मॉडल ने एक ऐसे शोषण (एक्सप्लॉइट) को लिखने में मदद की जो मल्टीपाथ टीसीपी लिसनर वाले सर्वर पर इस खामी का उपयोग करता है। अक्टूबर के अंत तक, जहाँ डेबियन, ओरियन लिनक्स, सुसे और अमेज़न लिनक्स ने फिक्स जारी कर दिए हैं, वहीं उबुन्तो और आरएचईएल ने अभी तक कोई फिक्स कर्नेल पैकेज जारी नहीं किया है।
खामी और प्रभाव को समझना
- बग की प्रकृति: IPv4 टीसीपी हैंडशेक के दौरान एक यूज़-आफ्टर-फ्री रेस कंडीशन।
- वेंडर मतभेद: रेड हैट, अमेज़न, ओरकल और सुसे ने कर्नेल टीम के 9.8 स्कोर की तुलना में 5.9 से 8.1 के बीच कम सीवीएसएस स्कोर दिए हैं।
- शोषण की संभावना: एंथ्रोपिक द्वारा प्रदर्शित एक्सप्लॉइट में केएएसएलआर (KASLR) को繞ना और रूट के रूप में कमांड निष्पादित करना शामिल था, हालाँकि 29 अक्टूबर तक किसी सक्रिय शोषण की आधिकारिक सूचना नहीं है।
व्यावहारिक निहितार्थ और सत्यापन
प्रशासकों को निश्चित कर्नेल के वितरण की स्थिति को सत्यापित करने के लिए वेंडर सुरक्षा सलाहकारों की समीक्षा करनी चाहिए। यदि कर्नेल को सीधे बनाया जा रहा है, तो अपडेटेड स्थिर शाखाओं में फिक्स उपलब्ध हैं। गो-आधारित अनुप्रयोगों के लिए, गो सुरक्षा टीम ने उल्लेख किया है कि विशिष्ट पर्यावरण चर सेट करने से रनटाइम पर एमपीटिसीपी (MPTPC) अक्षम हो सकता है, हालांकि अंतर्निहित कर्नेल को अपग्रेड करना प्राथमिक अनुशंसित समाधान बना हुआ है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 CVE-2026-98432 का समाधान: लिनक्स कर्नेल IPv4 SYN यूज़-आफ्टर-फ्री कमज़ोरी
 क्रिटिकल लिनक्स कर्नेल खामी CVE-2026-98432 MPTCP सर्वरों पर रिमोट रूट हमलों की अनुमति देती है
 इनोरा सिक्योरिटी रिसर्च ने लिनक्स कर्नेल vulnerabilites और CVE विश्लेषण रिपॉजिटरी प्रकाशित की
 ईएसए ओपन डेज 2026 में छह संस्थानों में 23,000 से अधिक आगंतुकों ने लिया हिस्सा
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट