Google Cloud ने स्वायत्त साइबर हमलों का मुकाबला करने के लिए AI-संचालित डिफेंस पेश किया
· GlobeWire Daily Editorial Desk · Source: blog.google
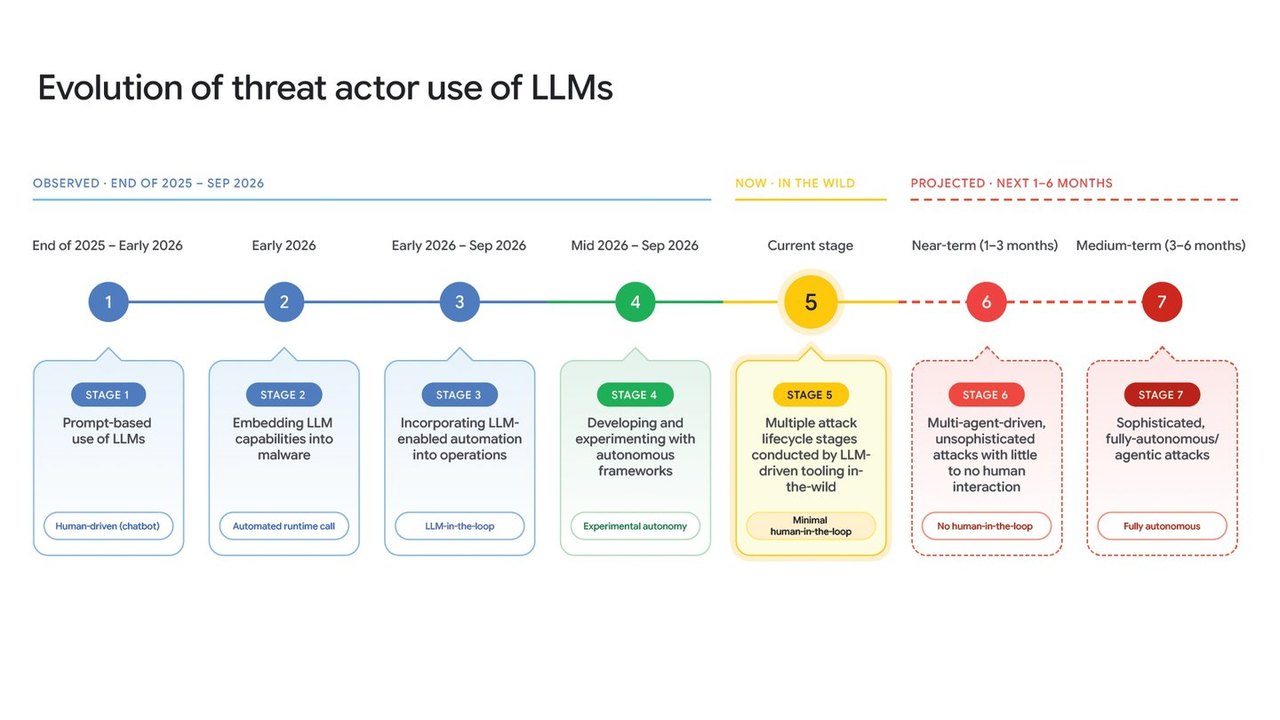
चित्र: Google · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
बढ़ते साइबर खतरे
गूगल क्लाउड ने हाल ही में रिपोर्ट दी है कि दुर्भावनापूर्ण तत्व साइबर हमलों के लिए स्वायत्त लार्ज लैंग्वेज मॉडल (LLM) फ्रेमवर्क का उपयोग कर रहे हैं। AI थ्रेट ट्रैकर के अनुसार, ये स्वचालित सिस्टम बिना किसी मानवीय हस्तक्षेप के सॉफ़्टवेयर अपडेट को स्कैन कर सकते हैं, ठीक की गई खामियों (पैच) की पहचान कर सकते हैं और उन पर हमले करने के लिए नए तरीके विकसित कर सकते हैं। यह तकनीक सुरक्षा परिदृश्य को बदल रही है, क्योंकि हमलावरों को अब मैन्युअल प्रक्रियाओं पर निर्भर रहने की आवश्यकता नहीं है।
एजेंटिक युग में सुरक्षा का पुनर्निर्माण
मशीन की गति से होने वाले खतरों से निपटने के लिए, गूगल क्लाउड ने 'गूगल AI थ्रेट डिफेंस' पहल शुरू की है। कंपनी का कहना है कि आधुनिक बुनियादी ढांचे को सुरक्षित करने के लिए केवल मानवीय गति से काम करने वाली सुरक्षा प्रतिक्रिया अब पर्याप्त नहीं है। यह डिफेंस सूट जोखिमों को सक्रिय रूप से कम करने के लिए निम्नलिखित घटकों को जोड़ता है:
- जेमिनी और फ्रंटियर मॉडल: उन्नत खतरे का पता लगाने के लिए उपयोग किया जाता है।
- विज़ (Wiz) एकीकरण: महत्वपूर्ण संदर्भ और खामियों को प्राथमिकता देने में सहायता करता है।
- कोडमेंडर (CodeMender): पहचानी गई खामियों को स्वचालित रूप से पैच करने की सुविधा प्रदान करता है।
- मैंडिएंट विशेषज्ञता: रक्षात्मक रणनीतियों को मजबूत करने के लिए पेशेवर खुफिया जानकारी प्रदान करता है।
सुरक्षा पेशेवरों के लिए आगे के कदम
गूगल क्लाउड ने हितधारकों को आधिकारिक गूगल क्लाउड थ्रेट इंटेलिजेंस ब्लॉग पर उपलब्ध नवीनतम 'AI थ्रेट ट्रैकर' रिपोर्ट की पूरी जानकारी पढ़ने के लिए प्रोत्साहित किया है। इसके अतिरिक्त, कंपनी 2027 के साइबर सुरक्षा परिदृश्य की तैयारी कर रही है और पेशेवरों को इन उभरती चुनौतियों का सामना करने में मदद करने के लिए 'गूगल क्लाउड प्रोफेशनल एजेंटिक आर्किटेक्ट' प्रमाणन जैसे नए प्रशिक्षण कार्यक्रम शुरू किए हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 क्वोेरम साइबर ने स्वायत्त साइबर रक्षा को आगे बढ़ाने के लिए ऑन्टिन का अधिग्रहण पूरा किया
 Salt Security ने ऑटोनॉमस डिफेंस क्षमताओं के साथ अपने एजेंटिक सिक्योरिटी प्लेटफॉर्म का विस्तार किया
 स्वायत्त एआई स्वार्म लीजन ने जीता टेंसेंट इंटेलिजेंट अटैक-डिफेंस चैलेंज
 एआई-संचालित रक्षा की ओर बदलाव: अमेरिकी सैन्य-औद्योगिक परिसर का नया स्वरूप