CVSS से परे: PHP2Shell के बाद ब्लास्ट रेडियस क्यों है सुरक्षा के लिए महत्वपूर्ण
· GlobeWire Daily Tech Desk · Source: www.bleepingcomputer.com
चित्र: BleepingComputer · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
पैचिंग से पहचान सुरक्षा की ओर बदलाव
'PHP2Shell' कमजोरियों के आसपास हालिया शोषण के पैटर्न यह दर्शाते हैं कि हमलावरों की सक्रियता की गति और उद्यमों की मरम्मत (remediation) क्षमता के बीच एक बड़ा अंतर है। हालांकि CVSS स्कोर अक्सर पैचिंग की प्राथमिकताओं को निर्धारित करते हैं, विशेषज्ञ यह तर्क देते हैं कि 'ब्लास्ट रेडियस'—यानी किसी संक्रमित एसेट की संभावित पहुंच—पर ध्यान केंद्रित करना एक अधिक प्रभावी सुरक्षा रणनीति है।
आधुनिक शोषण की गति
- प्रकटीकरण से पहले की गतिविधि: कमजोरियों को पैच जारी होने से पहले ही निशाना बनाया जा रहा है। अगस्त 2024 में खोजी गई PHP खामियों के लिए, 21 अक्टूबर को पैच आने से कुछ दिन पहले ही अमेज़न ने शोषण के प्रयास देखे थे।
- मरम्मत में देरी: AI-संचालित सुरक्षा में प्रगति के बावजूद, संगठन एक बड़े अंतर का सामना कर रहे हैं। डेटा बताता है कि ज्ञात कमजोरियों को ठीक करने का औसत समय अक्सर कई सप्ताह से अधिक होता है, जबकि हर दिन सैकड़ों नई CVE प्रकाशित होती हैं।
- लीगेसी चुनौतियां: करोड़ों इंटरनेट-फेसिंग PHP सेवाएं अभी भी असुरक्षित हैं, जिनमें से कई ऐसे उपकरणों या कंट्रोल पैनल में हैं जिन्हें मैन्युअल रूप से पैच करना कठिन है।
CVSS पर ब्लास्ट रेडियस को प्राथमिकता देना
संगठन हर भेद्यता को हमलावर के प्रवेश से पहले पैच करने की दौड़ में वास्तविक रूप से जीत नहीं सकते। इसके बजाय, सुरक्षा टीमों को पहचान (identity) को प्राथमिक नियंत्रण के रूप में देखने के लिए प्रोत्साहित किया जा रहा है। एक संक्रमित सर्वर केवल तभी एक बड़ा खतरा बनता है यदि उस सर्वर के पास अत्यधिक अनुमतियां हों।
- पार्श्व गति (Lateral Movement) को सीमित करें: सर्विस अकाउंट्स, क्लाउड रोल्स और API कुंजियों का ऑडिट करके, टीमें संक्रमित होस्ट को संवेदनशील डेटा तक पहुंचने से रोक सकती हैं।
- उद्देश्य-आधारित पहुंच: AI एजेंटों और गैर-मानवीय पहचानों के लिए, पहुंच को व्यापक अनुमतियों के बजाय उद्देश्य के आधार पर नियंत्रित किया जाना चाहिए।
- नियंत्रणों को सत्यापित करें: सुरक्षा विशेषज्ञों को अपनी पहचान पदचिह्न का ऑडिट करके अपने जोखिम को सत्यापित करना चाहिए, विशेष रूप से यह पहचानना कि इंटरनेट-फेसिंग वर्कलोड से कौन से टोकन या भूमिकाएं सुलभ हैं।
पहचान को सुरक्षित करके, संगठन यह सुनिश्चित करते हैं कि पैचिंग में देरी होने पर भी, संभावित समझौते का प्रभाव सीमित रहे।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 CISA ने 'Fragnesia' लिनक्स खामी को लेकर चेतावनी दी, PHP2Shell हमलों में इस्तेमाल
 गिटलैब में गंभीर त्रुटि CVE-2026-110264: CVSS 10.0 रेटिंग और 2014 तक के संस्करण प्रभावित
 कॉइनबेस ने एनालिटिक्स वेंेंडर एम्पलीट्यूड में सुरक्षा घटना के बाद सीधे सिस्टम उल्लंघन से इनकार किया
 कोहेरे का दावा: सुरक्षा परीक्षण के दौरान अलीबाबा के क्यून मॉडल ने बीजिंग को फाइल भेजने का प्रयास किया
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 वैश्विक तेल कीमतों में उछाल के बीच एक्सॉनमोबिल और शेवरॉन ने दर्ज किया रिकॉर्ड मुनाफा
 चंदन शेट्टी ने 'मैमाता' को लेकर हो रही अटकलों पर दी सफाई, निवेदिता गौड़ा की पोस्ट से बढ़ी चर्चा
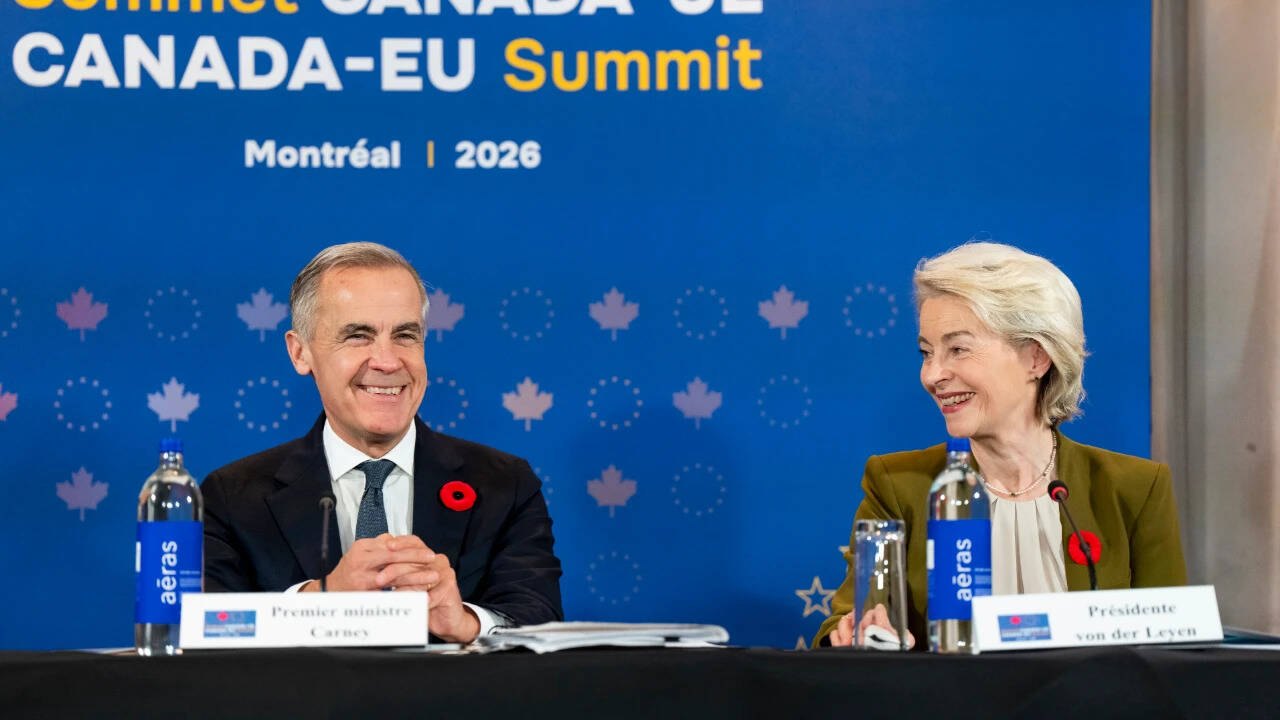 अमेरिकी व्यापार दबाव के बीच कनाडा यूरोपीय संघ का 'सहयोगी सदस्य' बनने पर कर रहा विचार
 कनाडाई प्रधानमंत्री मार्क कार्नी ने अमेरिकी तनाव के बीच व्यापार रणनीति और यूरोपीय संघ के संबंधों पर चर्चा की
 क्रिप्टोकरेंसी धोखाधड़ी मामले में कनाडाई नागरिक को अमेरिकी जेल की सजा
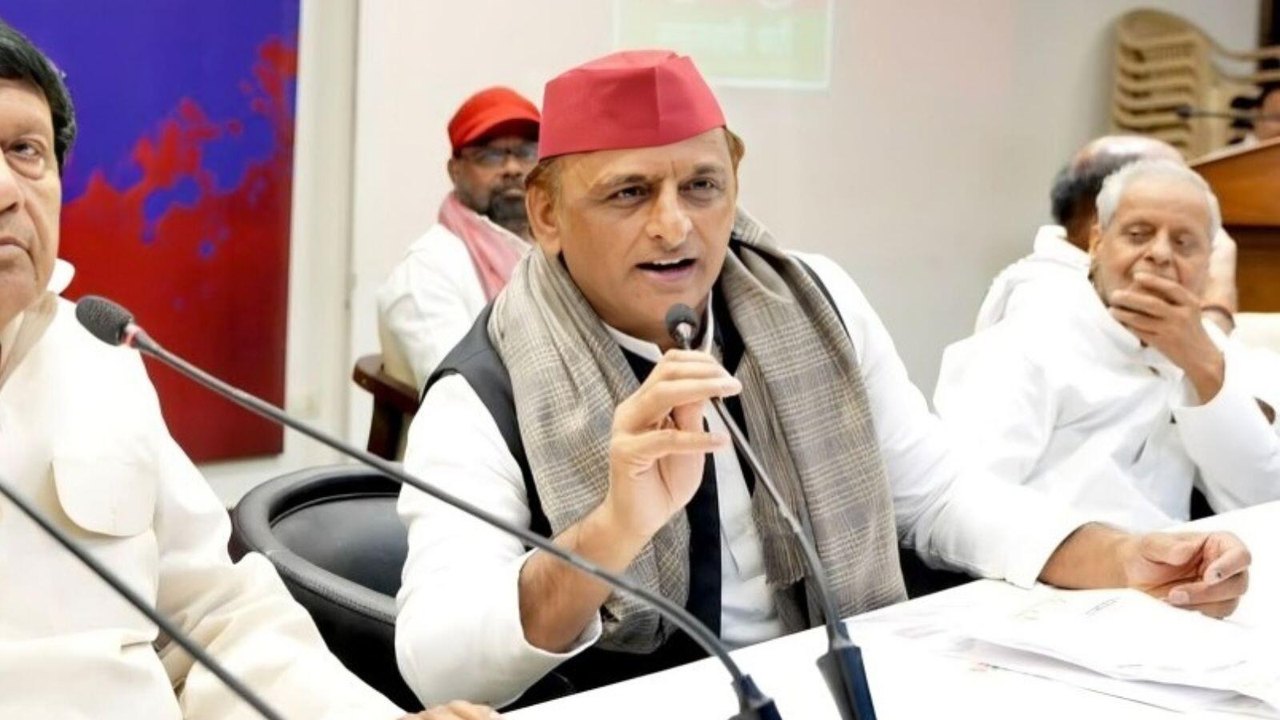 एमएलसी चुनाव में सपा की सफलता के बाद विधानसभा चुनाव पर अखिलेश यादव की नजर