CISA ने 'Fragnesia' लिनक्स खामी को लेकर चेतावनी दी, PHP2Shell हमलों में इस्तेमाल
· GlobeWire Daily Tech Desk · Source: www.bleepingcomputer.com
चित्र: BleepingComputer · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
खतरे का विवरण
अमेरिकी साइबर सुरक्षा और बुनियादी ढांचा सुरक्षा एजेंसी (CISA) ने लिनक्स कर्नेल की एक उच्च-गंभीरता वाली प्रिविलेज एस्केलेशन खामी, जिसे CVE-2026-46300 और "Fragnesia" के नाम से जाना जाता है, के बारे में चेतावनी जारी की है। इस खामी का उपयोग सक्रिय रूप से "PHP2Shell" हमले की श्रृंखला के साथ मिलकर किया जा रहा है।
तकनीकी जानकारी
Fragnesia लिनक्स के XFRM ESP-in-TCP सबसिस्टम में मौजूद एक लॉजिक बग है। यह "Dirty Frag" भेद्यता वर्ग का हिस्सा है। इसका लाभ उठाकर स्थानीय हमलावर प्रभावित लिनक्स वितरणों पर रूट-लेवल की अनुमतियां हासिल कर सकते हैं। यह खामी उन कर्नेल को प्रभावित करती है जिन्हें 13 मई, 2026 से पहले जारी किया गया था।
हमला करने का तरीका
सुरक्षा शोधकर्ताओं और CISA ने पाया है कि हमलावर Fragnesia को दो महत्वपूर्ण PHP कमजोरियों (CVE-2026-109618 और CVE-2026-109619), जिन्हें सामूहिक रूप से PHP2Shell कहा जाता है, के साथ जोड़ रहे हैं। हमले की सामान्य प्रक्रिया इस प्रकार है:
- प्रारंभिक पहुंच: PHP2Shell का उपयोग करके रिमोट कोड निष्पादित करना और PHP वेबशेल स्थापित करना।
- एस्केलेशन: रूट विशेषाधिकार प्राप्त करने के लिए Fragnesia का उपयोग करना।
- पोस्ट-एक्सप्लॉयटेशन: विशिष्ट लक्षित प्रणालियों को नुकसान पहुंचाने के लिए कस्टम स्क्रिप्ट तैनात करना।
ड्रीम सिक्योरिटी की रिपोर्ट के अनुसार, अमेरिका, जापान, ताइवान और दक्षिण कोरिया में दो दर्जन से अधिक सर्वर प्रभावित हुए हैं, जिनमें अमेरिकी सरकार से जुड़े तीन सर्वर भी शामिल हैं।
अनिवार्य सुरक्षा उपाय
बाइंडिंग ऑपरेशनल डायरेक्टिव (BOD) 26-04 के तहत, CISA ने Fragnesia और PHP2Shell दोनों को अपनी 'ज्ञात शोषित कमजोरियों' (KEV) सूची में जोड़ा है। संघीय एजेंसियों को इन खामियों को तय समय सीमा के भीतर ठीक करना अनिवार्य है:
- PHP2Shell (CVE-2026-109618/109619): गुरुवार तक समाधान आवश्यक।
- Fragnesia (CVE-2026-46300): शनिवार, 10 तारीख तक समाधान आवश्यक।
प्रशासकों को अपने लिनक्स कर्नेल संस्करणों और PHP इंस्टॉलेशन (विशेष रूप से Apache mod_php संस्करण 8.4.26) की जांच आधिकारिक सुरक्षा सलाहों के आधार पर करनी चाहिए ताकि यह सुनिश्चित हो सके कि वे असुरक्षित सिस्टम का उपयोग नहीं कर रहे हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 क्रिटिकल लिनक्स कर्नेल खामी CVE-2026-98432 MPTCP सर्वरों पर रिमोट रूट हमलों की अनुमति देती है
 CISA ने सक्रिय रूप से शोषित गंभीर ब्रोटली (Brotli) भेद्यता CVE-2026-111497 को KEV कैटलॉग में जोड़ा
 CISA ने गंभीर GitLab भेद्यता के सक्रिय रूप से शोषण की पुष्टि की
 CVSS से परे: PHP2Shell के बाद ब्लास्ट रेडियस क्यों है सुरक्षा के लिए महत्वपूर्ण
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 वैश्विक तेल कीमतों में उछाल के बीच एक्सॉनमोबिल और शेवरॉन ने दर्ज किया रिकॉर्ड मुनाफा
 चंदन शेट्टी ने 'मैमाता' को लेकर हो रही अटकलों पर दी सफाई, निवेदिता गौड़ा की पोस्ट से बढ़ी चर्चा
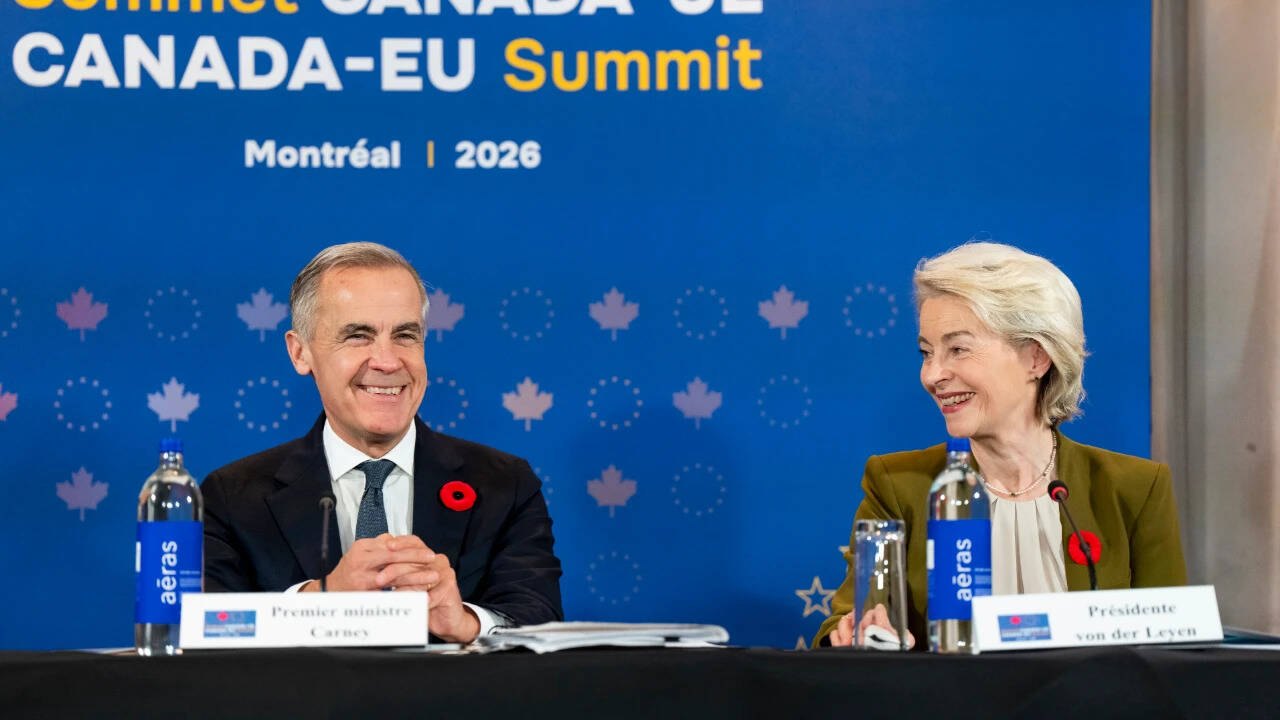 अमेरिकी व्यापार दबाव के बीच कनाडा यूरोपीय संघ का 'सहयोगी सदस्य' बनने पर कर रहा विचार
 कनाडाई प्रधानमंत्री मार्क कार्नी ने अमेरिकी तनाव के बीच व्यापार रणनीति और यूरोपीय संघ के संबंधों पर चर्चा की
 क्रिप्टोकरेंसी धोखाधड़ी मामले में कनाडाई नागरिक को अमेरिकी जेल की सजा
 एमएलसी चुनाव में सपा की सफलता के बाद विधानसभा चुनाव पर अखिलेश यादव की नजर