ऐप्स और सॉफ्टवेयर
GitHub ने कोपायलट ऐप के लिए सुरक्षा एक्सटेंशन पब्लिक प्रीव्यू में पेश किया
· GlobeWire Daily Editorial Desk · Source: github.blog
मुख्य बातेंGitHub ने GitHub Copilot ऐप के लिए एक नए सुरक्षा एक्सटेंशन की घोषणा की है, जो वर्तमान में पब्लिक प्रीव्यू में उपलब्ध है। घोषणा के अनुसार, यह एक्सटेंशन उपयोगकर्ताओं को मुख्य वेबसाइट या एडिटर पर स्विच किए बिना सीधे Copilot ऐप के भीतर रिपॉजिटरी कोड स्कैनिंग अलर्ट को प्रबंधित और हल करने की अनुमति देता है।
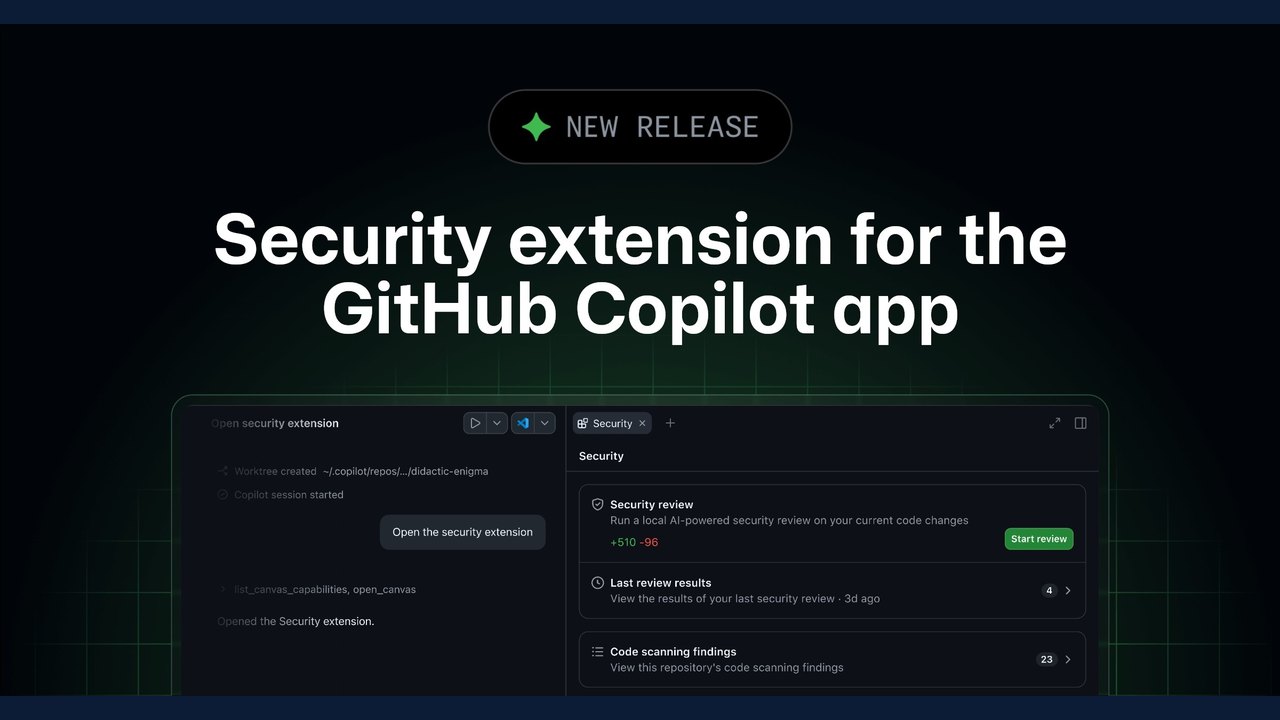
चित्र: The GitHub Blog · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
GitHub ने GitHub Copilot ऐप के लिए एक नए सुरक्षा एक्सटेंशन की घोषणा की है, जो वर्तमान में पब्लिक प्रीव्यू में उपलब्ध है। घोषणा के अनुसार, यह एक्सटेंशन उपयोगकर्ताओं को मुख्य वेबसाइट या एडिटर पर स्विच किए बिना सीधे Copilot ऐप के भीतर रिपॉजिटरी कोड स्कैनिंग अलर्ट को प्रबंधित और हल करने की अनुमति देता है।
सुरक्षा एक्सटेंशन की मुख्य विशेषताएँ
- केंद्रीकृत अलर्ट प्रबंधन: गंभीरता के अनुसार क्रमित खुले कोड स्कैनिंग अलर्ट को ब्राउज़, खोज और फ़िल्टर करें, प्रभावित कोड देखें, और लिंक किए गए पुल अनुरोधों की जाँच करें।
- AI-सहायता प्राप्त सुधार: Copilot से स्पष्ट करने या उन्हें ठीक करने के लिए कहने के लिए एक या एकाधिक अलर्ट चुनें। सुधार केवल स्थानीय वर्किंग कॉपी में लागू किए जाते हैं, जिससे डेवलपर्स को कमिट या पुश करने से पहले बदलावों की समीक्षा करने की अनुमति मिलती है।
- खारिज करना और अनुमोदन: यदि संगठन प्रत्याशित अलर्ट खारिज करने का उपयोग करता है, तो अलर्ट को सीधे खारिज करें या अनुमोदन के लिए भेजें।
- स्थानीय सुरक्षा समीक्षाएँ: पुल अनुरोध खोलने से पहले नई समस्याओं को पकड़ने के लिए वर्तमान परिवर्तनों पर `/security-review` कमांड चलाएँ, और जब कोड में बदलाव से पुनः समीक्षा की आवश्यकता हो तो सूचना प्राप्त करें।
- चैट एकीकरण: मौजूदा टूल अनुमति सेटिंग्स के अधीन, चैट में Copilot से अलर्ट के बारे में पूछें।
उपलब्धता और आवश्यकताएँ
- प्लेटफ़ॉर्म समर्थन: पब्लिक प्रीव्यू डेटा रेजिडेंसी के साथ github.com और GitHub Enterprise Cloud पर उपलब्ध है। GitHub Enterprise Server वर्तमान में समर्थित नहीं है।
- प्लान आवश्यकताएँ: इंस्टॉलेशन और स्थानीय `/security-review` निष्पादन के लिए किसी भी Copilot प्लान के साथ संगत। Copilot Business और Enterprise टियर के लिए प्रशासकों को GitHub Copilot ऐप पॉलिसी को सक्षम करने और प्लगइन अनुमति प्रबंधित करने की आवश्यकता होती है।
- कोड स्कैनिंग एकीकरण: मौजूदा अलर्ट देखने, ठीक करने और खारिज करने के लिए कोड स्कैनिंग सक्षम होना, उचित रिपॉजिटरी अनुमतियाँ, और निजी रिपॉजिटरी के लिए GitHub Code Security की आवश्यकता होती है।
- AI क्रेडिट उपयोग: Explain, Fix, और `/security-review` जैसी कार्रवाइयां चयनित मॉडल के आधार पर AI क्रेडिट का उपभोग करती हैं, जबकि ब्राउज़ करना और अलर्ट खारिज करना क्रेडिट का उपयोग नहीं करता है।
स्थापना और सत्यापन
- स्थापना के तरीके: उपयोगकर्ता टर्मिनल के माध्यम से `copilot plugin install github-security@awesome-copilot` का उपयोग करके एक्सटेंशन स्थापित कर सकते हैं, या GitHub Copilot ऐप के भीतर *Customize* चुनकर, `github-security` खोजकर, और *Install* पर क्लिक कर सकते हैं।
- उपयोग: एक बार सक्षम होने के बाद, रिपॉजिटरी के लिए किसी सत्र से सुरक्षा कैनवास खोला जा सकता है।
- सत्यापन: विवरण सत्यापित करने और अपडेट रहने के लिए उपयोगकर्ता आधिकारिक GitHub सुरक्षा एक्सटेंशन दस्तावेज़ की समीक्षा कर सकते हैं और GitHub Community फ़ोरम में चर्चाओं में शामिल हो सकते हैं।
यह खबर शेयर करें
मूल स्रोत पढ़ें: Security extension for the GitHub Copilot app
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 GitHub Copilot ऐप ने पब्लिक प्रीव्यू में प्रोजेक्ट्स और कंप्यूटर यूज़ पेश किए
 GitHub Copilot ने प्राकृतिक भाषा के माध्यम से सीधे इमेज बनाने और संपादित करने का सार्वजनिक पूर्वावलोकन पेश किया
 GitHub Copilot Fusion ने लोकल मॉडल रूटिंग का प्रिव्यू पेश किया
 GitHub ने इश्यू आर्टिफ़ेक्ट्स के लिए पब्लिक प्रीव्यू की घोषणा की
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट