पब्लिक एक्सप्लॉइट कोड ने साइनड्रॉप दावों के तहत विंडोज सीएलएफएस ड्राइवर को बनाया निशाना
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
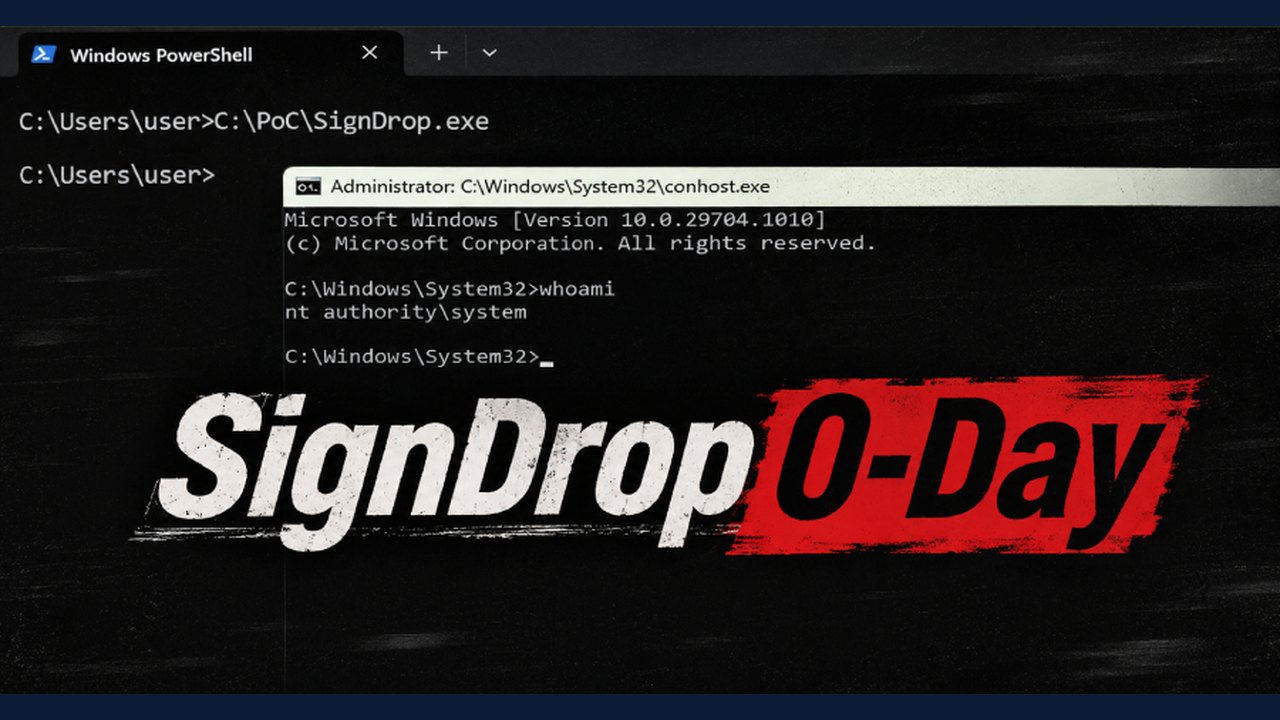
सार्वजनिक रूप से जारी किए गए एक्सप्लॉइट कोड का दावा है कि कॉमन लॉग फाइल सिस्टम ड्राइवर के माध्यम से स्थानीय विंडोज उपयोगकर्ता सिस्टम विशेषाधिकार प्राप्त कर सकते हैं। माइक्रोसॉफ्ट ने इस कथित कमियों की पुष्टि नहीं की है, कोई सीवीई (CVE) आवंटित नहीं किया है, और न ही कोई पैच जारी किया है। स्वतंत्र सुरक्षा आकलनों से संकेत मिलता है कि यह तकनीक विशिष्ट परिस्थितियों में काम करती है, हालांकि शोधकर्ताओं ने विश्वसनीयता की सीमाओं का उल्लेख किया है।
शोधकर्ता एमएसनाइटमेयर (MSNightmare) द्वारा 'साइनड्रॉप' (SignDrop) नाम दिए गए इस प्रूफ ऑफ कॉन्सेप्ट का लक्ष्य ड्राइवर में जोड़ी गई एक लॉग-ऑथेंटिकेशन सुविधा है। सीएलएफएस (CLFS) विंडोज में निर्मित एक लॉगिंग सबसिस्टम है जो विशेषाधिकार वृद्धि कमजोरियों का एक लगातार लक्ष्य रहा है। इन जोखिमों को कम करने के लिए, विंडोज 11 और विंडोज सर्वर 2025 के अपडेट में हैश-आधारित संदेश प्रमाणीकरण कोड और साथी .cnpf रिकवरी फाइलों का उपयोग करके एक प्रमाणीकरण जांच जोड़ी गई थी।
साइनड्रॉप प्रूफ ऑफ कॉन्सेप्ट कैसे काम करता है
प्रकाशित कोड और विवरण के अनुसार, यह तकनीक साथी .cnpf फ़ाइल के निर्माण के दौरान पाथ रीडायरेक्शन पर निर्भर करती है:
- एक मानक उपयोगकर्ता उपयोगकर्ता-नियंत्रित पथों का उपयोग करके एक सीएलएफएस लॉग और कंटेनर तैयार करता है।
- जब कोई विशेषाधिकार प्राप्त प्रक्रिया, विशेष रूप से प्रकाशित श्रृंखला में विंडोज डिफेंडर एंटीमेलवेयर सेवा, लॉग को खोलती है, तो ड्राइवर साथी फ़ाइल बनाता है।
- फ़ाइल निर्माण को किसी लक्षित स्थान पर पुनर्निर्देशित करने के लिए कथित तौर पर ऑब्जेक्ट मैनेजर प्रतीकात्मक लिंक का उपयोग किया जाता है।
- चूँकि फ़ाइल मूल लॉग की अनुमतियों को विरासत में लेती है, इसे सिस्टम विशेषाधिकारों के साथ बनाया जाता है जबकि यह मानक उपयोगकर्ता द्वारा लिखने योग्य बनी रहती है, जिसे शोधकर्ता का दावा है कि सिस्टम शेल में बदला जा सकता है।
परीक्षण किए गए सिस्टम में विंडोज 11 26एच2 और विंडोज सर्वर 2025 एक्सपेरिमेंटल बिल्ड शामिल हैं जब सीएलएफएस प्रमाणीकरण रजिस्ट्री मोड लागू या सीखने (मान 0 या 1) पर सेट होता है। रजिस्ट्री मान 2 या 3 के माध्यम से शमन को अक्षम करने से सिस्टम कथित हमला सतह से बाहर हो जाते हैं, लेकिन विक्रेता दस्तावेज़ीकरण चेतावनी देता है कि इससे मेमोरी भ्रष्टाचार के जोखिम फिर से खुल जाते हैं।
सत्यापन और स्वतंत्र मूल्यांकन
78researchlab के सुंगयुप नाम ने बताया कि शोधकर्ता हीवोन सॉन्ग ने एक्सप्लॉइट का परीक्षण किया और पाया कि यह काम करता है, साथ ही यह भी नोट किया कि इसमें परिचालन उपयोग के लिए आवश्यक विश्वसनीयता की कमी हो सकती है। एक्सप्लॉइट के लिए डिफेंडर का सक्षम होना आवश्यक है और यह लक्ष्य मशीन पर ध्यान देने योग्य व्यवहार उत्पन्न करता है, जैसे यूजर अकाउंट कंट्रोल संकेतों को बदलना।
- कोई सीवीई, सलाहकार, या आधिकारिक पैच जारी नहीं किया गया है।
- सीआईएसए (CISA) ने अपनी ज्ञात शोषित कमजोरियों की सूची में इस मुद्दे को सूचीबद्ध नहीं किया है।
- जंगल में किसी भी सक्रिय हमले की सूचना नहीं दी गई है।
प्रशासक `HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication` पर सीएलएफएस प्रमाणीकरण रजिस्ट्री कुंजी का निरीक्षण करके अपने जोखिम की जांच कर सकते हैं। आधिकारिक अपडेट और प्रतिक्रियाओं को ट्रैक करने के लिए विक्रेता सुरक्षा सलाहकारों की निगरानी करना अनुशंसित तरीका बना हुआ है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 क्रिटिकल FortiSIEM खामी के लिए अनऑथेंटिकेटेड रिमोट कोड एक्जीक्यूशन हेतु पब्लिक एक्सप्लॉइट PoC जारी
 असंतोषी शोधकर्ता ने विंडोज ज़ीरो-डे 'SignDrop' का खुलासा किया, सिस्टम-स्तर के विशेषाधिकार प्राप्त होने का दावा
 बाबर आजम का निजी जीवन: सार्वजनिक अटकलें, सेलिब्रिटी संबंध और कानूनी दावों की पड़ताल
 GitHub पर AI एप्लिकेशन और एजेंटों के लिए कोड स्कैनिंग पब्लिक प्रीव्यू में लॉन्च