नेटवर्क-बूटिंग सर्वर पर सिक्योर बूट से पहले कोड चलाने में सक्षम है क्रिटिकल 16 साल पुरानी यूईएफआई खामी
· GlobeWire Daily Tech Desk · Source: thehackernews.com
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
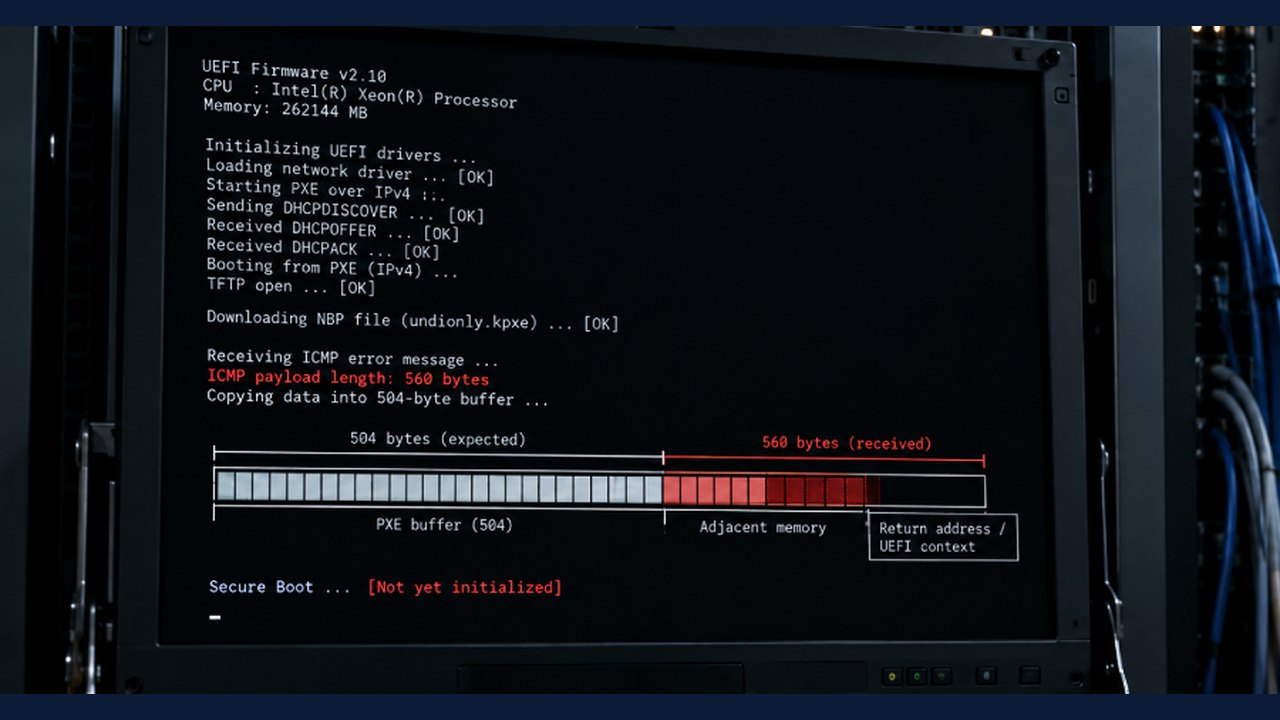
EDK II में एक गंभीर 16 साल पुरानी सुरक्षा खामी पाई गई है, जो अधिकांश हार्डवेयर निर्माताओं द्वारा यूईएफआई फर्मवेयर बनाने के लिए उपयोग किया जाने वाला ओपन-सোর্স कोड है। यह खामी किसी हमलावर को ऑपरेटिंग सिस्टम लोड होने से पहले और मशीन के सिक्योर बूट डिफेंस सक्रिय होने से पूर्व कोड निष्पादित करने की अनुमति दे सकती है। हालांकि, यह जोखिम विशेष रूप से नेटवर्क-बूटिंग मशीनों तक ही सीमित है।
22 अक्टूबर को टियानोकोर द्वारा जारी एक एडवाइजरी के अनुसार, जिसे CVE-2026-97631 के रूप में ट्रैक किया गया है, इस खामी को 10 में से 9.5 की गंभीरता रेटिंग दी गई है। यह समस्या IPv4 और IPv6 दोनों संस्करणों के नेटवर्क-बूट (PXE) कोड में बफर ओवरफ्लो के कारण उत्पन्न होती है। PXE ड्राइवर आने वाले ICMP त्रुटि संदेशों और स्थिति संदेशों को 504-बाइट के निश्चित मेमोरी क्षेत्र में कॉपी करते समय सीमा की उचित जांच नहीं करता है, जिससे बड़े संदेश आसन्न मेमोरी को ओवरराइट कर सकते हैं।
व्यावहारिक निहितार्थ और हमले की आवश्यकताएं
- नेटवर्क एक्सेस की आवश्यकता: इस खामी का फायदा केवल वही व्यक्ति उठा सकता है जो नेटवर्क बूट अनुक्रम के दौरान आसन्न नेटवर्क से लक्षित मशीन तक पहुंच सकता है। खुले इंटरनेट से सीधे इसका फायदा नहीं उठाया जा सकता है।
- पासवर्ड की आवश्यकता नहीं: हमलावर को किसी पूर्व पहुंच या क्रेडेंशियल की आवश्यकता नहीं होती है, हालांकि नेटवर्क बूट विंडो के दौरान सटीक समय महत्वपूर्ण होता है।
- सीमित स्थिरता: इस खामी के माध्यम से निष्पादित कोड फर्मवेयर के भीतर चलता है और सिस्टम रीबूट के बाद स्वतः जीवित नहीं रहता है।
- सर्वर पर प्रभाव: स्थानीय डिस्क से बूट होने वाले घरेलू और कार्यालय उपयोगकर्ता प्रभावित नहीं हैं। यह समस्या मुख्य रूप से नेटवर्क-बूटेड सर्वर और डेटा सेंटर उपकरणों का उपयोग करने वाले संगठनों से संबंधित है।
फिक्स और सत्यापन की स्थिति
EDK II की मुख्य विकास शाखा में एक कोड फिक्स को मर्ज कर दिया गया है जो बड़े संदेशों को 504 बाइट्स पर काट देता है। हालांकि, अक्टूबर के अंत तक, पैच युक्त EDK II का कोई भी स्थिर रिलीज़ प्रकाशित नहीं हुआ है, और रेड Hat, SUSE और Debian सहित प्रभावित Linux वितरण अपने पैकेजों को वर्तमान में अप्रभावित या बिना पैच के सूचीबद्ध करते हैं। उद्योग की प्रतिक्रियाएं मिश्रित हैं, जबकि इंटेल और आर्म ने संकेत दिया है कि उनके पोर्टफोलियो सीधे तौर पर प्रभावित नहीं हो सकते हैं।
जो ऑपरेटर जोखिम को कम करना चाहते हैं, वे आवश्यकता न होने पर PXE नेटवर्क बूटिंग को अक्षम कर सकते हैं, बूट-समय के नेटवर्क ट्रैफ़िक और लॉग की निगरानी कर सकते हैं, और आगामी स्थिर अपडेट के लिए टियानोकोर तथा हार्डवेयर विक्रेताओं की आधिकारिक सलाह का परामर्श ले सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 क्रिटिकल लिनक्स कर्नेल खामी CVE-2026-98432 MPTCP सर्वरों पर रिमोट रूट हमलों की अनुमति देती है
 क्रिटिकल FortiSIEM खामी के लिए अनऑथेंटिकेटेड रिमोट कोड एक्जीक्यूशन हेतु पब्लिक एक्सप्लॉइट PoC जारी
 पायथन की पिलो इमेज लाइब्रेरी में गंभीर खामी, क्राफ्टेड फ़ाइल नामों के ज़रिए कोड निष्पादन की अनुमति
 टेलीग्राम के एंड्रॉइड वॉयस कॉल में सुरक्षा खामी, कोड रन होने का खतरा सामने आया
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट