पायथन की पिलो इमेज लाइब्रेरी में गंभीर खामी, क्राफ्टेड फ़ाइल नामों के ज़रिए कोड निष्पादन की अनुमति
· GlobeWire Daily Tech Desk · Source: thehackernews.com
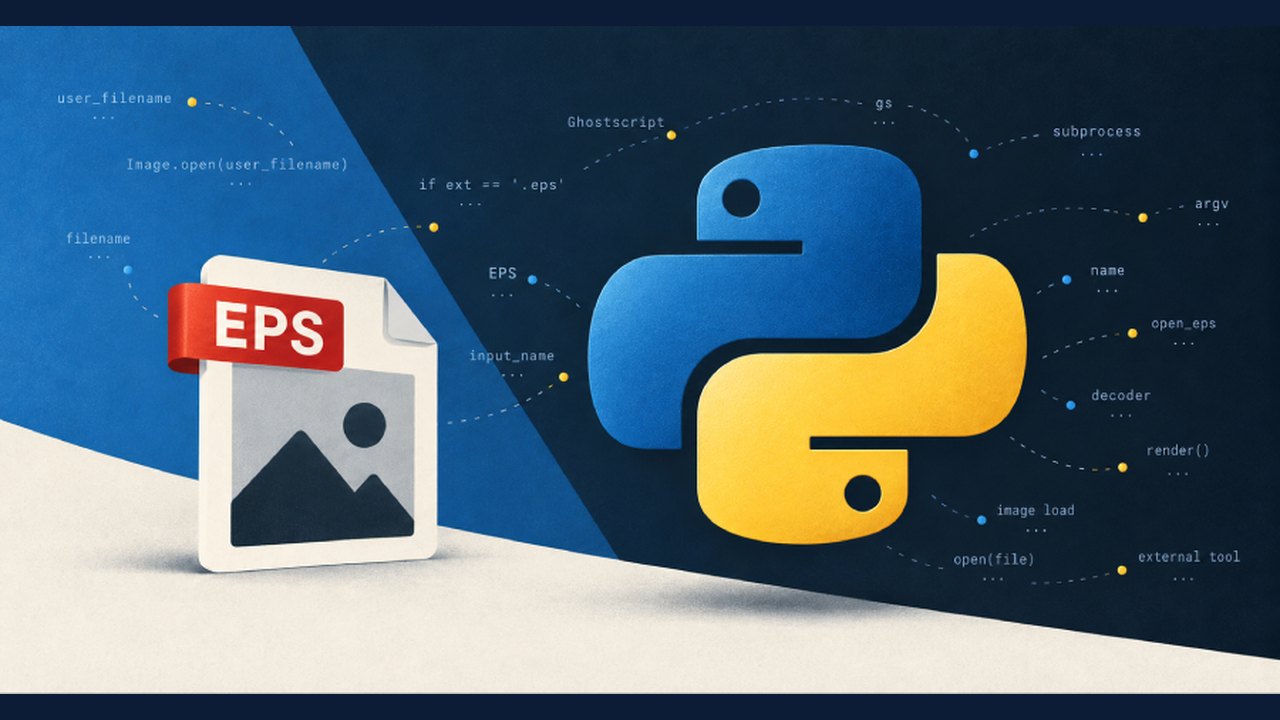
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
पायथन की अत्यधिक उपयोग की जाने वाली इमेज लाइब्रेरी 'पिलो' (Pillow) ने कई सुरक्षा कमियों को दूर किया है, जिसमें CVE-2026-112900 के रूप में ट्रैक की गई एक गंभीर खामी भी शामिल है जो ऑपरेटिंग सिस्टम कमांड निष्पादन की अनुमति दे सकती है। सुरक्षा रिपोर्टों और प्रोजेक्ट मेंटेनर्स के अनुसार, यह समस्या इस बात से उत्पन्न होती है कि पिलो बिना पूर्व सत्यापन के ईपीएस (EPS) इमेज के फ़ाइल नामों को घोस्टस्क्रिप्ट (Ghostscript) को पास करके कैसे संभालता है।
ओएक्स सिक्योरिटी (OX Security) की रिपोर्ट के अनुसार, इस लाइब्रेरी को प्रति माह लगभग 43.6 करोड़ बार डाउनलोड किया जाता है और यह वेब अपलोड फॉर्म, थंबनेल टूल तथा मशीन लर्निंग वर्कफ़्लो में व्यापक रूप से उपयोग की जाती है। पिलो के मेंटेनर्स ने 16 अक्टूबर को इन कमियों को हल करने के लिए संस्करण 13.0.0 जारी किया।
मुख्य निष्कर्ष और तकनीकी विवरण
- ईपीएस और घोस्टस्क्रिप्ट खामी (CVE-2026-112900): यह छवि सामग्री के बजाय हमलावर द्वारा नियंत्रित फ़ाइल नाम से ट्रिगर होती है, जो घोस्टस्क्रिप्ट स्थापित होस्ट को प्रभावित करती है। गिटहब ने इसे 9.2 का गंभीर रेटिंग स्कोर दिया है।
- जेपीईजी और फ्लैशपिक्स समस्याएँ: इसमें जेपीईजी डिकोडिंग और फ्लैशपिक्स (FPX) प्रारूपों में ओवरफ्लो खामियाँ शामिल हैं।
- टीएफएफ मेमोरी बफर बग (CVE-2026-112393): वर्ष 2013 से मौजूद यह खामी तब उत्पन्न होती है जब संपीड़ित टीआईएफएफ इमेज को डिस्क पर फ़ाइल के बजाय इन-मेमोरी बफर में सहेजा जाता है।
व्यावहारिक प्रभाव और बचाव के उपाय
पिलो के पुराने संस्करणों (2.6.0 से 12.3.0 तक) का उपयोग करने वाले संगठनों को तुरंत कदम उठाने की सलाह दी जाती है:
- संस्करण 13.0.0 में अपग्रेड करें: लाइब्रेरी को अपडेट करें और सभी कंटेनरों या बेस इमेज को रीबिल्ड करें। ध्यान दें कि पिलो 13 के लिए पायथन 3.11 या नए संस्करण की आवश्यकता है।
- वातावरण को सुरक्षित बनाना: उन होस्ट्स से `gs` (घोस्टस्क्रिप्ट) प्रोग्राम को दूर रखें जो गैर-विश्वसनीय अपलोड को प्रोसेस करते हैं।
- वैकल्पिक उपाय: गैर-विश्वसनीय जेपीईजी पर `draft()` और `thumbnail()` के उपयोग से बचें।
सलाहकारों के अनुसार, किसी भी खामी के सक्रिय रूप से शोषित होने की कोई जानकारी नहीं है। उपयोगकर्ता आधिकारिक पायथन पिलो रिपॉजिटरी और गिटहब सुरक्षा सलाह के माध्यम से आधिकारिक घोषणाओं को सत्यापित कर सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 क्रिटिकल FortiSIEM खामी के लिए अनऑथेंटिकेटेड रिमोट कोड एक्जीक्यूशन हेतु पब्लिक एक्सप्लॉइट PoC जारी
 क्रिटिकल लिनक्स कर्नेल खामी CVE-2026-98432 MPTCP सर्वरों पर रिमोट रूट हमलों की अनुमति देती है
 नेटवर्क-बूटिंग सर्वर पर सिक्योर बूट से पहले कोड चलाने में सक्षम है क्रिटिकल 16 साल पुरानी यूईएफआई खामी
 गिटलैब में गंभीर त्रुटि CVE-2026-110264: CVSS 10.0 रेटिंग और 2014 तक के संस्करण प्रभावित
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट