सुरक्षा शोधकर्ताओं ने वेयरहाउस बारकोड स्कैनर में ब्लूटूथ कमियों की चेतावनी दी
· GlobeWire Daily Editorial Desk · Source: www.techradar.com
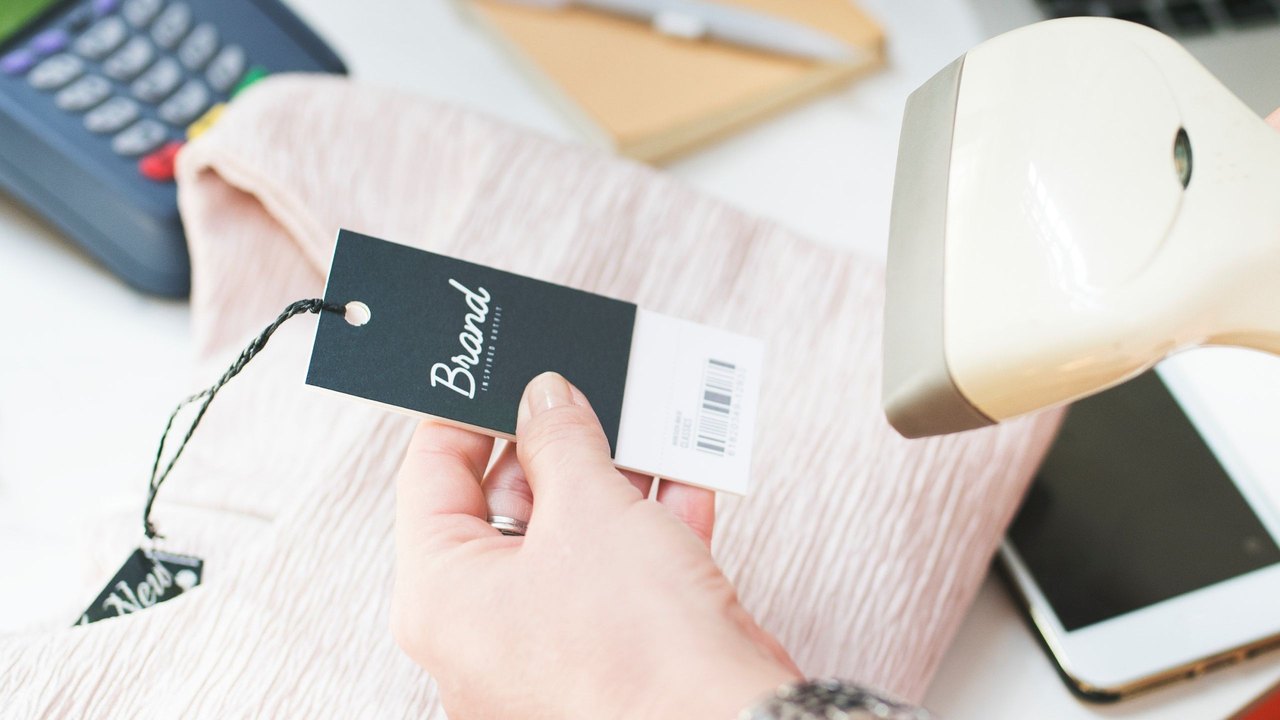
चित्र: TechRadar · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
वेयरहाउस हार्डवेयर में संभावित सुरक्षा खामियां
सुरक्षा शोधकर्ताओं ने रिपोर्ट किया है कि कुछ वेयरहाउस बारकोड स्कैनर में ब्लूटूथ से जुड़ी सुरक्षा कमियां हो सकती हैं, जो संभावित रूप से जुड़े हुए एंटरप्राइज नेटवर्क तक अनधिकृत पहुंच की अनुमति दे सकती हैं। साइबर सुरक्षा फर्म कैस्परस्काई (Kaspersky) द्वारा साझा किए गए निष्कर्षों के अनुसार, यह कम्युकेशन हैंडहेल्ड स्कैनर और उनके बेस स्टेशन के बीच प्रमाणीकरण (authentication) की कमी के कारण है।
शोधकर्ताओं का दावा है कि एक हमलावर सैद्धांतिक रूप से स्कैनर इनपुट को स्पूफ कर सकता है, कीस्ट्रोक्स को इंजेक्ट कर सकता है, और कंपनी के आईटी बुनियादी ढांचे में आगे बढ़ सकता ਹੈ। स्कैनर स्वयं अंतिम लक्ष्य के बजाय केवल एक प्रवेश बिंदु के रूप में कार्य करता है, जिसमें डेटा चोरी या रैनसमवेयर तैनाती जैसे व्यापक जोखिम शामिल हैं।
मुख्य निष्कर्ष और दायरा
- प्रमाणीकरण की कमी: हैंडहेल्ड स्कैनर और बेस स्टेशन के बीच संचार में कथित तौर पर मजबूत सत्यापन विधियों का अभाव है।
- कीस्ट्रोक इंजेक्शन: हमलावर जुड़े हुए वर्कस्टेशन के साथ बातचीत करने के लिए वैध उपयोगकर्ता इनपुट का अनुकरण कर सकते हैं।
- उद्योग प्रभाव: हालांकि विशिष्ट निर्माता के नाम और संवेदनशील उपकरणों की संख्या का खुलासा नहीं किया गया है, लेकिन यह हार्डवेयर वेयरहाउसिंग, खुदरा और लॉजिस्टिक्स में व्यापक रूप से उपयोग किया जाता है।
कैस्परस्काई ने उल्लेख किया कि इसी तरह के परिदृश्य सैद्धांतिक रूप से अन्य जुड़े हुए परिचालन उपकरणों, जैसे पोर्टेबल डेटा टर्मिनलों और थर्मल प्रिंटर पर भी लागू हो सकते हैं, जिससे वेयरहाउस मैनेजमेंट सिस्टम (WMS) संभावित रूप से उजागर हो सकते हैं।
अनुशंसित सुरक्षा उपाय
इन रिपोर्ट किए गए जोखिमों को हल करने के लिए, सुरक्षा विशेषज्ञ संगठनों को कई रक्षात्मक उपाय लागू करने की सलाह देते हैं:
- कड़े डिवाइस प्रमाणीकरण को लागू करें और नेटवर्क कनेक्शन से पहले सभी नए हार्डवेयर को सत्यापित करें।
- परिचालन उपकरणों पर उपयोग न किए जाने वाले ब्लूटूथ इंटरफेस को अक्षम करें।
- पार्श्व गति को सीमित करने के लिए वेयरहाउस नेटवर्क को विभाजित करें।
- समापन बिंदु उपकरणों और प्रबंधन प्रणालियों दोनों पर तुरंत सुरक्षा अपडेट लागू करें।
- खाता अनुमतियों को न्यूनतम आवश्यक आवश्यकताओं तक सीमित करें।
कैसे सत्यापित करें और जांच करें
वायरलेस बारकोड स्कैनर और इसी तरह के बा,य उपकरणों का उपयोग करने वाले संगठनों को यह पुष्टि करने के लिए सीधे अपने हार्डवेयर विक्रेताओं से परामर्श करना चाहिए कि क्या उनके उपकरण सुरक्षित प्रमाणीकरण तंत्र पर भरोसा करते हैं। विसंगतिपूर्ण बा,य गतिविधि के लिए नेटवर्क मॉनिटरिंग लॉग की समीक्षा करना और आंतरिक सुरक्षा आकलन करना भी अनधिकृत पहुंच के प्रयासों की पहचान करने में मदद कर सकता है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 रैंसमवेयर सहयोगियों ने 'फैंटम' फ्रेमवर्क में AI एजेंट्स तैनात किए घुसपैठ स्वचालित करने के लिए, शोधकर्ताओं ने पाया
 इवांटी कनेक्ट सिक्योर की कमियों पर साइबर सुरक्षा एजेंसी की चेतावनी
 पाकिस्तान के कोर्ट ने इंग्लैंड के 2024 टेस्ट दौरे के दौरान सुरक्षा उल्लंघन के आरोप में मानवाधिकार वकीलों को 10 साल की सजा सुनाई
 पाकिस्तान: मानवाधिकार वकीलों को क्रिकेट सुरक्षा मामले में 10 साल की सजा
संबंधित खबरें
प्रकाशन के समय उपलब्ध संबंधित रिपोर्ट।
रैंसमवेयर सहयोगियों ने 'फैंटम' फ्रेमवर्क में AI एजेंट्स तैनात किए घुसपैठ स्वचालित करने के लिए, शोधकर्ताओं ने पायाइवांटी कनेक्ट सिक्योर की कमियों पर साइबर सुरक्षा एजेंसी की चेतावनीपाकिस्तान के कोर्ट ने इंग्लैंड के 2024 टेस्ट दौरे के दौरान सुरक्षा उल्लंघन के आरोप में मानवाधिकार वकीलों को 10 साल की सजा सुनाईपाकिस्तान: मानवाधिकार वकीलों को क्रिकेट सुरक्षा मामले में 10 साल की सजा नकली AI ऐप्स और SEO पॉइज़निंग के ज़रिए क्रिपटो जैकिंग मालवेयर फैलाने का नया साइबर अपराध अभियान
 हैकरों ने स्क्रीन-व्यूइंग मैलवेयर से हाई-स्टेक ऑनलाइन पोकर खिलाड़ियों को बनाया निशाना