CERT-UA की चेतावनी: P2P एक्सेस और प्रमाणीकरण कमियों के जरिए डहुआ (Dahua) IP कैमरों को बनाया जा रहा है निशाना
· GlobeWire Daily Tech Desk · Source: thehackernews.com

चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
यूक्रेन की कंप्यूटर आपातकालीन प्रतिक्रिया टीम (CERT-UA) ने डहुआ (Dahua) वीडियो निगरानी प्रणालियों तक अनधिकृत रिमोट एक्सेस के बारे में चेतावनी जारी की है। रिपोर्ट की गई जानकारी के अनुसार, हमलावरों ने IP कैमरों और डिजिटल वीडियो रिकॉर्डर (DVR) से छेड़छाड़ की है, जिससे वीडियो स्ट्रीम तक पहुंच प्राप्त हुई है, डिवाइस कॉन्फ़िगरेशन में बदलाव किए गए हैं और अनधिकृत तृतीय-पक्ष खाते बनाए गए हैं।
CERT-UA ने उल्लेख किया कि प्राथमिक प्रारंभिक एक्सेस वेक्टर Easy4IP पीयर-to-पीयर (P2P) प्लेटफॉर्म से जुड़ा है। एजेंसी ने बताया कि डिवाइस के सीरियल नंबरों की एक अनुमानित संरचना होती है, जिसमें 10-वर्ण का मॉडल प्रिफ़िक्स और 5-वर्ण का हेक्साडेसिमल काउंटर शामिल होता है। यह संरचना हमलावरों को दर सीमा (rate limits) को ट्रिगर किए बिना क्लाउड-कनेक्टेड उपकरणों की पहचान करने के लिए बड़े पैमाने पर ब्रूट-फोर्स हमले करने की अनुमति दे सकती है।
मुख्य निष्कर्ष और हमले के तरीके
- P2P प्लेटफॉर्म का उपयोग: हमलावर नेटवर्क एड्रेस ट्रांसलेशन (NAT) के पीछे मौजूद उपकरणों तक पहुंचने के लिए Easy4IP प्लेटफॉर्म का लाभ उठाते हैं।
- प्र प्रमाणीकरण कमियां: घुसपैठिए कमजोर पासवर्ड का उपयोग करके या ज्ञात फर्मवेयर कमजोरियों, विशेष रूप से CVE-2021-33044 और CVE-2021-33045 का फायदा उठाकर प्रमाणीकरण बाधाओं को पार करते हैं।
- समझौते के संकेतक: CERT-UA ने स्थानीय पते (127.0.0.1) से मूल DVRIP प्रोटोकॉल का उपयोग करने वाली प्रमाणीकरण घटनाओं को दिखाने वाले ऑडिट लॉग को P2P एक्सेस के संकेत के रूप में उजागर किया।
- स्थायी बैकडोर: Hunt.io द्वारा किए गए समान स्वतंत्र शोध में ऐसे उदाहरणों की पहचान की गई जहां threat actors ने स्थायी बैकडोर खाते ('p2pwn / p2password') स्थापित किए जो पासवर्ड परिवर्तन और कुछ फर्मवेयर पर फैक्ट्री रीसेट से बचे रह सकते हैं।
व्यावहारिक निहितार्थ और सिफारिशें
सुरक्षा अधिकारी डहुआ निगरानी उपकरणों का उपयोग करने वाले संगठनों और व्यक्तियों को उनके जोखिम का मूल्यांकन करने और सुरक्षात्मक उपाय लागू करने की सलाह देते हैं:
- यदि रिमोट मॉनिटरिंग की सख्त आवश्यकता नहीं है, तो P2P सुविधा को अक्षम करें।
- निगरानी उपकरणों को सीधे सार्वजनिक इंटरनेट पर उजागर करने से बचें।
- ज्ञात प्रमाणीकरण कमजोरियों को कम करने के लिए उपलब्ध फर्मवेयर अपडेट लागू करें।
आधिकारिक सलाह और तकनीकी संकेतकों को सत्यापित करने के लिए, सीधे अलर्ट के लिए आधिकारिक CERT-UA या यूक्रेन की राज्य विशेष संचार सेवा (SSSCIP) के वेब पोर्टल देखें।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
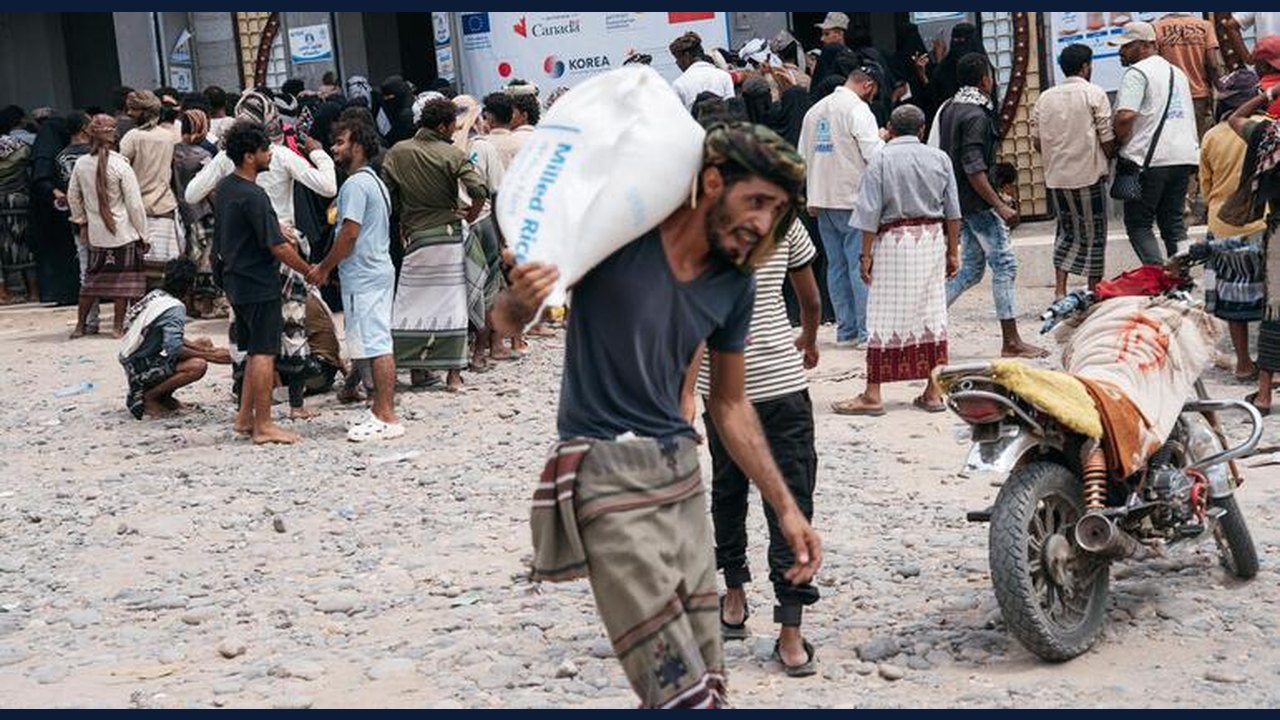 यूएनएचसीआर ने यमीम में विस्थापितों के लिए बढ़ते मानवीय संकट और सहायता पहुँच के खतरों के प्रति आगाह किया
 1.34 करोड़ इंस्टॉल वाले क्रोम एक्सटेंशन सर्च हाइजैक करते पकड़े गए
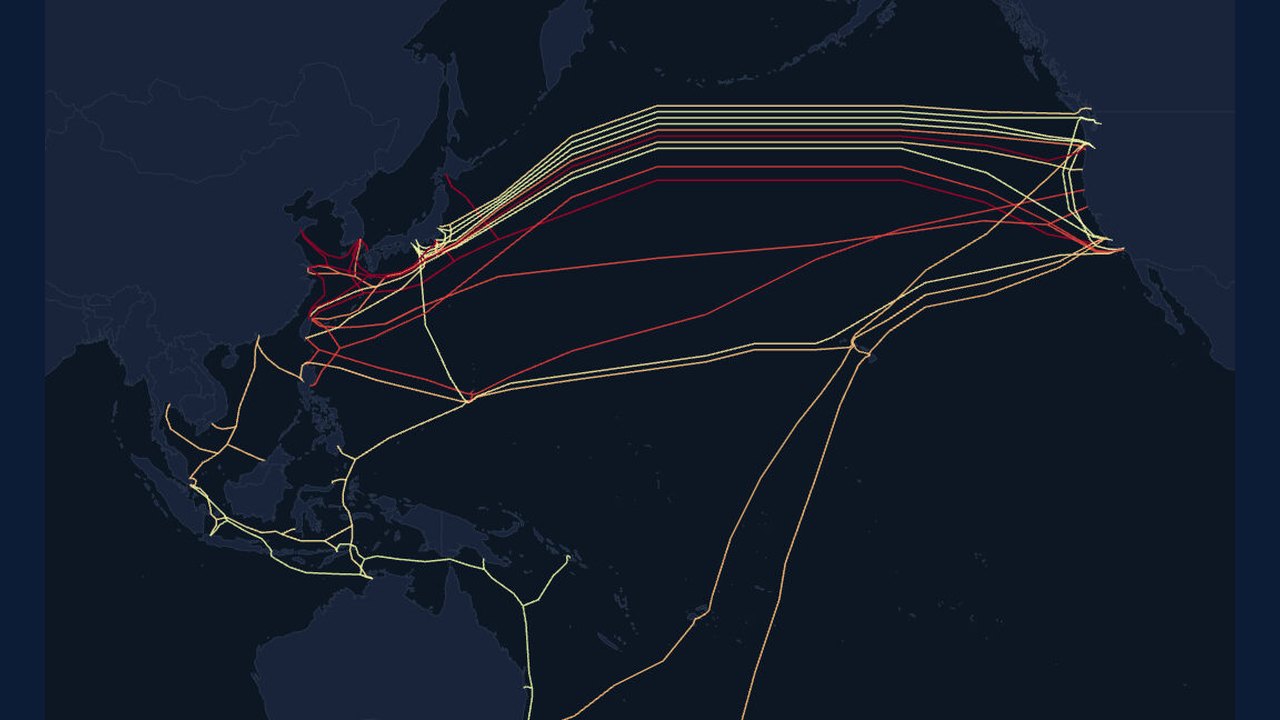 रिपोर्ट की चेतावनी: प्रशांत क्षेत्र में अमेरिकी तकनीकी कंपनियों के सबसी केबलों पर तोड़फोड़ का बढ़ा खतरा
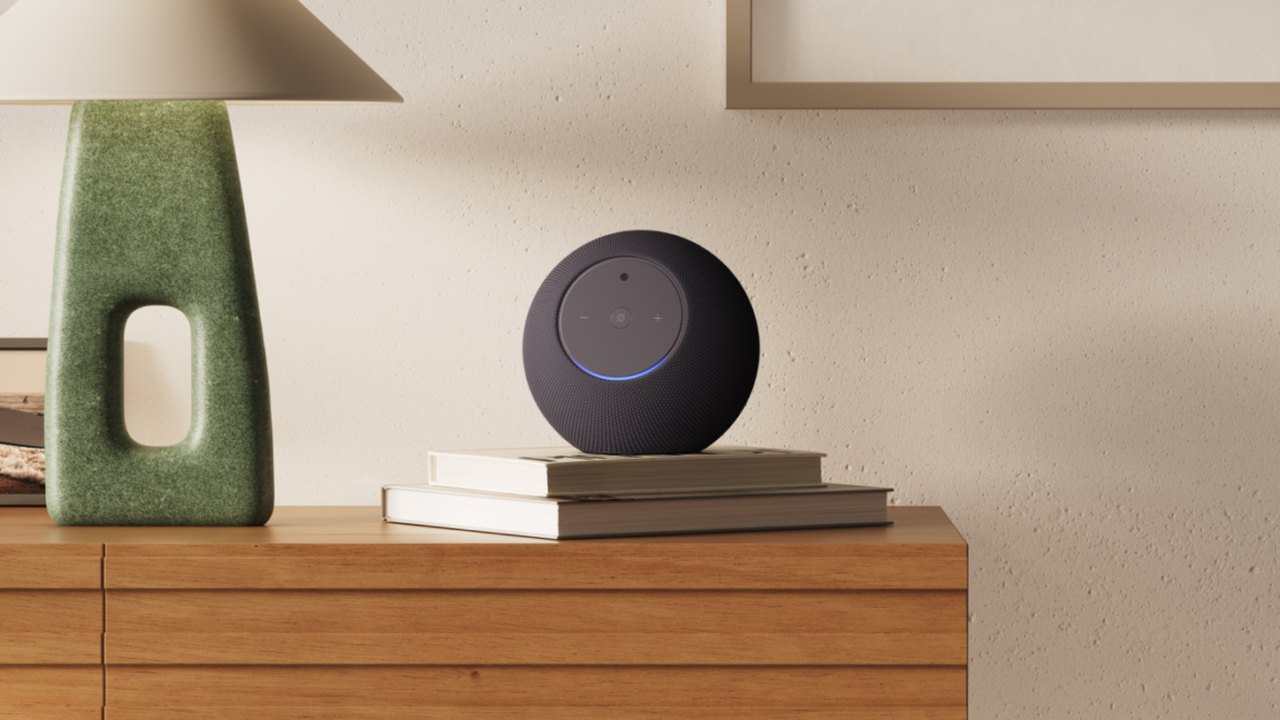 अमेज़ॅन ने इको स्टूडियो स्मार्ट स्पीकर में जोड़ा इंटीग्रेटेड कैमरा
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट